Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
xss_vulnerability_challenges — Dockerisierte PHP-Anwendung, die praktische XSS-Schwachstellen-Challenges und Bypass-Beispiele bietet, darunter WAF-, Blacklist- und JavaScript-Validierungs-Bypass-Szenarien für Sicherheitstraining. | Kitploit
Tools/GitHubGitHub/moeinfatehi/xss_vulnerability_challenges
Webanwendungs-ExploitationWAF-UmgehungWebsicherheitPenetrationstestsLernen & BildungLabs & Praxis
GitHubmoeinfatehi/xss_vulnerability_challenges

xss_vulnerability_challenges

Dockerisierte PHP-Anwendung, die praktische XSS-Schwachstellen-Challenges und Bypass-Beispiele bietet, darunter WAF-, Blacklist- und JavaScript-Validierungs-Bypass-Szenarien für Sicherheitstraining.

Repository anzeigenWebseite
1191637vor 4 JahrenVon Kitploit geprüft
Teilen

Docker Image Size (latest by date) Docker Pulls

XSS-Schwachstellen-Szenarien (Herausforderungen)

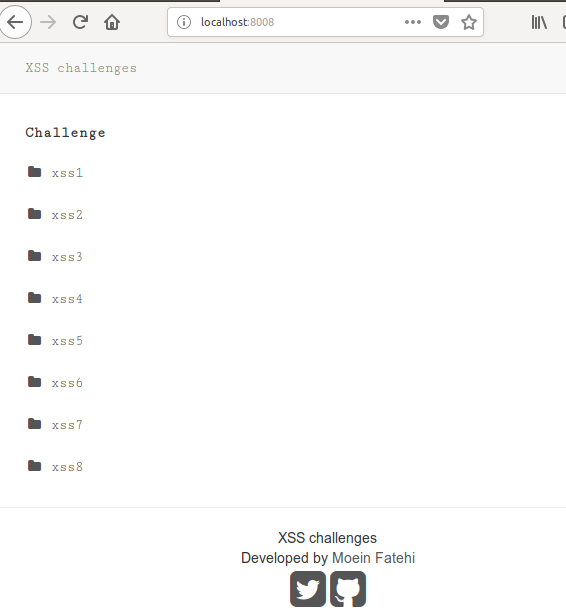
Dieses Repository ist eine dockerisierte PHP-Anwendung, die einige XSS-Schwachstellen-Challenges enthält.
Die Ideen hinter den Herausforderungen sind:

  • Javascript-Validierungsumgehung
  • HTML-Entities-Umgehung
  • WAF-Umgehung
  • Blacklist-Validierungsumgehung
  • Einfache XSS-Validierungsumgehung
  • Doppelte Kodierungsumgehung der WAF zur XSS-Ausnutzung
  • Ausnutzung von XSS durch Umgehung von Escape-Zeichen

Schnellstart mit Docker

Verwendung von Docker Hub (am schnellsten):

  1. Um auf die Challenges zuzugreifen, benötigen Sie eine installierte Docker-Umgebung.
  2. Führen Sie diesen Befehl aus, um das Image von Docker Hub zu ziehen und auszuführen:
    sudo docker run -d -p 9003:80 moeinfatehi/xss_vulnerability_challenges
  3. Greifen Sie unter dieser URL auf die Challenges zu: http://localhost:9003

Hilfe:

-d: detached mode (You can use terminal after running command
-p: specifies port (you can change 8008 to whatever you want. If you don't have a web server on your host, set it to 80)

Verwendung von Docker Compose:

  1. Um auf die Challenges zuzugreifen, benötigen Sie installiertes Docker und Docker Compose.
  2. Klonen Sie das Repository
    git clone https://github.com/moeinfatehi/xss_vulnerability_challenges.git
  3. Öffnen Sie das Hauptverzeichnis des Projekts (wo die Datei docker-compose.yml existiert) und führen Sie aus: docker-compose up
  4. Greifen Sie unter dieser URL auf die Challenges zu: http://localhost:9003

Haftungsausschluss

Dieses Projekt dient NUR zu Bildungszwecken. Der übliche Haftungsausschluss gilt, insbesondere die Tatsache, dass ich nicht für Schäden hafte, die durch direkte oder indirekte Nutzung der Informationen oder Funktionen dieser Programme entstehen. Der Autor oder irgendein Internetanbieter übernimmt KEINE Verantwortung für den Inhalt oder Missbrauch dieser Programme oder deren Ableitungen. Durch die Nutzung dieses Projekts akzeptieren Sie, dass jeglicher Schaden (Datenverlust, Systemabsturz, Systemkompromittierung usw.), der durch die Nutzung dieses Programms verursacht wird, nicht meine Verantwortung ist.

Hacke und habe Spaß!

Wenn Sie weitere Fragen haben, zögern Sie nicht, mich über mein Twitter-Konto zu kontaktieren.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    322
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    251

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →