domssilva/vulnsearch
Ein tiefer Einblick in einige Recon-Methodologien und Web-Application-Schwachstellen, die mich interessieren, wobei ich alle meine Notizen zusammenführe, die ich aus Büchern, Videos, Artikeln und eigener Erfahrung mit Bug-Bounty-Jagd / Web- und Netzwerk-Hacking gesammelt habe

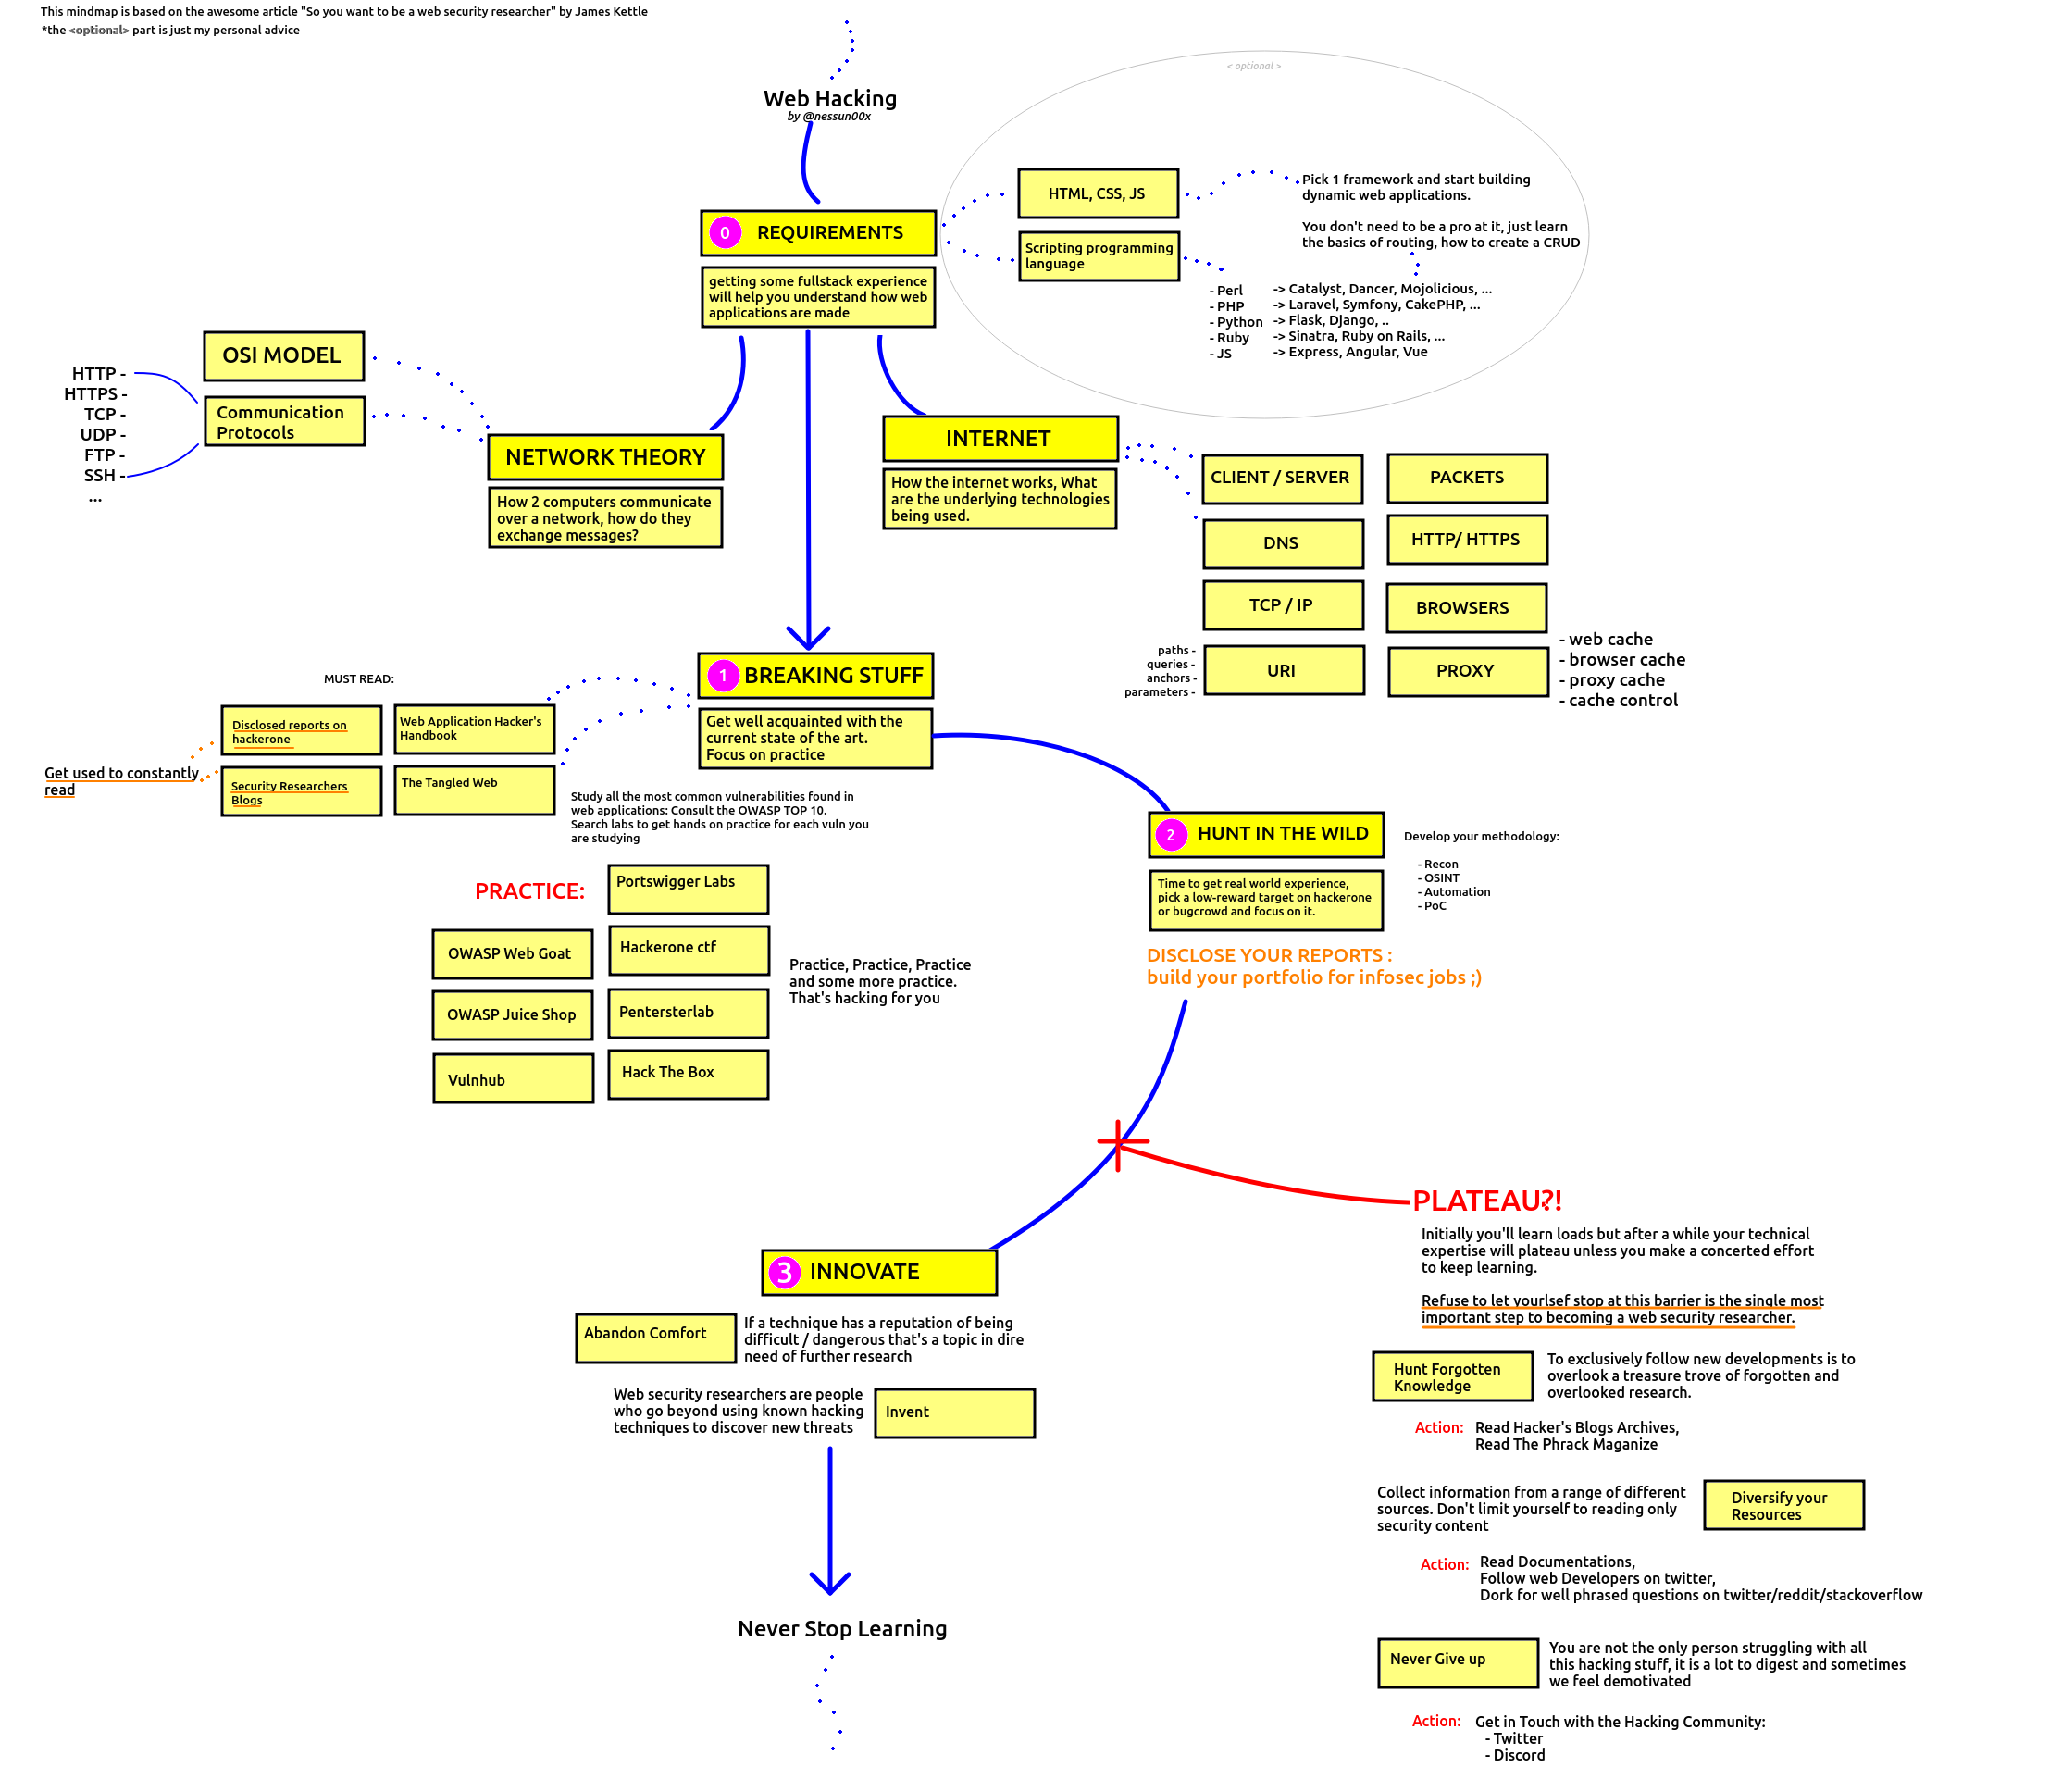
Mein persönliches Studienhandbuch über Web-Hacking. Ich werde Notizen zu Exploitation, Schwachstellen, Technologien, Recon und nützlichen Tools teilen, basierend auf all den Ressourcen, die ich aus dem Internet beziehe. Eines Tages wird daraus ein Blog.
Beginne mit security-101 für eine nicht überfordernde Einführung und erfahre, wie du mit dem Hacking loslegst