
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 c0dem4sters/cve-2026-57967
Python- und Go-Proof-of-Concept-Exploits sowie ein Docker-Lab für CVE-2026-57967, unauthentifizierte ActiveMQ-Artemis-Session-Übernahme via…
 marcusprogram/cve-2026-21589
Python-PoC für CVE-2026-21589, einen Pre-Auth-Path-Traversal in Atlassian Data Center-Produkten, der über doppelte URI-Dekodierung beliebige Dateien…
 horkimhab/cve-2026-59265
Proof-of-Concept- und Forschungsmaterial für CVE-2026-59265, eine Schwachstelle in LibreOffice und OpenOffice, gedacht für autorisierte Labortests…
 rully2212/cve-2026-97286
Technischer Advisory und Proof of Concept für CVE-2026-97286, eine authentifizierte gespeicherte XSS-Schwachstelle im WordPress-Plugin Strong…
 sanjith1236/cve-2026-8206-kirki-exploit-analysis
Technische Rekonstruktion und Proof-of-Concept für CVE-2026-8206, eine unauthentifizierte Account-Übernahme im WordPress-Plugin Kirki, mit Hinweisen…
 0xreadingsteiner/cisco-security-research
Unabhängige Sicherheitsforschung zu Cisco-Produkten — CUCM, Expressway, FTD, ISE
 jamir0quai/cve-2026-16444
Technische Analyse von CVE-2026-16444, einem Path Traversal in TeamViewer Classical File Transfer, das es einem kontrollierten Endpunkt ermöglicht,…
 entrovyx/cve-2026-69137
SuiteCRM <= 7.15.1, <= 8.10.1 – Authentifizierte SSRF
 entrovyx/cve-2026-33534
EspoCRM 9.3.3 - Authentifizierte SSRF über alternative IPv4-Notation
 whitemachin3/cve-2026-31857
Python-Proof-of-Concept, das sich am Craft CMS Control Panel authentifiziert und CVE-2026-31857 Twig-Injection-RCE nicht-destruktiv mittels einer auf…
 netw0rknoob/vulnclaw
Auf Basis von KI-Agenten + MCP-Toolchain + Penetration-Skill-Orchestrierung, in Kombination mit großen Sprachmodellen, natürliche Spracheingabe →…
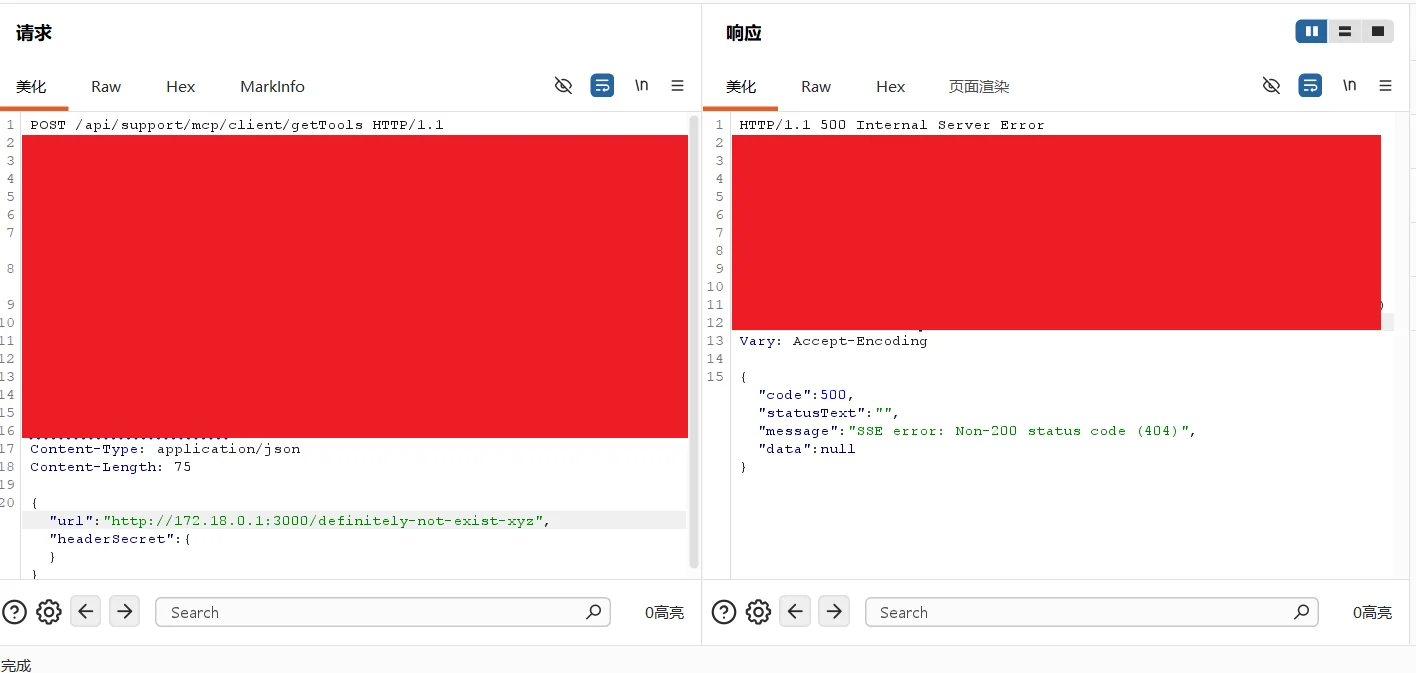 exploreio/cve-2026-88629-fastgpt-mcp-client-ssrf
Python-PoC- und Exploit-Skript für CVE-2026-88629, eine nicht authentifizierte SSRF in den FastGPT-MCP-Client-Endpunkten getTools/runTool, mit…
 hhg69/cve-2026-41875-exploit-quickcart-one-click-account-takeover
Python-Proof-of-Concept-Exploit für CVE-2026-41875: CSRF-Übernahme von Admin-Anmeldedaten in Quick.Cart über Referer-Bypass, optional verkettet mit…
 canhieu/cve-2026-100671-poc
Lokaler Proof-of-Concept-Verifier für CVE-2026-100671, der die Offenlegung und Wiederverwendung von Grav-Twig-Seitencache-Session-Cookies gegen…
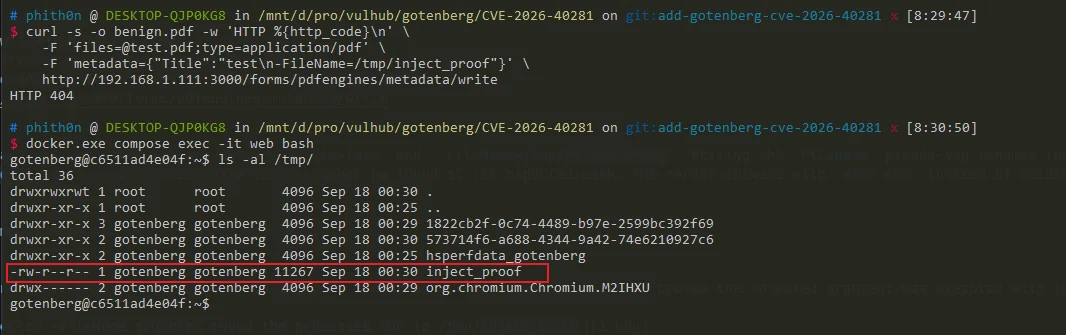 rabakuku/cve-2026-40281
Python-PoC für CVE-2026-40281, eine ExifTool-Argumentinjektion im PDF-Metadaten-Schreibendpunkt von Gotenberg, die Dateimanipulation und…
 suriyaboon/hackthebox-facts
HTB Facts ist eine einfache Linux-Box mit Camaleon CMS und MinIO. Erhalten Sie Admin-Zugriff über offene Registrierung und eine…
 amier-ge/cve-2026-72898
Docker-Lab zur Reproduktion von CVE-2026-72898, einer Metabase-SQL-Injection über die Passwort-Reset-API, mit verwundbaren und gepatchten Instanzen,…
 nxploited/cve-2026-96451
WordPress Ultimate Member Plugin <= 2.13.1 - Privilegieneskalation-Schwachstelle








