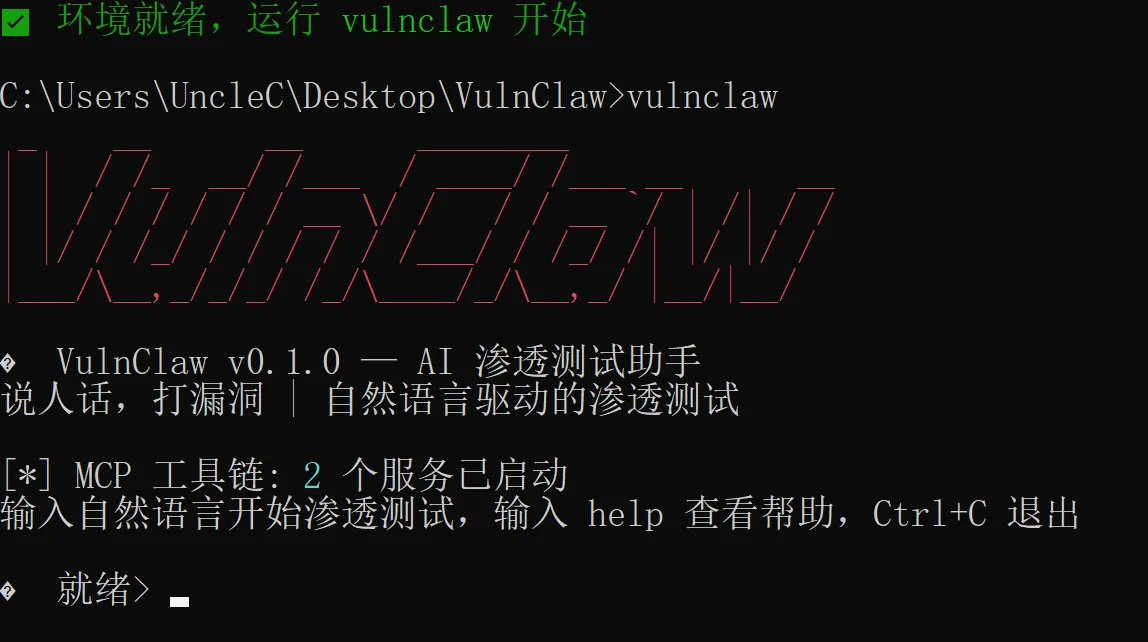

 netw0rknoob/vulnclaw
Auf Basis von KI-Agenten + MCP-Toolchain + Penetration-Skill-Orchestrierung, in Kombination mit großen Sprachmodellen, natürliche Spracheingabe → automatische Durchführung des gesamten Prozesses „Informationssammlung → Schwachstellenerkennung → Schwachstellenausnutzung → Berichterstellung“.
KI-gesteuertes Penetrationstest-CLI-Tool — Klartext reden, Schwachstellen ausnutzen.





🌐 Englische Version: README_EN.md
Dieses Projekt ist ein eigenständig ausführbarer KI-Penetrationstest-Agent.
Projekt-Website: https://unclecheng-li.github.io/vulnclaw.com/
Basierend auf LLM-Agent + MCP-Toolchain + optionalen Skill-Referenzmaterialien, in Kombination mit kompatiblen Modellen wie OpenAI / Anthropic / MiniMax / DeepSeek, Eingabe in natürlicher Sprache → automatische Durchführung des gesamten Ablaufs „Informationssammlung → Schwachstellenerkennung → Schwachstellenausnutzung → Berichterstellung“.
Natürlichsprachige Eingabe, die KI führt automatisch den gesamten Penetrationstest-Ablauf aus:
用户输入:帮我对 http://target.example.com 进行渗透测试

VulnClaw 自动执行:
  Round 1:  信息收集 → 指纹识别、端口扫描、目录枚举
  Round 2:  漏洞发现 → 检测注入点、已知 CVE、配置缺陷
  Round 3:  漏洞利用 → PoC 验证、权限获取
  Round 4:  报告生成 → 结构化报告 + Python PoC 脚本
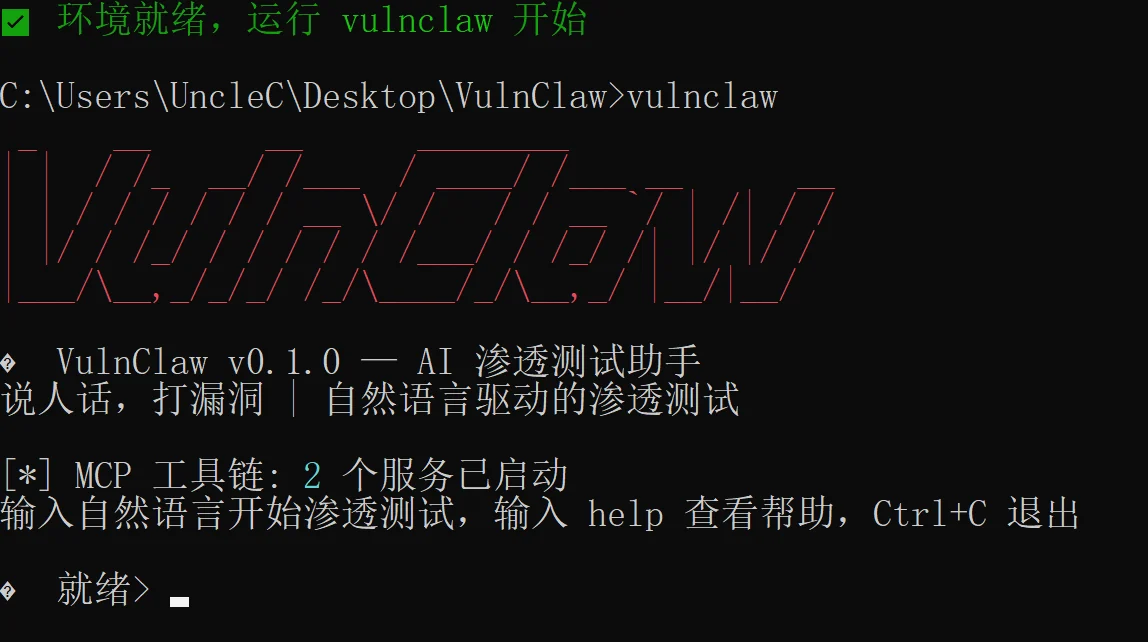
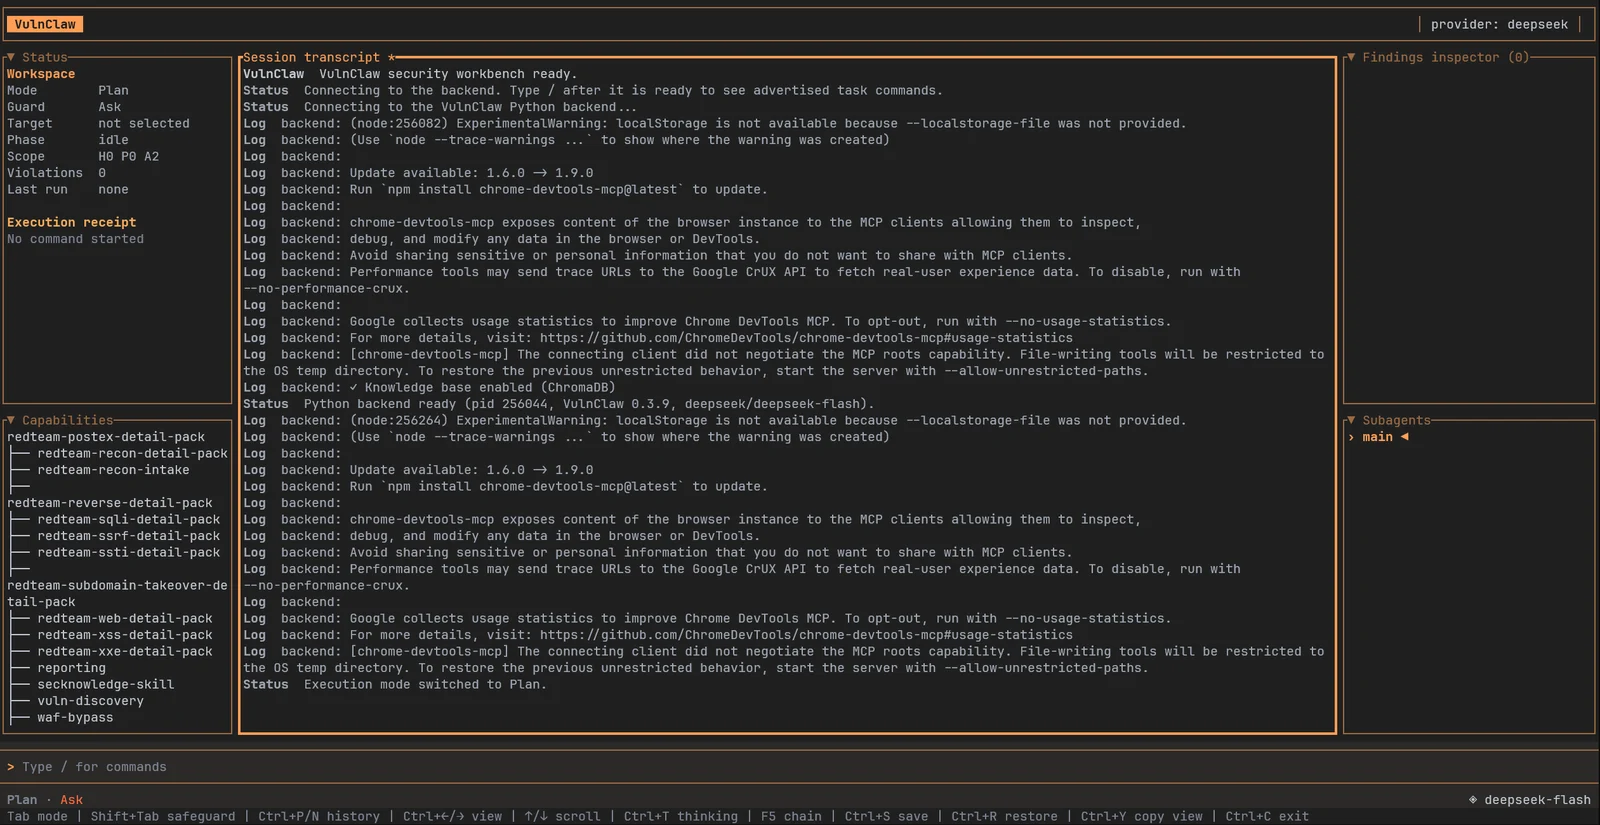
Geeignet für autorisierte Penetrationstests, CTF-Wettbewerbe, Sicherheitsschulungen, Red-Team-Übungen und ähnliche Szenarien.
