
 0xreadingsteiner/cisco-security-research
Unabhängige Sicherheitsforschung zu Cisco-Produkten — CUCM, Expressway, FTD, ISE

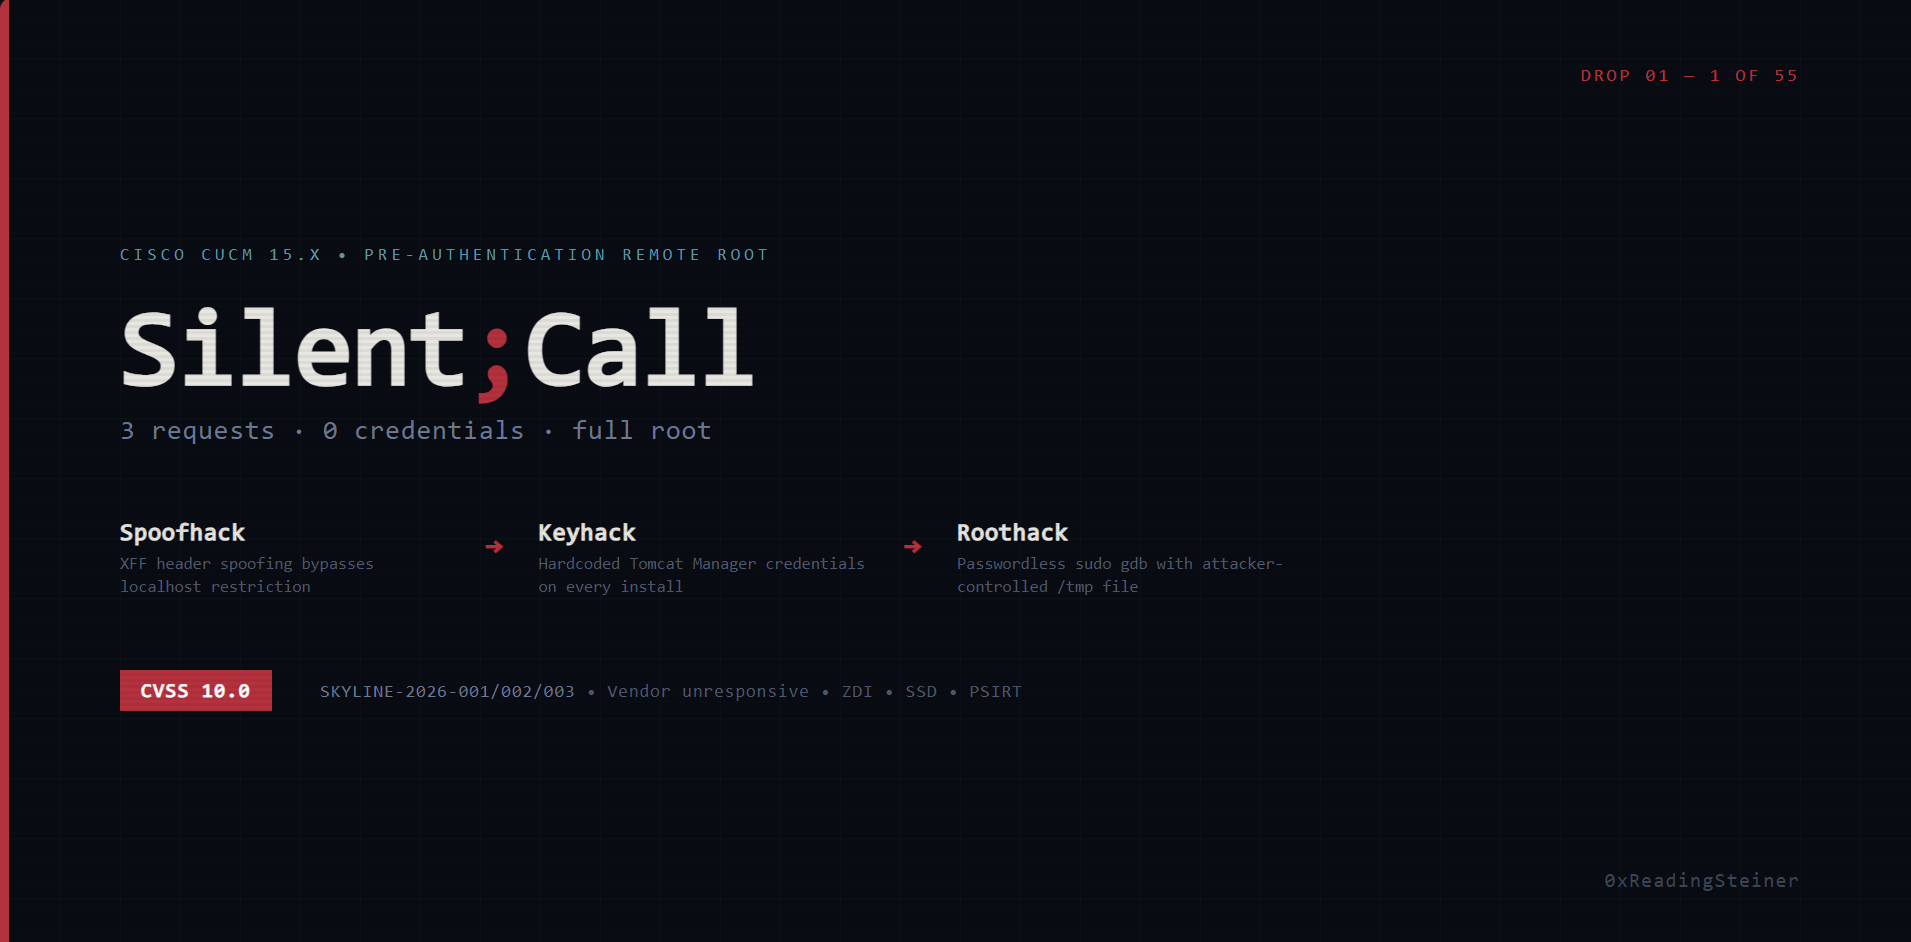
Forscher: 0xReadingSteiner Kontakt: [email protected] Hersteller: Cisco Systems, Inc. Hersteller benachrichtigt: 2026-08-04 (Cisco PSIRT, ZDI, SSD) Antwort des Herstellers: Keine
Unabhängige Sicherheitsforschung zu kommerziell erhältlichen Cisco-Produkten hat kritische Schwachstellen in mehreren Produktlinien identifiziert — darunter Systeme, auf die Unternehmen für Sprachkommunikation, Collaboration und Netzwerksicherheit angewiesen sind.
Vor der Veröffentlichung wurden mehrere Koordinierungsversuche unternommen:
Ciscos Weigerung, sich damit auseinanderzusetzen, lässt Verteidiger in Unternehmen im Dunkeln. Diese Advisories existieren, damit Organisationen, die Cisco-Infrastruktur betreiben, ihr eigenes Risiko einschätzen und Schutzmaßnahmen ergreifen können.
| Produkt | Rolle | Status |
|---|---|---|
| Cisco Unified Communications Manager (CUCM) 15.x | Enterprise-Sprachrufverarbeitung | Aktiv — 55+ Schwachstellen identifiziert, 3 Kill Chains veröffentlicht (inkl. produktübergreifendem False;Relay) |
| Cisco Expressway X14.x / X15.x | Collaboration Edge / Traversal-Proxy | Aktiv — Blind;Wire (Pre-Auth-SIP-Smuggling) + False;Relay (MRA-Korridor-Kette) + Null;Tone (Pre-Auth-Sättigung des Component-Bus, C und E) veröffentlicht |
| Cisco Firepower Threat Defense (FTD) | Next-Gen-Firewall / IPS | Demnächst |
Jedes Advisory kombiniert mehrere Schwachstellen zu einer vollständigen Angriffserzählung.
| # | Name | Komponenten | Zusammenfassung | CVSSv3.1 | Datum |
|---|---|---|---|---|---|
| 01 | Silent;Call | Spoofhack → Keyhack → Roothack | Pre-Authentication-Remote-Root — 3 HTTP-Anfragen, null Anmeldedaten | 10.0 | 2026-08-04 |
| 03 | Dead;Dial | Spoofhack → Deployhack → Lookaphack | Pre-Auth-RCE über Apache Axis AdminService aus der Ära 2006 + JNDI-Injection in WebDialer — übersteht die Rotation von Tomcat-Manager-Anmeldedaten | 10.0 | 2026-08-10 |
| # | Name | Komponenten | Zusammenfassung | CVSSv3.1 | Datum |
|---|---|---|---|---|---|
| 02 | Blind;Wire | Zerohack | Pre-Authentication-SIP-Request-Smuggling — Content-Length: 2³² läuft auf 0 über und verwandelt den Edge-Proxy in einen richtlinienblinden Tunnel | 8.1 | 2026-08-10 |
| 05 | Null;Tone | Squathack → Burnhack | Pre-Auth-Ausfall des XCP-Component-Bus auf sowohl C als auch E — Name-Squatting auf beliebige Component-IDs + Θ(n²)-Depth-Bomb (Limits fest auf 0/0 codiert, kein Bedienknopf) sättigt beide Kerne bei ~10 KB/s dauerhaft; :7400 hat keine fail2ban-Abdeckung; am 2026-10-05 live auf zwei Appliances in Produktionsversion verifiziert (ΔCPU +218,6 s / +92 s, Probes 0,00 s→18,18 s, saubere pid-kontinuierliche Wiederherstellung) | 8.2 | 2026-10-05 |
| # | Name | Komponenten | Zusammenfassung | CVSSv3.1 | Datum |
|---|---|---|---|---|---|
| 04 | False;Relay | Blankhack → Seedhack → Korridor → Badgehack (+ Splithack / Wraphack / Namehack) | Missbrauch des MRA-Korridors — Presence-only-Edge-Gate + Zero-Auth-Seeding von Relay-Anmeldedaten + Identitätsfälschung über Cluster-Key: aus dem Internet stammende Pre-Auth-CUCM-Daten (200 Live-UDS-XML) und Akzeptanz gefälschter Bearer-SSO-Sitzungen, live Ende-zu-Ende nachgewiesen sowohl über einen geseedeten Pfad als auch über einen Pfad mit rein echten Anmeldedaten. Erweiterung vom 2026-09-28: Das UDS-Benutzerressourcen-Gate wurde gelöst — ein sub-abgeglichenes gefälschtes Token liest den Datensatz jedes Benutzers und schreibt dessen PIN/Anmeldedaten aus dem Internet (204, datenbankseitig verifiziert); Account-Übernahme pro Benutzer, still, durchgehend 2xx. Keine fail2ban-Auslösung auf dem Erfolgspfad. | 10.0 (komponiert) / 8.5 (ein MRA-Konto) | 2026-09-28 |
Weitere Kill Chains werden fortlaufend veröffentlicht.
Jede Kill Chain setzt sich aus einzelnen Schwachstellen zusammen, die für die CVE-Nachverfolgung separat dokumentiert werden.
| ID | Name | Titel | CWE | Verwendet in |
|---|---|---|---|---|
| SKYLINE-2026-001 | Spoofhack | Vertrauen in den X-Forwarded-For-Header ohne Einschränkung | CWE-644 | Silent;Call, Dead;Dial |
| SKYLINE-2026-002 | Keyhack | Fest codierte Tomcat-Manager-Anmeldedaten | CWE-798 | Silent;Call |
| SKYLINE-2026-003 | Roothack | Mehrere uneingeschränkte Sudo-Privilegieneskalationspfade | CWE-269 | Silent;Call |
| SKYLINE-2026-057a | Deployhack | Bereitstellung beliebiger Klassen über den Apache Axis AdminService | CWE-306 | Dead;Dial |
| SKYLINE-2026-057b | Lookaphack | JNDI-Injection über einen bereitgestellten SOAP-Dienst | CWE-502 | Dead;Dial |
| SKYLINE-2026-004 | Badgehack | Akzeptanz gefälschter Bearer-Access-Tokens durch Identitätsfälschung mittels Cluster-Key | CWE-287 | False;Relay |






