
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 ashrafzaryouh/cve-2026-21589
Technische Analyse von CVE-2026-21589, einem Path-Traversal-Angriff ohne vorherige Authentifizierung zum beliebigen Auslesen von Dateien in Atlassian…
 ynsmroztas/atlassniper
CVE-2026-21589-Detektor für Atlassian Data Center Webresource-Traversal. Bestätigung des Pre-Auth-Webroot-Dateilesezugriffs für Jira, Confluence und…
 rxsklife/cve-2026-21589
Python-PoC und Batch-Scanner für CVE-2026-21589, eine Pre-Auth-Path-Traversal-Schwachstelle in Atlassian Data Center-Produkten, die beliebiges…
 murrez/cve-2026-21589
Python-PoC für CVE-2026-21589, ein nicht authentifizierter Path-Traversal-Dateilesevorgang in Atlassian Data Center-Produkten über…
 gotr00t0day/cve-2026-21589
Python-PoC, das eine Path-Traversal-Schwachstelle in Atlassian Jira, Confluence und Bitbucket ausnutzt, um beliebige Dateien zu lesen, verwundbare…
 webserverdude/f5_cve-2026-21589_mitigation
F5 BIG-IP iRule- und Validierungsskripte, die Path-Traversal in Atlassian Data Center-Produkten gemäß CVE-2026-21589 blockieren und die Mitigation…
 maxprog-svg/cve-2026-21509
Exploit-Toolkit für CVE-2026-21509 Microsoft Office RTF/OLE RCE: erstellt präparierte RTF-Payloads, stellt OLE-Stage-Ressourcen bereit und fängt…
 yakissa/cve-2026-22747
Auf Docker basierendes Proof-of-Concept zur Reproduktion von CVE-2026-22747, das eine generierte PKI sowie Angreifer- oder fehlerhafte…
 elonma-china/lab-cve-2
10 Docker-CVE-Pentest-Labs (5 ExploitDB / 3 öffentliche PoCs / 2 Zero-Days)
 xitro01/cve-2026-22765-poc
Unauthentifizierte RCE-Ketten-PoC für Dell Wyse Management Suite On-Prem < 5.5 (CVE-2026-22765 + CVE-2026-22766)
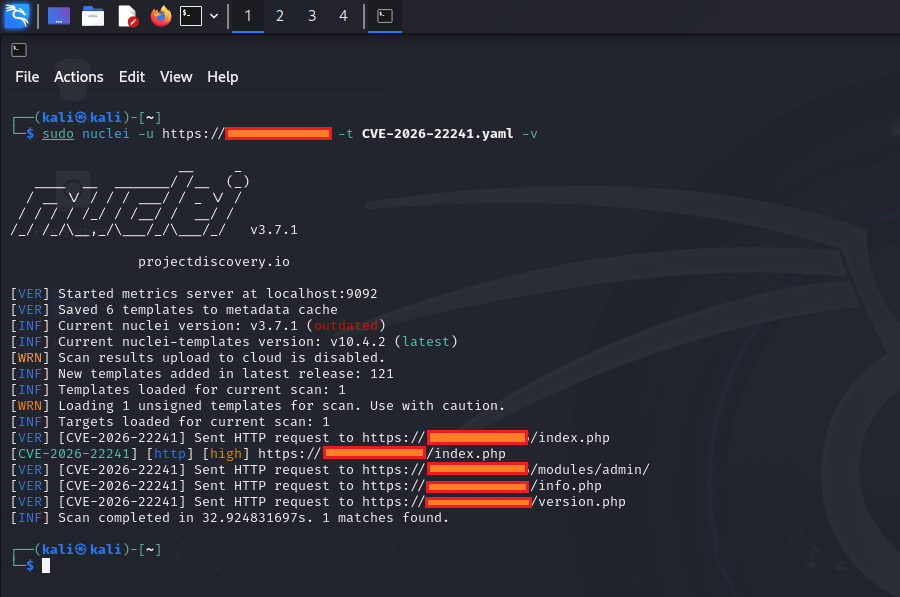 ashrafzaryouh/cve-2026-22241
Beratung und technische Analyse zu CVE-2026-22241, einem uneingeschränkten ZIP-Upload im Theme-Import von Open eClass (vor 4.2), der authentifizierte…
 harry24k/cybiasbench
Benchmarking von Bias in LLM-Agenten für Cyberangriffsszenarien
 rem1l/cve-2026-24046-poc
Proof-of-Concept-Repository für CVE-2026-24046 mit Demonstrationscode und Details zur Reproduktion der Schwachstelle.
 msmacu/smartpwn
Auf Rust basierender Schwachstellen-Scanner und Exploit-Tool, das auf SmarterMail CVE-2026-23760 abzielt — nur für Bildungs-/Verteidigungsforschung
 abraxas/loom-idp-issuer-swap
Ein Loom-Sicherheitsadministrator kann nur den SSO-Issuer ändern und eine Super-Admin-Gruppenzuordnung beibehalten. Die Anmeldung wird dann zum…
 abraxas/loom-mcp-userkey-follow
Ein Loom-MCP-Administrator in einer Gruppe kann einen Connector auf einen neuen Host verschieben. Der Admin-Schlüssel wird gelöscht. Gespeicherte…
 abraxas/loom-skill-plant
Ein Loom-Registry-Administrator kann ein Skill-Dokument ohne Gruppenbesitzer umschreiben. Beim nächsten vollständigen Deploy eines Agents, der diesen…
 excession-labs/web-security-fixtures
Lauffähige lokale Fixtures für gängige Web- und API-Sicherheitslücken: anfälliger Modus, behobener Modus, Verifier, aufgezeichneter Lauf.








