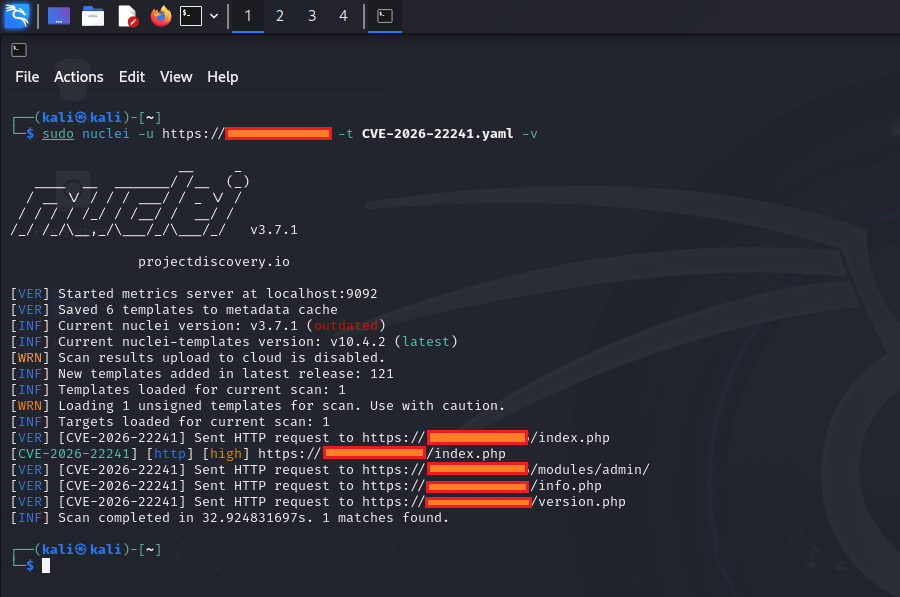
 ashrafzaryouh/cve-2026-22241
Beratung und technische Analyse zu CVE-2026-22241, einem uneingeschränkten ZIP-Upload im Theme-Import von Open eClass (vor 4.2), der authentifizierte Remote-Code-Ausführung durch Administratoren ermöglicht, einschließlich Ursachenanalyse und Gegenmaßnahmen.



Open eClass (auch bekannt als GUnet eClass), ein weit verbreitetes Open-Source-Lernmanagementsystem (LMS), enthält eine kritische Schwachstelle vom Typ Unrestricted File Upload in seiner Funktion Theme-Import.
Ein authentifizierter Administrator kann eine bösartige ZIP-Datei hochladen, was zur Remote Code Execution (RCE) auf dem Server führt.
| Version | Status |
|---|---|
| Open eClass < 4.2 | Anfällig |
| Open eClass ≥ 4.2 | Gepatcht |
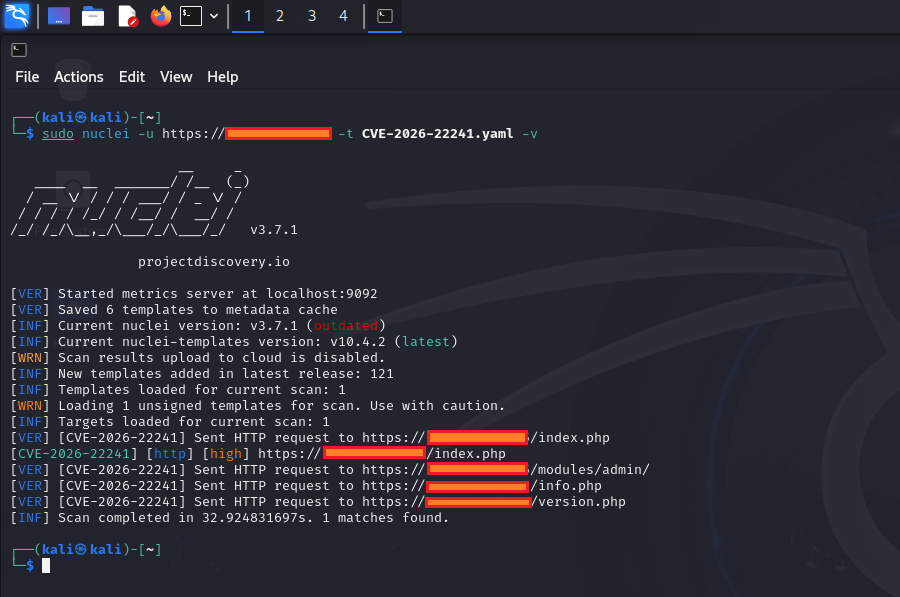
Die Schwachstelle entsteht durch unzureichende Validierung und Bereinigung hochgeladener ZIP-Archive während des Theme-Importvorgangs. Bösartige Dateien (wie PHP-Webshells) können in ein über das Web erreichbares Verzeichnis geschrieben werden.
Dieses Repository ist ausschließlich für Bildungs- und Forschungszwecke bestimmt.
Die bereitgestellten Informationen sollen Sicherheitsforschern und Systemadministratoren helfen, die Schwachstelle zu verstehen und zu beheben.
Die unbefugte Ausnutzung gegen Systeme, die Ihnen nicht gehören, ist illegal.
Erstellt für Security Awareness & Forschung
⭐ Wenn dies hilfreich war, geben Sie dem Repository bitte einen Stern!






