
Technische Analyse von CVE-2026-21589, einem Path-Traversal-Angriff ohne vorherige Authentifizierung zum beliebigen Auslesen von Dateien in Atlassian Data Center-Produkten, mit Ursachenanalyse, Erkennungs-Regex und Hinweisen zur Risikominderung.



Unauthenticated Arbitrary File Access via Path Traversal
Security research and technical analysis of CVE-2026-21589 affecting multiple Atlassian Data Center products.
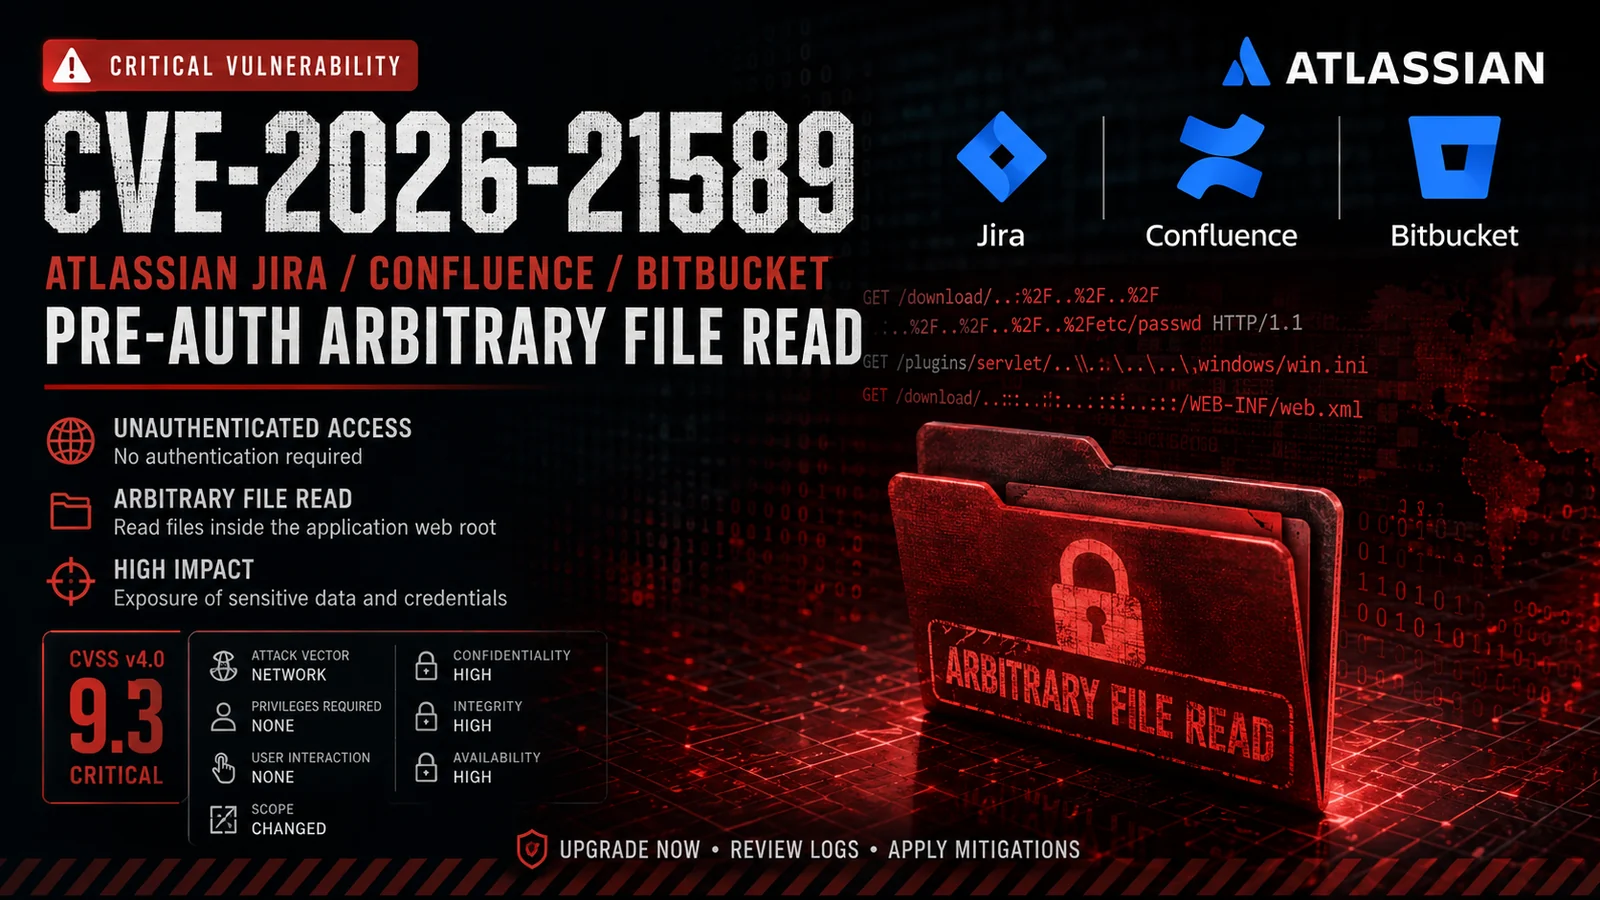
CVE-2026-21589 ist eine kritische Schwachstelle für nicht authentifizierten beliebigen Dateizugriff, die mehrere Atlassian Data Center-Produkte betrifft.
Die Schwachstelle ermöglicht es einem entfernten, nicht authentifizierten Angreifer, auf bestimmte Dateien innerhalb des Webanwendungs-Stammverzeichnisses der Anwendung zuzugreifen.
Die Ausnutzung erfordert weder gültige Anmeldedaten noch Benutzerinteraktion, aber der Angreifer muss den exakten Namen und Pfad der Zieldatei kennen. Die Schwachstelle ermöglicht kein Verzeichnislisting und keine beliebige Dateiaufzählung.
CVE: CVE-2026-21589
Schweregrad: Kritisch
CVSS v4.0: 9.3
Angriffsvektor: Netzwerk
Erforderliche Berechtigungen: Keine
Benutzerinteraktion: Keine
Schwachstellenklasse: Path Traversal / Beliebiger Dateizugriff
Wichtig: Diese Schwachstelle sollte für internetseitig erreichbare, selbst gehostete Atlassian-Deployments als besonders schwerwiegend betrachtet werden.
CVE-2026-21589 betrifft die folgenden Atlassian-Produkte:
| Produkt | Behobene Versionen |
|---|---|
| Bitbucket Data Center | 9.4.26, 10.2.8, 10.5.1 |
| Confluence Data Center | 9.2.26, 10.2.19 |
| Jira Software Data Center | 9.12.40, 10.3.26, 11.3.12 |
| Jira Service Management Data Center | 5.12.40, 10.3.26, 11.3.12 |
| Bamboo Data Center | 10.2.24, 12.1.12 |
| Crowd Data Center | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible | 4.9.15 |
| Fisheye | 4.9.15 |
Alle Versionen vor den jeweils zutreffenden behobenen Releases gelten gemäß Atlassians Advisory als betroffen.
Die Schwachstelle steht im Zusammenhang mit der unsachgemäßen Behandlung von Pfadinformationen in Atlassians Web-Ressourcen-Verarbeitung.
Eine speziell präparierte Anfrage kann dazu führen, dass Traversal-Komponenten als Pfadtrennzeichen interpretiert werden, wodurch die Anfrage Dateien erreichen kann, die normalerweise nicht über den betroffenen Ressourcen-Handhabungsmechanismus offengelegt werden sollten.
Konzeptionell:
Unauthenticated HTTP Request
          |
          v
   Crafted Resource Path
          |
          v
   Path Traversal Handling
          |
          v
Application Web Root
          |
          v
   Target File Disclosure
Der Angriff bietet nicht von sich aus eine Verzeichnisauflistung.
Ein Angreifer benötigt daher Vorwissen über eine Zieldatei:
Filename
+
Path
bevor versucht wird, sie abzurufen.
Das zugrunde liegende Problem betrifft die Pfadnormalisierung und die Behandlung von Traversal-Sequenzen in der gemeinsam genutzten Atlassian-Webressourcen-Funktionalität.
Sicherheitsforschung, die nach der Advisory veröffentlicht wurde, zeigte, dass speziell konstruierte Traversal-Sequenzen mit der Ressourcenladelogik der Anwendung interagieren können.
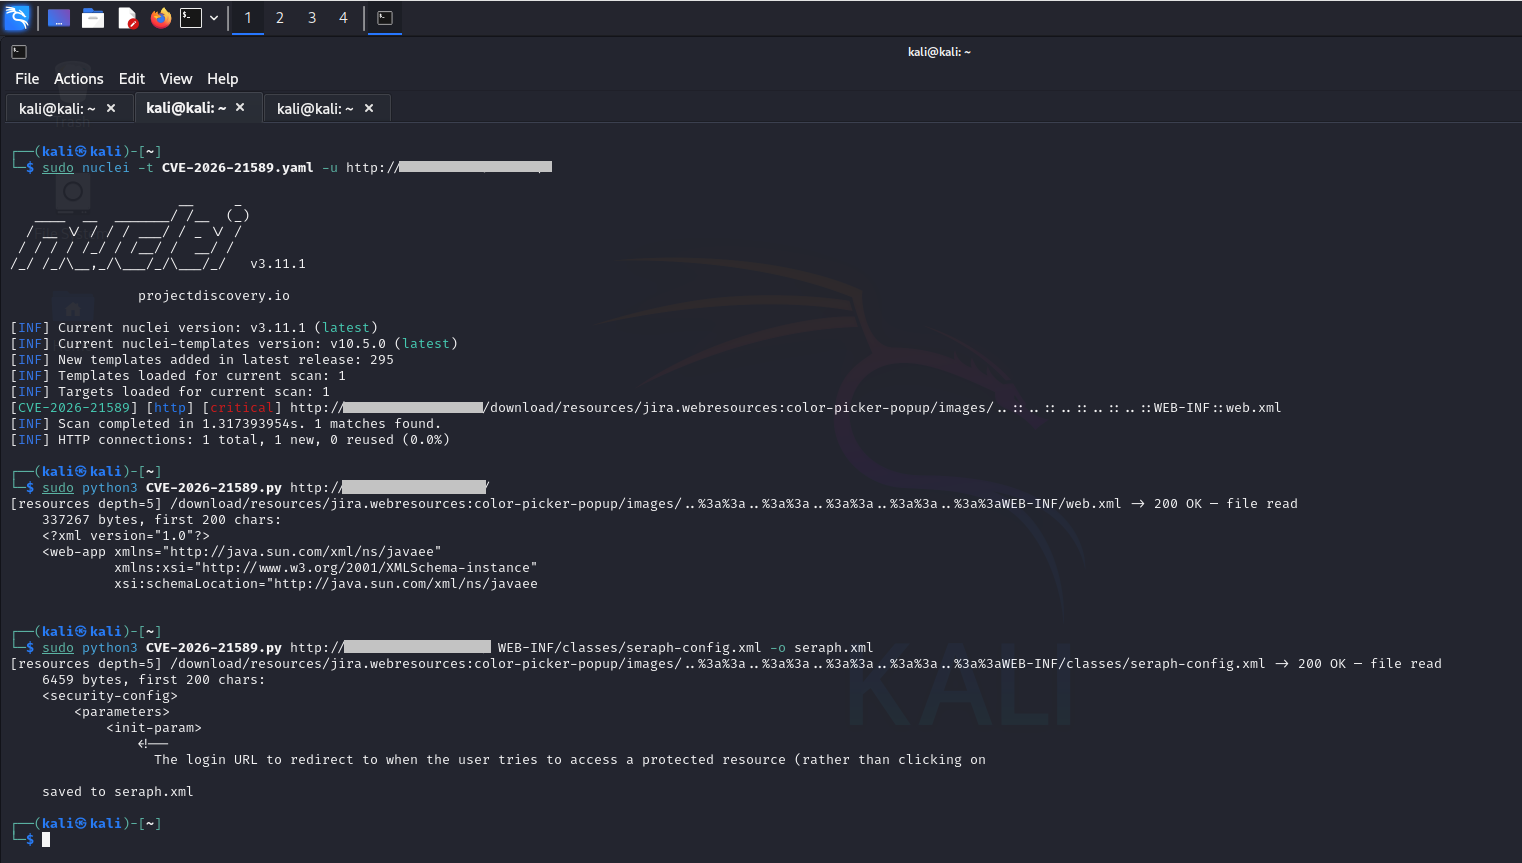
Ein wichtiges Merkmal, das während der Forschung identifiziert wurde, ist die Behandlung von ::-Sequenzen als Pfadtrennzeichen während der Anfrageverarbeitung.
Konzeptionell:
Normal Path
    |
    v
Resource Resolver
    |
    v
Expected Application Resource


Malicious Path
    |
    v
Traversal Sequence
    |
    v
Resource Resolver
    |
    v
Unexpected File
Das genaue Ausnutzungsverhalten hängt vom betroffenen Produkt und der Bereitstellungskonfiguration ab.
| Eigenschaft | Wert |
|---|---|
| Authentifizierung | Nicht erforderlich |
| Benutzerinteraktion | Nicht erforderlich |
| Angriffsvektor | Netzwerk |
| Angriffskomplexität | Gering |
| Erforderliche Rechte | Keine |
| Primäre Auswirkung | Vertraulichkeit |
| Sekundäre Auswirkung | Mögliche Systemkompromittierung je nach exponierten Dateien/Konfiguration |
| Verzeichnisauflistung | Nicht direkt bereitgestellt |
| Remote-Ausnutzung | Ja |
| Risiko der Internet-Exposition | Hoch |
Der offizielle CVSS-v4.0-Vektor lautet:
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:H/SI:H/SA:H
CVSS-Bewertung:
9.3 — CRITICAL
Die primäre sicherheitsrelevante Auswirkung ist der unbefugte Zugriff auf Dateien innerhalb des Web-Roots der Anwendung.
Je nach Produkt, Installation und exponierten Dateien kann dies zur Offenlegung von Folgendem führen:
Application configuration
Deployment information
Internal application resources
Credentials or secrets
Integration configuration
Other sensitive application data
Die tatsächlichen Auswirkungen hängen stark davon ab, welche Dateien im Web-Root der betroffenen Anwendung vorhanden sind.
Ein besonders gefährliches Szenario kann auftreten, wenn Atlassian-Produkte mit Crowd oder einer anderen zentralisierten Authentifizierungsinfrastruktur integriert sind und sensible Konfigurationsdateien wiederverwendbare Anmeldeinformationen enthalten.
Sicherheitsforscher haben Szenarien demonstriert, in denen offengelegte Crowd-Konfigurationsinformationen in bestimmten Bereitstellungen möglicherweise zu einer weiteren Kompromittierung verkettet werden könnten.
Ein Angreifer benötigt:







