
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen

 pikpikcu/airecon
AIRecon ist ein autonomer Cybersecurity-Agent, der ein selbst gehostetes Large Language Model (Ollama) mit einer Kali-Linux-Docker-Sandbox und einer…
 neo23x0/auditd
Best-Practice-Auditd-Konfiguration
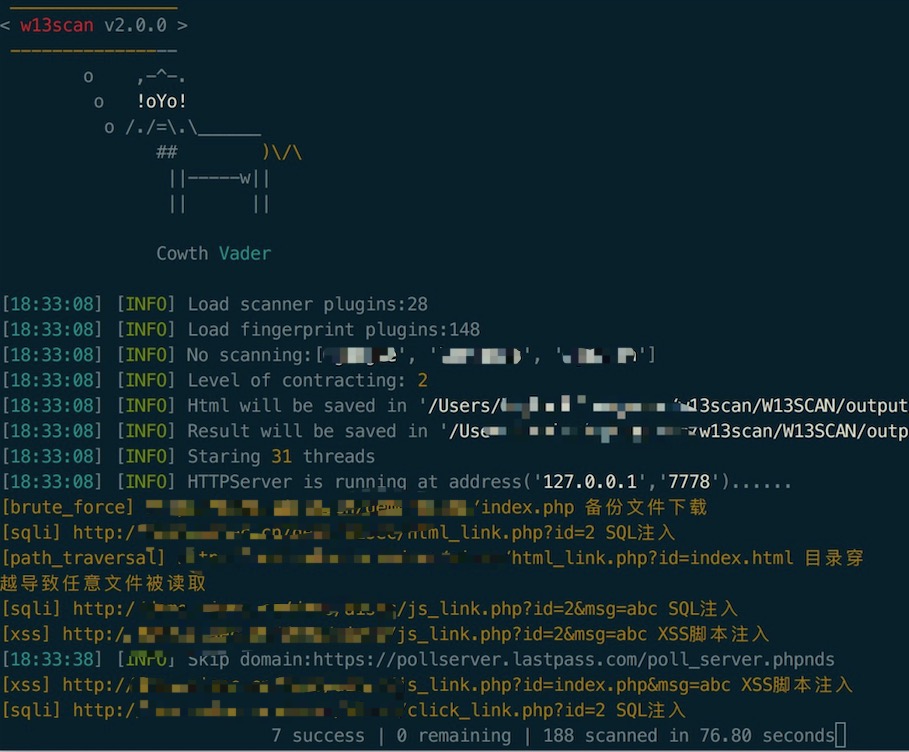 w-digital-scanner/w13scan
Passiver und aktiver Schwachstellen-Scanner für Webanwendungen mit plugin-basierter Erkennung von XSS, SQL-Injection, Command-Injection und…
 kac89/vulnrepo
VULNRΞPO – Kostenloser Generator und Repository für Schwachstellenberichte, Ende-zu-Ende-verschlüsselt! Vorlagen für Issues, CWE, CVE, MITRE ATT&CK,…
 reconmap/reconmap
Reconmap ist eine kollaborationsorientierte Sicherheitsoperationsplattform für Infosec-Teams und MSSPs, die ein End-to-End-Engagement-Management…
 withsecurelabs/doublepulsar-detection-script
Ein Python2-Skript zum Durchsuchen eines Netzwerks nach Windows-Systemen, die mit dem DOUBLEPULSAR-Implantat kompromittiert wurden.
 neo23x0/munin
Online-Hash-Prüfer für Virustotal und andere Dienste
 notselwyn/cve-2024-1086
Universeller Proof-of-Concept-Exploit für lokale Privilegieneskalation für CVE-2024-1086, der auf den meisten Linux-Kerneln zwischen v5.14 und v6.6…
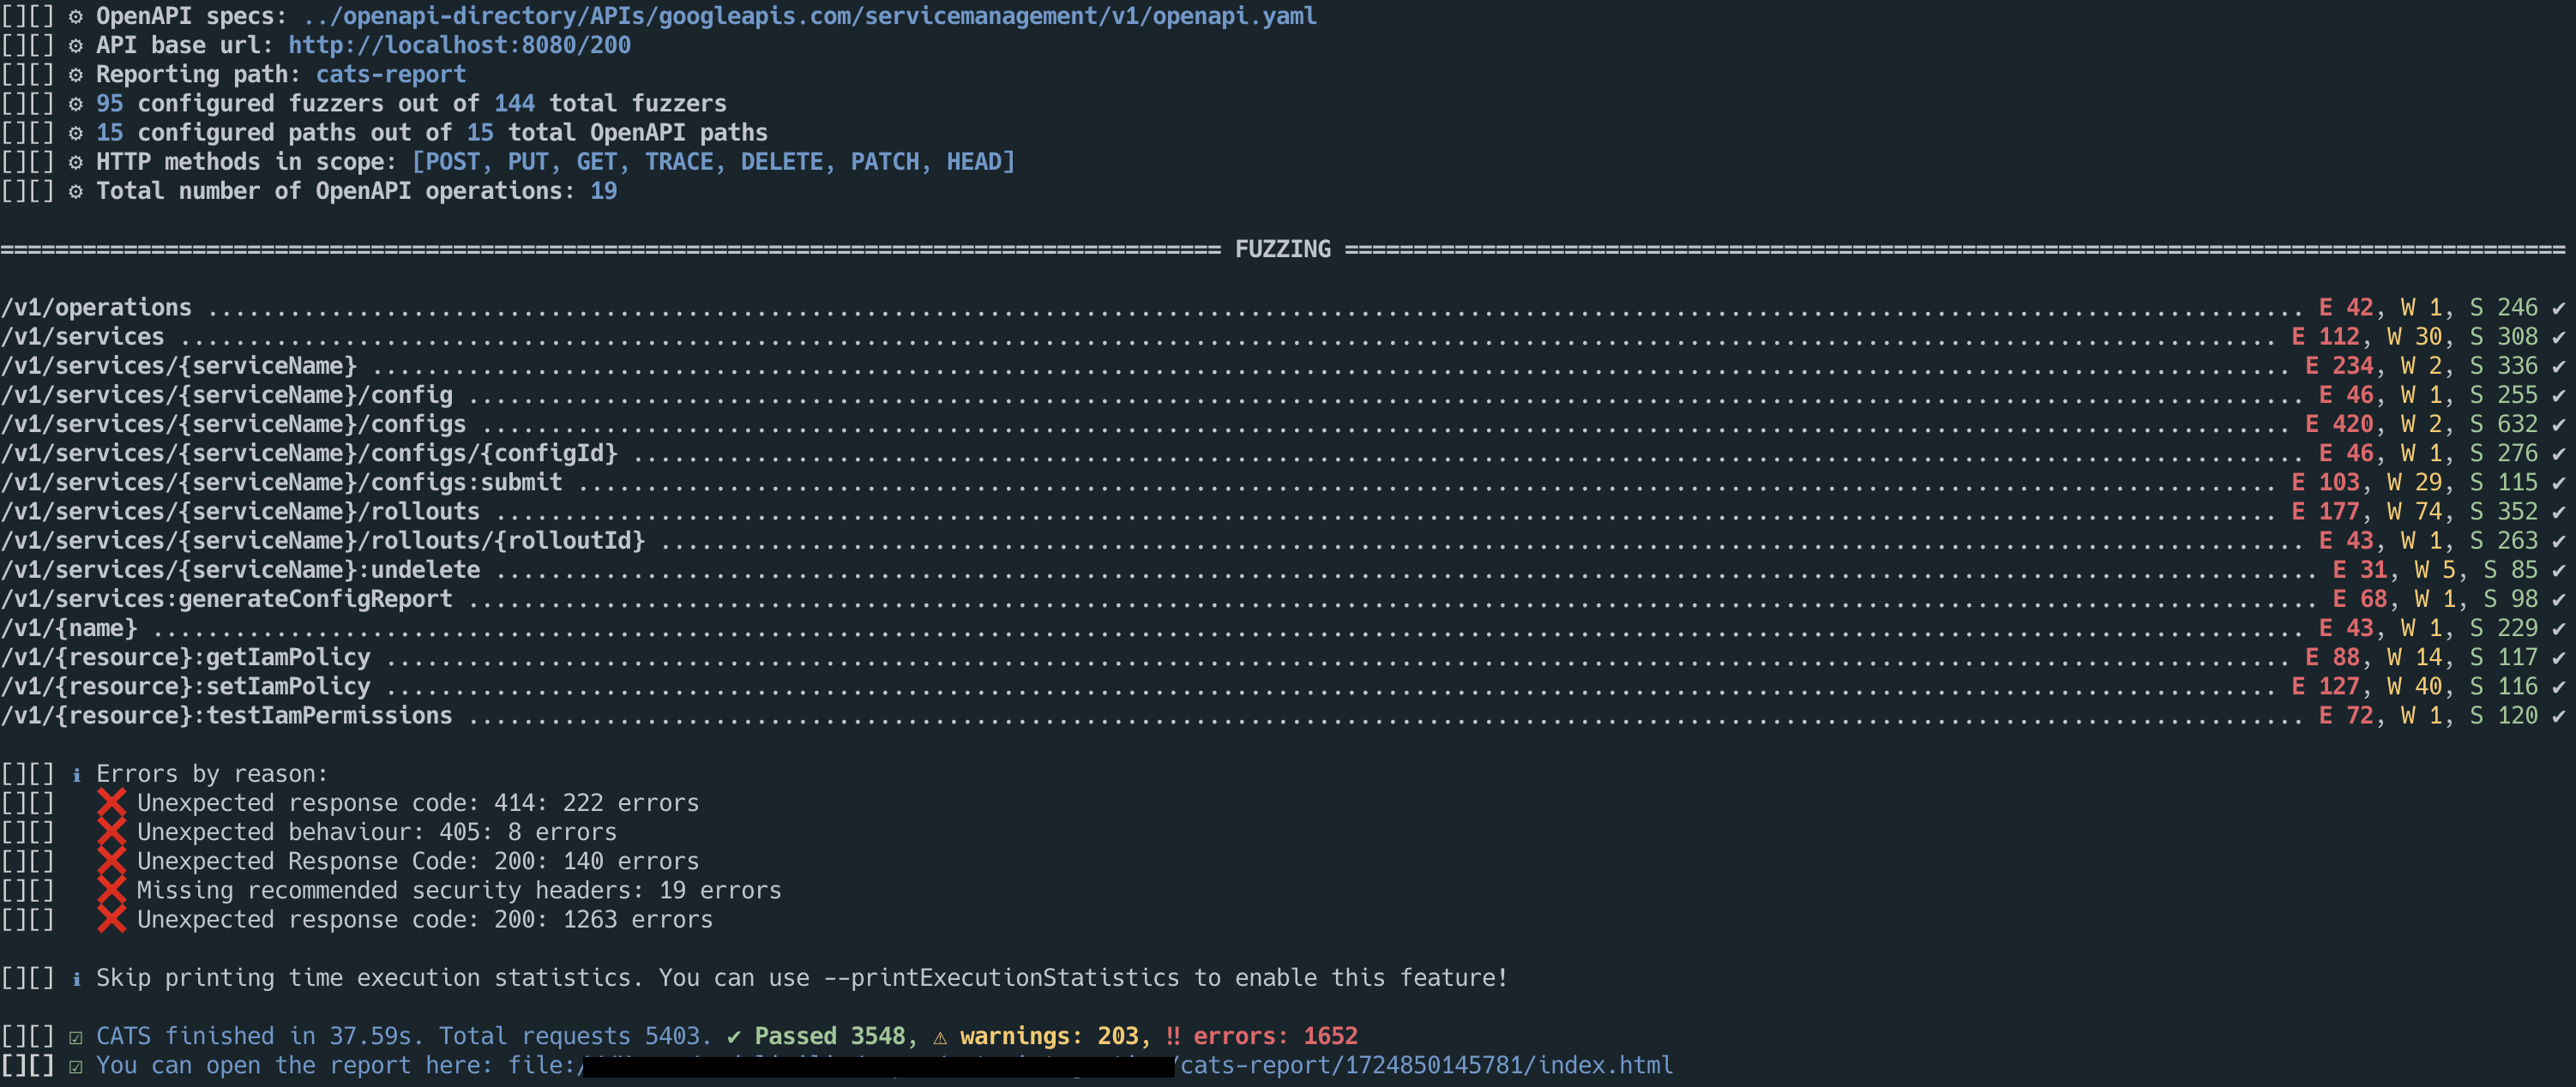 endava/cats
Automated REST API fuzzer and negative testing tool for OpenAPI endpoints. Generates, runs, and reports thousands of self-healing tests with no…
 koutto/jok3r
Jok3r v3 BETA 2 - Netzwerk- und Web-Pentest-Automatisierungsframework

 katrielmoses/voidaccess
Selbst gehostete OSINT-Plattform für das Darknet. Automatisierte Threat Intelligence von der Abfrage bis zum Graphen in 13 Schritten. Kostenlose…
 d35m0nd142/lfisuite
Vollautomatischer LFI-Exploiter (+ Reverse Shell) und Scanner
 misp/misp-galaxy
Cluster und Elemente, die an MISP-Events oder -Attribute angehängt werden können (wie Bedrohungsakteure)
 lirantal/npq
Sichere Installation von npm-Paketen durch Prüfung vor der Installation
 scipag/hardeningkitty
# HardeningKitty – Prüft und härtet Ihre Windows-Konfiguration
 googleprojectzero/0days-in-the-wild
Repository mit Informationen über in-the-wild ausgenutzte 0-Days.
 msanft/cve-2025-55182
PoC-Exploit für CVE-2025-55182, der Remote-Code-Ausführung in React Server Functions durch Prototype Pollution und einen manipulierten…








