

 katrielmoses/voidaccess
Selbst gehostete OSINT-Plattform für das Darknet. Automatisierte Threat Intelligence von der Abfrage bis zum Graphen in 13 Schritten. Kostenlose Alternative zu Recorded Future, DarkOwl und Flare.
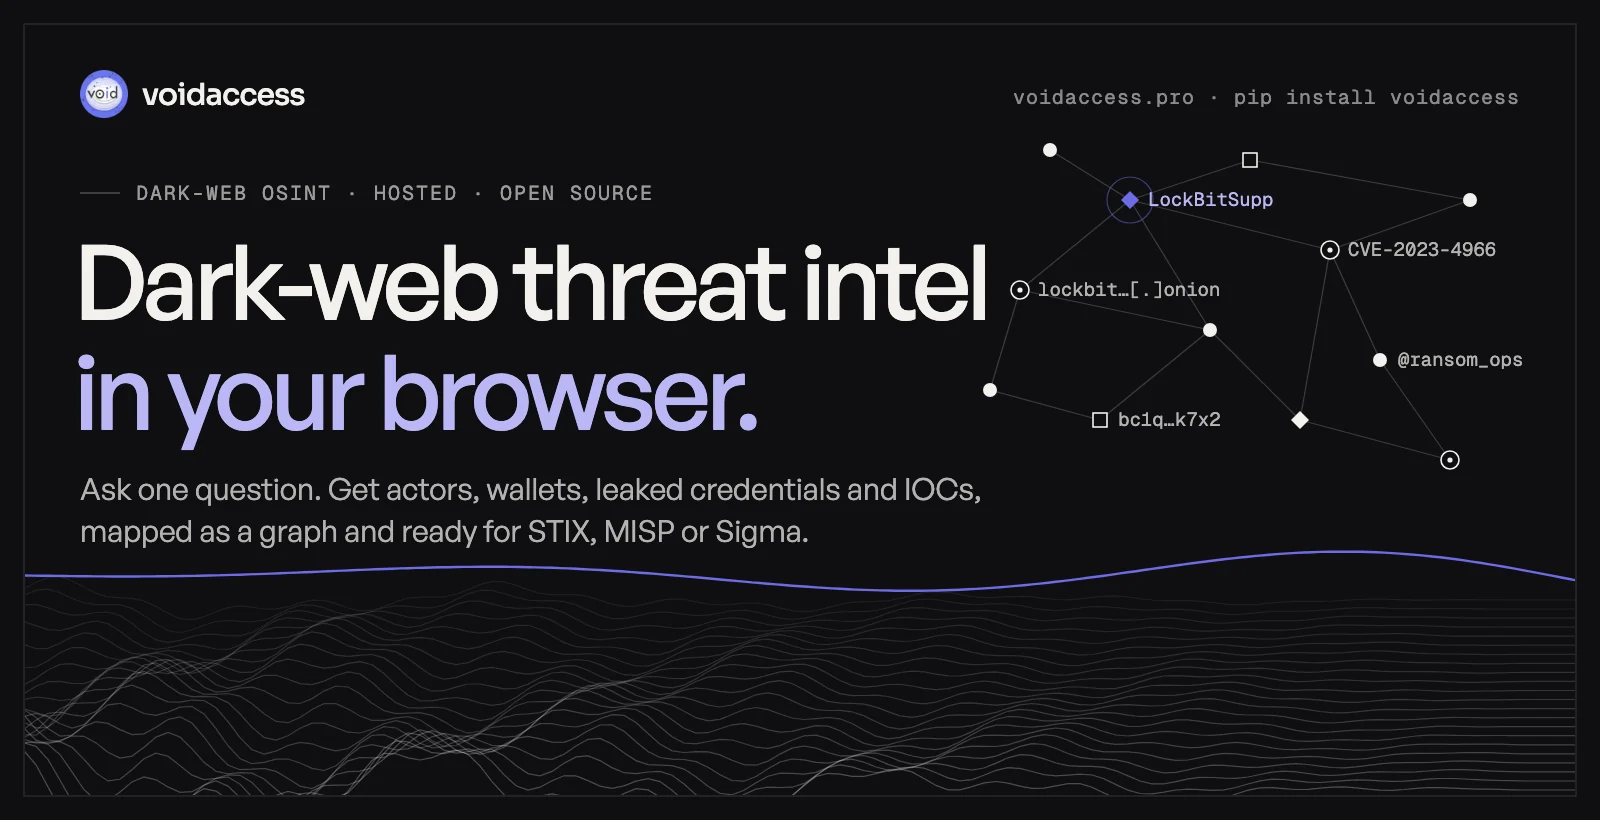


Stelle eine Frage. Erhalte einen belegten Bericht, einen durchsuchbaren Graphen und IOCs, die du laden kannst.
Für Sicherheitsforscher, Threat-Intel-Teams, MSSPs und autorisierte Ermittler.
Gehostet nutzen → voidaccess.pro
·
Selbst betreiben → pip install voidaccess
Die gehostete Version betreibt diese Engine für dich. Suchen und Seitenabrufe gehen von unseren Servern über Tor aus, sodass deine Recherche nicht von deinem Laptop oder dem Firmennetzwerk ausgeht. Eine Live-Ansicht zeigt jeden gefundenen Link, ob behalten oder verworfen (Duplikate, 404s, Timeouts, der Sicherheitsfilter), anschließend öffnen sich die Ergebnisse als Graph, in dem jeder Wert nach Kategorie durchsuchbar ist.
Kostenlos starten unter voidaccess.pro →
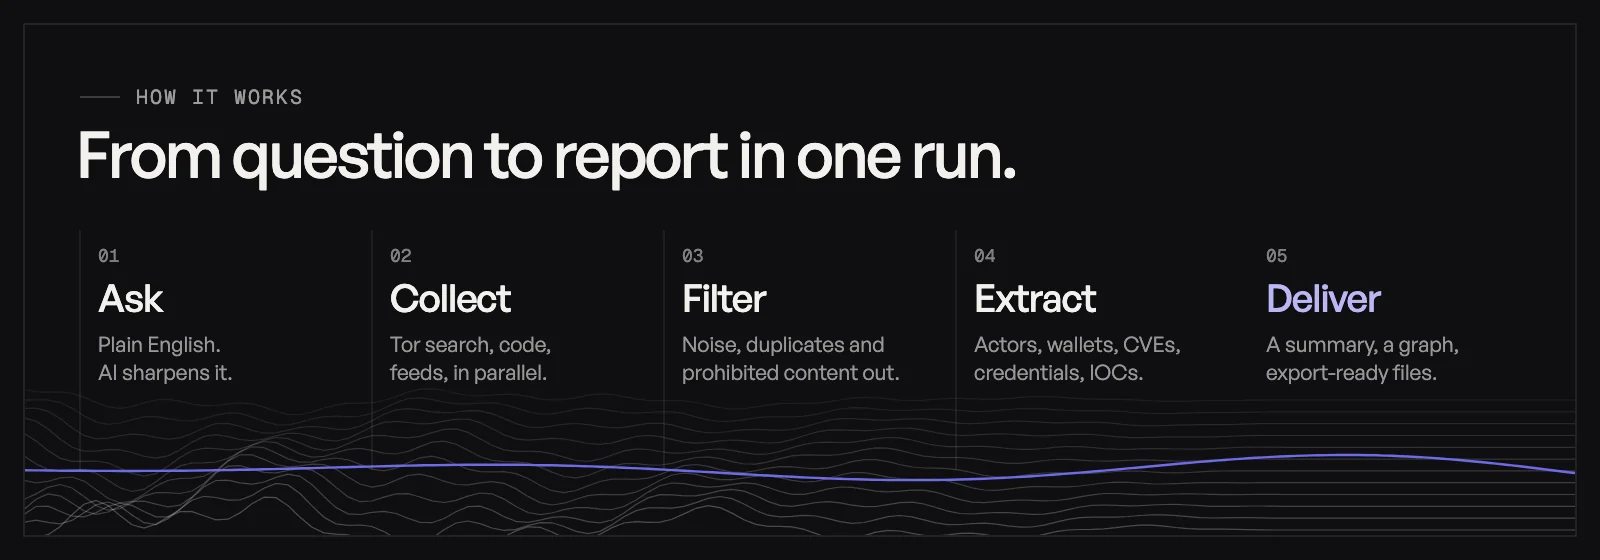
Eine Abfrage fächert sich parallel auf 12+ Tor-Suchmaschinen, Code-Hosts, Security-Feeds und kuratierte .onion-Seeds auf und folgt dabei neu gefundenen .onion-Links. Verbotene Abfragen, URLs und Inhalte werden an verpflichtenden Sicherheitsprüfpunkten verworfen. Die vollständige Pipeline mit Timeouts und Wiederherstellung ist in Architecture beschrieben.
| Kategorie | Beispiele |
|---|---|
| Bedrohungsakteure | Akteurs-Handles, Ransomware-Gruppen, Malware-Familien, MITRE-ATT&CK-Techniken |
| Infrastruktur | IPv4/IPv6, Domains, URLs, .onion-Adressen, Datei-Hashes |
| Krypto-Wallets | Bitcoin, Ethereum, Monero, Litecoin, Zcash, Solana, Tron und mehr |
| Zugangsdaten | Cloud-Schlüssel, Tokens, JWTs, API-Schlüssel, Einträge aus Stealer-Logs und Combo-Listen (maskiert) |
| Messaging | Telegram, Discord, XMPP, Tox, Session, Matrix, Wire, ICQ, Wickr |
| Schwachstellen | CVEs, Exploit-DB-IDs |
Entitäten werden in einem Beziehungsgraphen mit Communities und Infrastruktur-Clustern verknüpft und mit früheren Erkenntnissen abgeglichen.
pip install voidaccess
voidaccess configure                      # LLM provider, enrichment keys, Tor
voidaccess investigate "LockBit ransomware"
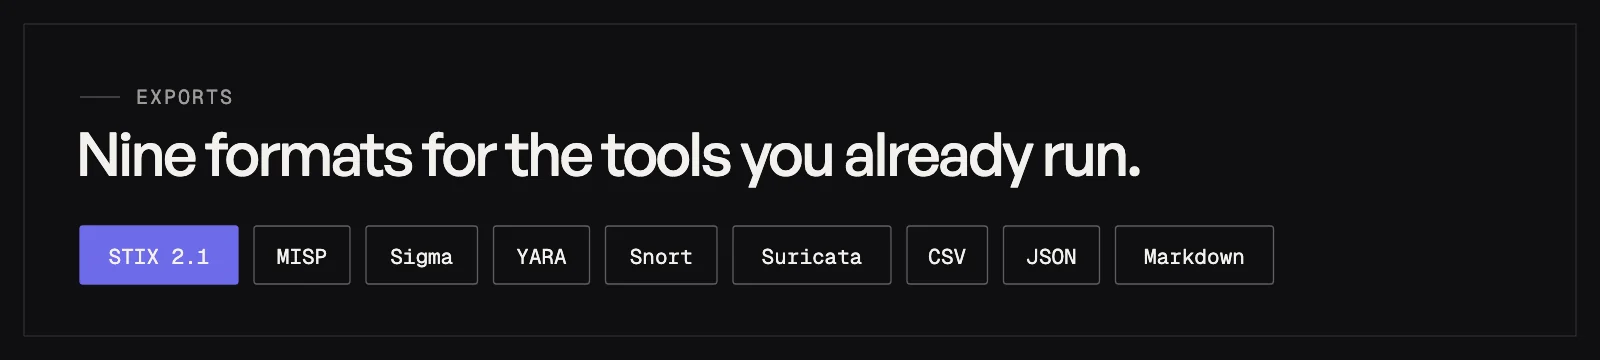
voidaccess export <id> --format stix     # stix, misp, sigma, yara, snort, suricata, package, csv, md, json
Noch kein Tor oder LLM-Schlüssel? voidaccess investigate "LockBit ransomware" --no-llm --no-tor --depth shallow führt einen Clearnet-only-Durchlauf aus. Für den vollständigen Stack (PostgreSQL, Tor, API und Web-UI) mit Docker Compose siehe die Self-Hosting-Anleitung. Python 3.10+.
| Befehl | Beschreibung |
|---|---|
voidaccess investigate "QUERY" | Eine Untersuchung durchführen |
voidaccess show | Den interaktiven Entitäts-Browser öffnen |
voidaccess export ID --format FORMAT | Export als STIX, MISP, Sigma, YARA, Snort, Suricata, Paket, CSV, Markdown oder JSON |
voidaccess package ID | Ein IOC-Paket-ZIP erstellen |
voidaccess enrich ID | Eine gespeicherte Untersuchung erneut anreichern |
voidaccess list | Gespeicherte Untersuchungen auflisten |
voidaccess status | Konfiguration, Tor-, Cache-, Engine- und Seed-Status anzeigen |
voidaccess actors | Persistente Akteur-Profile auflisten |
voidaccess actor HANDLE [--timeline] [--note "TEXT"] | Einen Akteur, seine Timeline anzeigen oder eine Notiz hinzufügen |
voidaccess configure [llm | keys | tor] | Den Einrichtungsassistenten oder einen Teil davon ausführen |
voidaccess version | Die installierte Version ausgeben |
Optionale Clearnet-Anfragen können ScrapingAnt mit --use-scraping-api oder --use-proxies nutzen; Tor-, .onion-, GitHub- und GitLab-Datenverkehr sind davon nicht betroffen.
| Ebene | Quellen |
|---|---|
| Dark-Web-Suche | 12+ Tor-Suchmaschinen und kuratierte .onion-Seeds |
| Open-Web-Sammlung | Paste-Sites, GitHub, GitLab und kuratierte RSS-Feeds |
| Threat-Feeds | AlienVault OTX, abuse.ch (MalwareBazaar, ThreatFox, URLhaus), CISA KEV |
| IP- und Domain-Kontext | Shodan InternetDB, GreyNoise, AbuseIPDB, Feodo Tracker, crt.sh, URLScan.io, Wayback Machine, CIRCL PDNS, RDAP |
| Datei- und Identitätskontext | VirusTotal, Hybrid Analysis, Have I Been Pwned, EmailRep |
| Blockchain | BlockCypher und Etherscan |
