 d35m0nd142/lfisuite
Vollautomatischer LFI-Exploiter (+ Reverse Shell) und Scanner


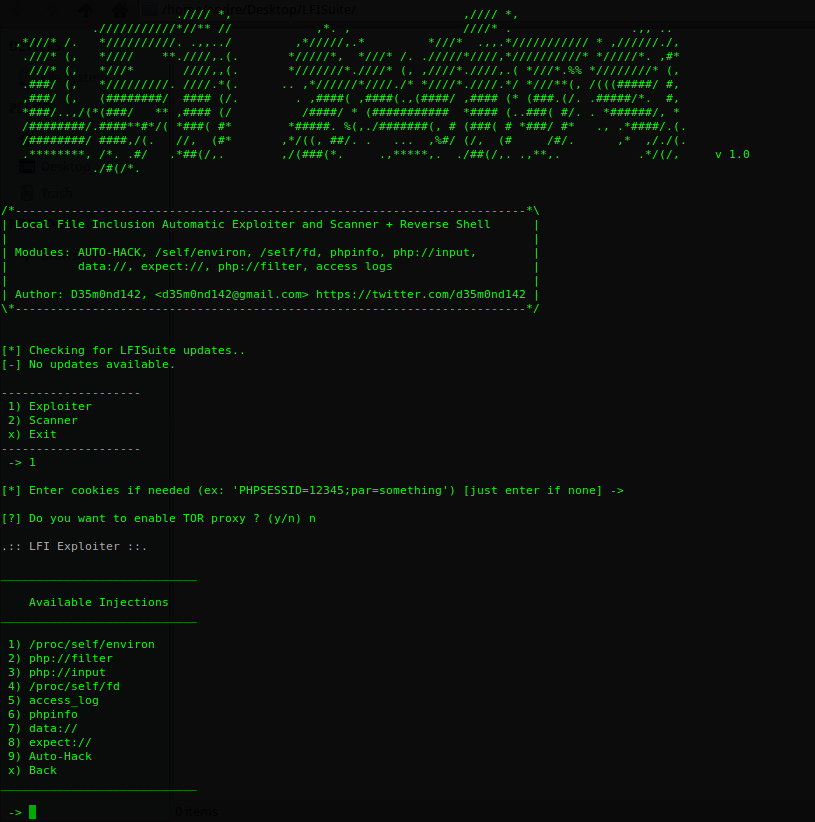
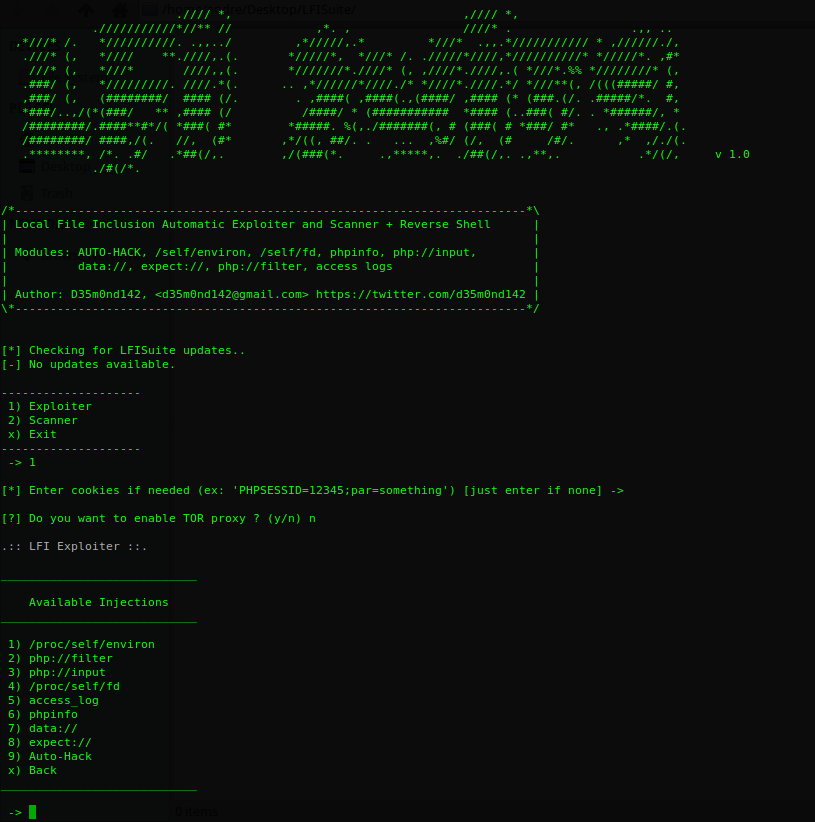
LFI Suite ist ein vollständig automatisches Werkzeug, das in der Lage ist, Local File Inclusion-Schwachstellen zu scannen und auszunutzen, wobei viele verschiedene Angriffsmethoden verwendet werden, die im Abschnitt Features aufgeführt sind.
Funktioniert mit Windows, Linux und OS X
Automatische Konfiguration
Automatische Aktualisierung
Bietet 8 verschiedene Angriffsmodi für Local File Inclusion:
Bietet einen neunten Modus namens Auto-Hack, der das Ziel automatisch scannt und ausnutzt, indem er alle Angriffe nacheinander ausprobiert, ohne dass Sie etwas tun müssen (außer am Anfang eine Liste von zu scannenden Pfaden bereitzustellen, die Sie, falls Sie keine haben, in diesem Projektverzeichnis in zwei Versionen finden, klein und riesig).
Tor-Proxy-Unterstützung
Reverse Shell für Windows, Linux und OS X
Die Bedienung ist äußerst einfach und LFI Suite verfügt über eine benutzerfreundliche Oberfläche; führen Sie es einfach aus und lassen Sie sich führen.
Wenn Sie eine LFI-Shell mit einem der verfügbaren Angriffe erhalten haben, können Sie einfach eine Reverse-Shell erhalten, indem Sie den Befehl "reverseshell" eingeben (offensichtlich müssen Sie Ihr System auf die Reverse-Verbindung horchen lassen, z.B. mit "nc -lvp Port").
Wenn Sie das Skript ausführen und einige Module fehlen, wird überprüft, ob pip installiert ist. Falls nicht, wird es automatisch installiert. Anschließend installiert pip die fehlenden Module und lädt die notwendige Datei socks.py herunter.
Ich habe es auf verschiedenen Betriebssystemen (Debian, Ubuntu, Fedora, Windows 10, OS X) getestet und es hat einwandfrei funktioniert. Falls bei Ihnen jedoch etwas Seltsames passiert und die automatische Installation von pip und anderen Modulen fehlschlägt, installieren Sie bitte die fehlenden Module manuell und führen Sie das Skript erneut aus.WICHTIG: Damit das Skript fehlende Module (und ggf. pip) automatisch installieren kann, MÜSSEN Sie das Skript beim ersten Mal als root (oder zumindest mit ausreichenden Berechtigungen) ausführen.
LFI Suite enthält bereits viele Funktionen, aber wie Sie wahrscheinlich wissen, gibt es noch viele weitere mögliche Angriffe, die implementiert werden müssen. Wenn Sie ein Python-Programmierer/Penetrationstester sind und an diesem Projekt mitwirken möchten, um es zu verbessern und zu erweitern, kontaktieren Sie mich bitte unter <[email protected]> oder direkt hier.
Ich bin nicht verantwortlich für irgendwelche illegalen Handlungen, die Sie verursachen. Dieses Tool ist für ethische Zwecke von Penetrationstestern vorgesehen. Wenn Sie es kopieren oder weiterverbreiten möchten, geben Sie bitte dem ursprünglichen Autor Anerkennung.
Video: https://www.youtube.com/watch?v=6sY1Skx8MBc
Folge mir: https://twitter.com/d35m0nd142
