

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
munin — Online-Hash-Prüfer für Virustotal und andere Dienste | Kitploit

Tools/GitHubGitHub/neo23x0/munin
OSINT (Open-Source-Intelligence)SchwachstellenanalyseHash-AnalyseInformationsbeschaffungMalware-AnalyseBedrohungsanalyse
GitHubneo23x0/munin

munin

Online-Hash-Prüfer für Virustotal und andere Dienste

Repository anzeigen
85215078vor 11 TagenVon Kitploit geprüft
Teilen

Actively Maintained

 _________   _    _   ______  _____  ______
| | | | | \ | |  | | | |  \ \  | |  | |  \ \     /.)
| | | | | | | |  | | | |  | |  | |  | |  | |    /)\|
|_| |_| |_| \_|__|_| |_|  |_| _|_|_ |_|  |_|   // /
                                              /'" "

Online-Hash-Prüfer für Virustotal und andere Dienste
Florian Roth

Was ist Munin?

Munin ist ein Online-Hash-Prüfprogramm, das wertvolle Informationen aus verschiedenen Online-Quellen abruft

Die aktuelle Version von Munin fragt die folgenden Dienste ab:

  • Virustotal
  • HybridAnalysis
  • Any.Run
  • URLhaus
  • MISP
  • CAPE
  • Malshare
  • Valhalla
  • Hashlookup

Screenshot

Standardmodus – Hashes aus Datei lesen
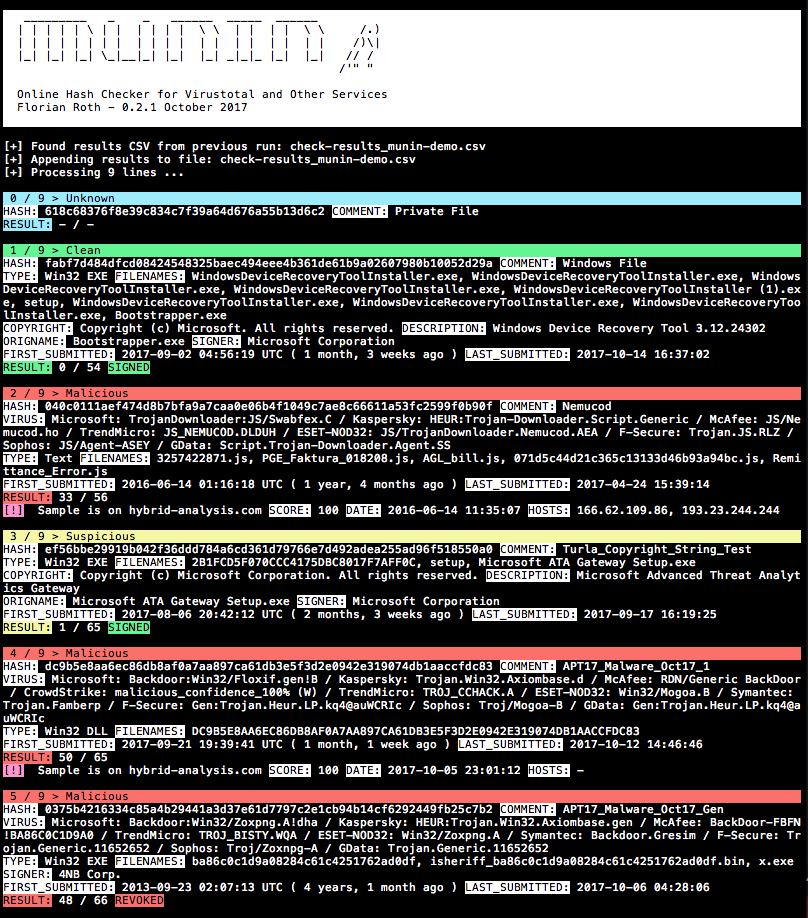
Munin Screenshot

Verwendung

usage: munin.py [-h] [-f path] [--vh search-string]
                [--vhrule search-string] [-o output] [--vtwaitquota]
                [--vtminav min-matches] [--limit hash-limit]
                [--vhmaxage days] [-c cache-db] [-i ini-file]
                [-s sample-folder] [--comment] [-p vt-comment-prefix]
                [--download] [-d download_path] [--nocache] [--nocsv]
                [--verifycert] [--sort] [--web] [-w port] [--cli]
                [--rescan] [--debug]

Online-Hash-Prüfer

optionale Argumente:
  -h, --help            zeigt diese Hilfemeldung an und beendet das Programm
  -f path               Zu verarbeitende Datei (Hash Zeile für Zeile ODER CSV mit Hash
                        in jeder Zeile - erkennt Position und Kommentar automatisch)
  --vh search-string    Valhalla nach Hashes abfragen per Schlüsselwort, Tags, YARA-
                        Regelname, Mitre ATT&CK-Software (z. B. S0154),
                        Technik (z. B. T1023) oder Bedrohungsgruppe (z. B. G0049)
  --vhrule search-string
                        Valhalla nach Hashes über Regeln abfragen per Schlüsselwort,
                        Tags, YARA-Regelname, Mitre ATT&CK-Software (z. B.
                        S0154), Technik (z. B. T1023) oder Bedrohungsgruppe
                        (z. B. G0049)
  -o output             Ausgabedatei für Ergebnisse (CSV)
  --vtwaitquota         Nicht fortfahren, wenn das VT-Kontingent überschritten ist, sondern
                        auf den nächsten Tag warten
  --vtminav min-matches
                        Minimale Anzahl von AV-Treffern, um Hash-Informationen
                        von VT abzufragen"
  --limit hash-limit    Nach der Verarbeitung dieser Anzahl neuer Hashes im Batch-
                        Modus beenden (Cache wird ignoriert).
  --vhmaxage days       Maximales Alter der Probe auf Valhalla, die verarbeitet wird
  -c cache-db           Name der Cache-Datenbankdatei (Standard: vt-hash-
                        db.json)
  -i ini-file           Name der ini-Datei, die die API-Schlüssel enthält
  -s sample-folder      Ordner mit zu verarbeitenden Proben
  --comment             Veröffentlicht einen Kommentar für den analysierten Hash, der
                        den Kommentar aus der Logzeile enthält
  -p vt-comment-prefix  Virustotal-Kommentarpräfix
  --download            Aktiviert den Proben-Download von Hybrid Analysis.
                        SHA256 der Probe erforderlich.
  -d download_path      Ausgabepfad für den Proben-Download von Hybrid
                        Analysis. Ordner muss existieren
  --nocache             Cache-Datenbankdatei nicht verwenden
  --nocsv               Keine CSV mit den Ergebnissen schreiben
  --verifycert          SSL/TLS-Zertifikate überprüfen
  --sort                Die Eingabezeilen sortieren
  --web                 Munin als Webdienst ausführen
  -w port               Port des Webdienstes
  --cli                 Munin im Kommandozeilenmodus ausführen
  --rescan              Einen erneuten Scan jeder analysierten Datei auslösen
  --debug               Debug-Ausgabe

Funktionen

  • Ruft wertvolle Informationen von Virustotal über die API ab (JSON-Antwort) und weitere Informationen über Permalink (HTML-Parsing)
  • Ruft zusätzliche Informationen von einer Liste von Plattformen ab
  • Führt einen Verlauf (Cache), um die Dienste nur einmal für einen Hash abzufragen, der möglicherweise mehrfach in der Textdatei vorkommt
  • Zwischengespeicherte Objekte werden in JSON gespeichert
  • Erstellt eine CSV-Datei mit den Ergebnissen für einfache Nachverarbeitung und Berichterstellung
  • Hängt Ergebnisse an eine vorhandene CSV an, falls verfügbar

Anzeigen

  • Hash und Kommentar (der Kommentar ist der Rest der Zeile, aus der der Hash extrahiert wurde)
  • AV-Hersteller-Treffer basierend auf einer benutzerdefinierten Liste
  • In freier Wildbahn verwendete Dateinamen
  • PE-Informationen wie die Beschreibung, der ursprüngliche Dateiname und die Copyright-Angabe
  • Unterzeichner einer signierten portablen ausführbaren Datei
  • Ergebnis basierend auf dem Virustotal-Verhältnis
  • Erste und letzte Übermittlung
  • Tags für bestimmte Indikatoren: Harmless, Signed, Expired, Revoked, MSSoftware

Zusätzliche Prüfungen

  • Fragt Malshare.com nach Proben-Uploads ab
  • Fragt Hybrid-Analysis.com nach Berichten ab
  • Fragt mehrere MISP-Instanzen nach verfügbaren Ereignissen ab
  • Fragt die Any.run-Sandbox nach Berichten ab
  • Fragt die CAPE-Sandbox nach Berichten ab
  • Fragt URLhaus nach Berichten ab
  • Fragt Malshare nach verfügbaren Proben ab
  • Fragt Valhalla nach YARA-Regel-Treffern ab
  • Imphash-Duplikate im aktuellen Batch > ermöglicht das Erkennen von Überschneidungen bei Importtabellen-Hashes
  • Prüfungen auf doppelte PE-Signaturen

Betriebsmodi

  1. Standard – durch Angabe einer Eingabedatei (-f) mit Hashes oder eines Beispielverzeichnisses (-s)
  2. Abfrage – um Hashes aus Valhalla nach Schlüsselwort, Tags, ATT&CK-Technik (z. B. T1023), ATT&CK-Bedrohungsgruppe (z. B. G0049) oder Regelname (-q) zu suchen
  3. Kommandozeilenschnittstelle – unter Verwendung des Parameters --cli
  4. Web-Service-Modus – unter Verwendung des Parameters --web

Erste Schritte

  1. Das Repository herunterladen / klonen
  2. Erforderliche Pakete installieren: pip3 install -r requirements.txt (unter macOS --user hinzufügen)
  3. Die API-Schlüssel für die verschiedenen Dienste in Ihrer benutzerdefinierten ini-Datei festlegen: cp munin.ini my.ini (siehe Abschnitt Get the API Keys für Hilfe)
  4. Die Demo-Datei für einen ersten Lauf verwenden: python munin.py -i my.ini -f munin-demo.txt

Voraussetzungen

  • Python 3.7 und höher
  • Internetverbindung (Proxy-Unterstützung; SSL/TLS-Interception kann ein Problem darstellen)

Typische Kommandozeilen

Ein Virustotal-Retrohunt-Ergebnis verarbeiten und die Zeilen vor der Prüfung sortieren, damit übereinstimmende Signaturen blockweise geprüft werden

python3 munin.py -i my.ini -f ~/Downloads/retro_hunt

Verarbeiten Sie ein Verzeichnis mit Samples und prüfen Sie deren Hashes online

python3 munin.py -i my.ini -s ~/malware/case34

Verwenden Sie den Modus der Befehlszeilenschnittstelle (neu in v0.14)

python3 munin.py -i my.ini

Die API-Schlüssel erhalten

Virustotal

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





