
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen

 0xinfection/tidos-framework
Das offensive manuelle Framework für Webanwendungs-Penetrationstests.
 califio/publications
Kuratierte Sammlung von Sicherheitsforschungsarbeiten, CVE-Exploit-Analysen, Reverse-Engineering-Analysen von Apple-Interna und beauftragten…
 cisco-ai-defense/defenseclaw
Sicherheits-Governance für agentische KI
 xairy/vmware-exploitation
Eine Sammlung von Links zu VMware-Escape-Exploits
 christophetd/log4shell-vulnerable-app
Spring Boot-Webanwendung, anfällig für Log4Shell (CVE-2021-44228).
 anouarbensaad/vulnx
vulnx 🕷️ ein intelligenter Bot, Shell kann automatische Injection durchführen und Forschern helfen, Sicherheitslücken in CMS-Systemen zu erkennen.…
 lxc/incus-os
Ein unveränderliches Linux-OS-Image, optimiert für den Betrieb von Incus-Containern und virtuellen Maschinen, mit UEFI Secure Boot, TPM…
 rehints/efixplorer
IDA-Plugin und Lader für die Analyse von UEFI-Firmware und die Automatisierung von Reverse Engineering
 gamehunterkaan/autopwn-suite
AutoPWN Suite ist ein Projekt zum automatischen Scannen von Schwachstellen und Ausnutzen von Systemen.
 dirkjanm/cve-2020-1472
PoC für Zerologon - alle Forschungsergebnisse gehen an Tom Tervoort von Secura
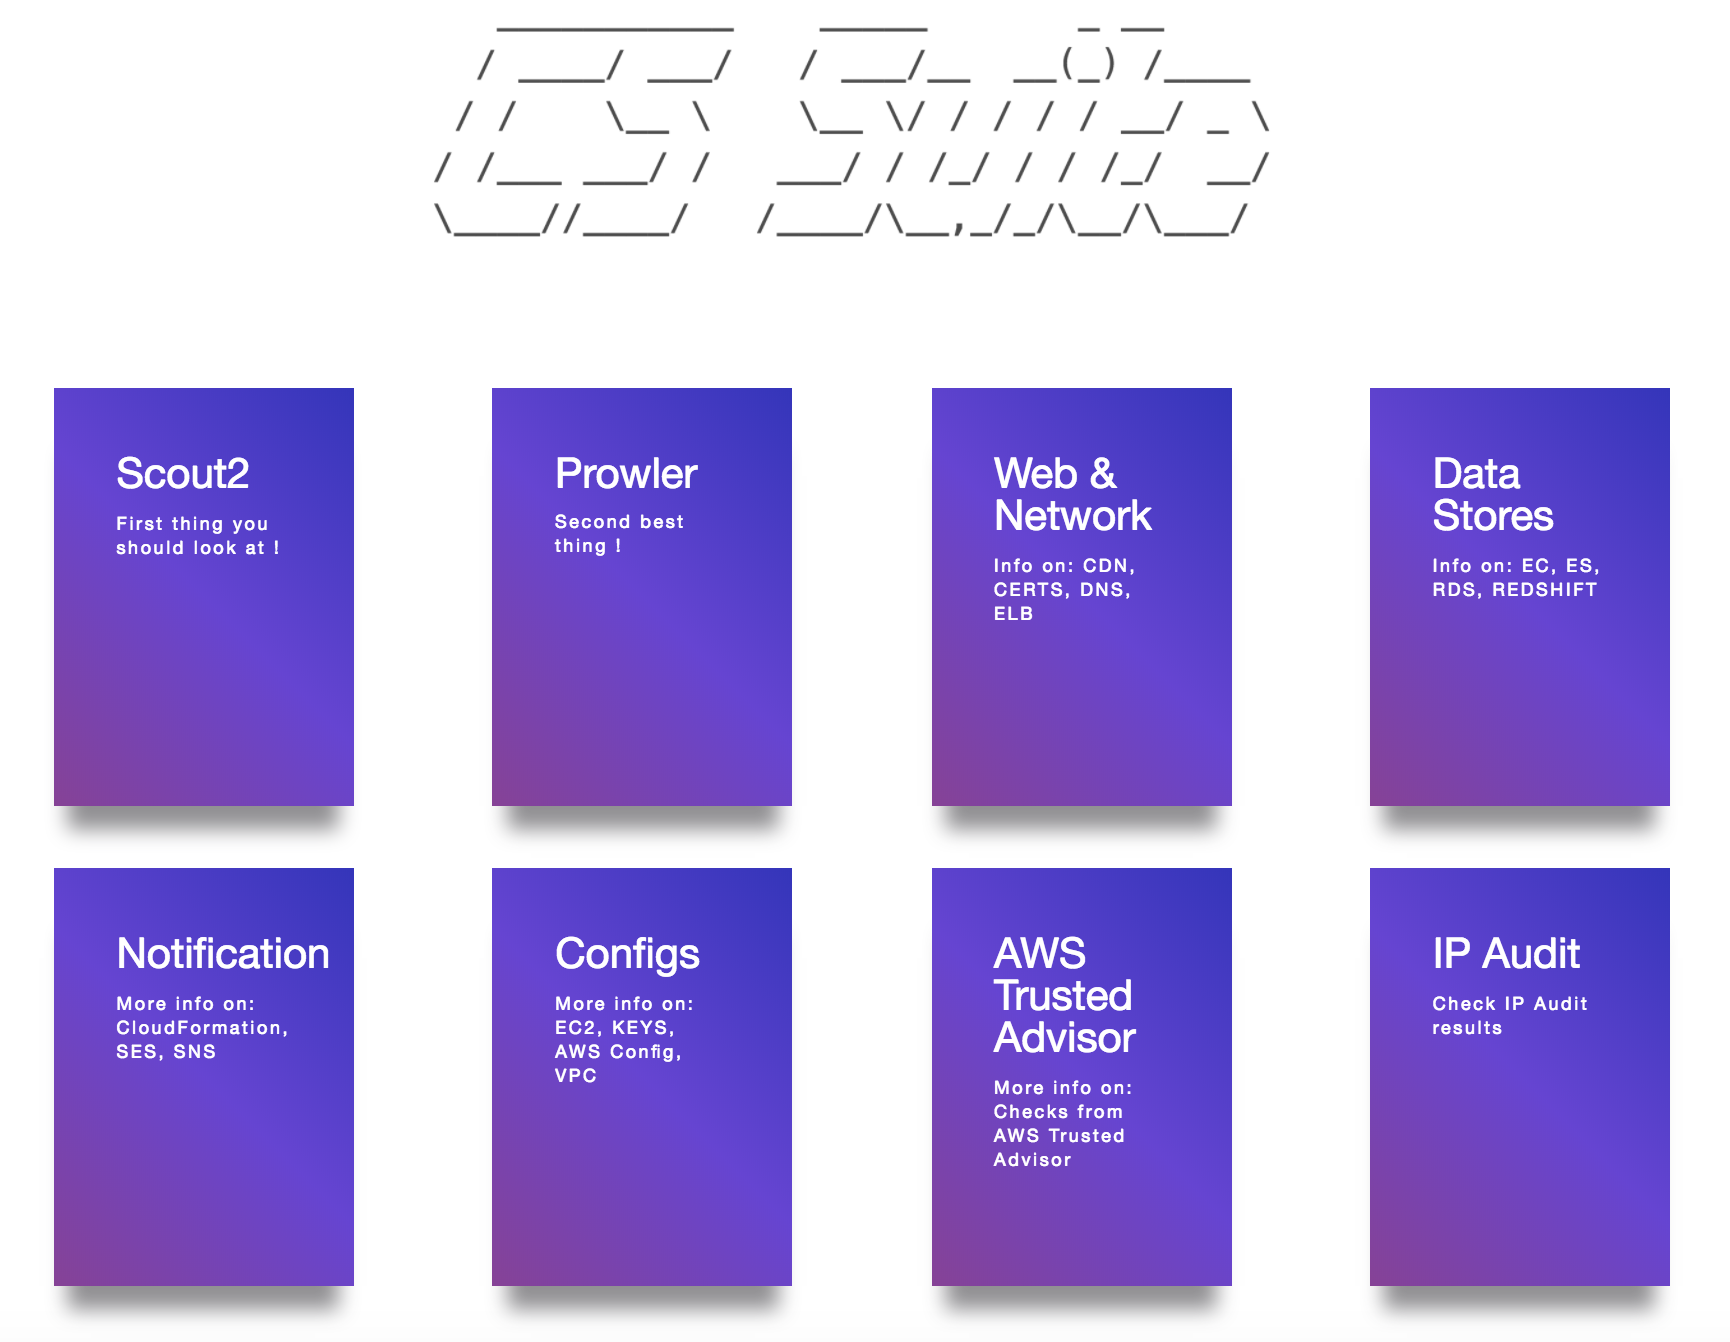 securityftw/cs-suite
Cloud Security Suite - All-in-One-Tool zur Prüfung der Sicherheitslage von AWS/GCP/Azure-Infrastruktur.
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
 antifox-ai/antifox
AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report…
 mongodb/kingfisher
Geheimnisse erkennen. Live validieren. Auswirkungsradius abbilden. Schnell widerrufen. Die CLI ausführen oder in Rust, Python oder Node.js einbetten.
 bohops/ultimatewdacbypasslist
Eine zentrale Ressource für zuvor dokumentierte WDAC-Bypass-Techniken
 owasp/railsgoat
Eine verletzliche Version von Rails, die dem OWASP Top 10 folgt
 dionach/cmsmap
CMSmap ist ein Python-Open-Source-CMS-Scanner, der den Prozess der Erkennung von Sicherheitslücken der beliebtesten CMS automatisiert.
 nicholasaleks/damn-vulnerable-drone
Damn Vulnerable Drone ist ein absichtlich anfälliger Drohnen-Hacking-Simulator, der auf der beliebten ArduPilot/MAVLink-Architektur basiert und eine…








