
 #1
Tools für Dependency-Scanning, SBOM-Generierung, Paketintegrität und Lieferkettenrisiko.
Kitploit empfohlen
 zpxlz/cve-2024-3094
Obsidian-Notizen zu CVE-2024-3094
 shoucheng3/cov-int
XWiki Commons CVE-2023-31126 v14.10.3 für Coverity-Analyse
 nanopathi/external_expat_aosp10_r33_cve-2022-22822tocve-2022-22827
Gepatchte Version der Expat-XML-Parser-Bibliothek, die mehrere CVEs (CVE-2022-22822 bis CVE-2022-22827) für AOSP 10 r33 adressiert und…
 arsalanraja987/gradle-cve-2021-29427-demo
gradle cve
 shoucheng3/srikanth-lingala__zip4j_cve-2018-1002202_1-3-2
Dekompilierter Quellcode der zip4j-Bibliotheksversionen 1.3.2 (verwundbar) und 1.3.3 (behoben) für die CVE-2018-1002202-Pfad-Traversal-Analyse, Teil…
 jfrog/jfrog-cve-2022-24675
Shell-Skript zum rekursiven Durchsuchen von Ordnern nach Go-Binärdateien, die die unsichere pem.Decode-Funktion verwenden, und zur Erkennung von…
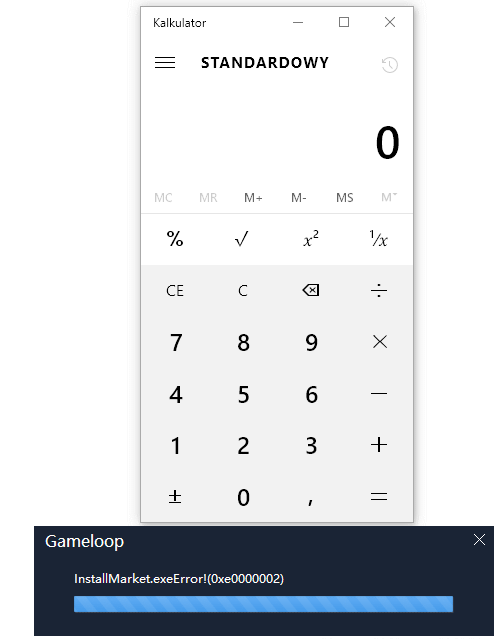 mmiszczyk/cve-2021-33879
GameLoop-Update-MITM
 paspke/scavenger_scanner
Erkennung von IOCs des Supply-Chain-Angriffs auf eslint-config-prettier (CVE-2025-54313) unter Windows.
 zerbaliy3v/cve-2018-6574-exploit
CVE-2018-6574 Diese Sicherheitslücke betrifft den Golang-Befehl 'go get' und ermöglicht es einem Angreifer, durch die Installation einer bösartigen…
 meterianhq/log4j-vuln-coverage-check
Ein einfaches Projekt, um die Abdeckung der Log4J-Sicherheitslücke CVE-2021-44228 (und verwandte) zu überprüfen
 shoucheng3/eclipse__hawkbit_cve-2020-27219_0-3-0m6
Domain-unabhängiges Backend für die Bereitstellung von Software-Updates auf eingeschränkten Edge-Geräten, Controllern und Gateways über IP-basierte…
 devjanger/cve-2024-3094-xz-backdoor-detector
Shell-Skript zur Erkennung der CVE-2024-3094-Hintertür in XZ Utils, indem nach bösartigem Code in liblzma-Build-Artefakten gesucht und betroffene…
 davidholiday/cve-2007-4559
Lehrreiche Demonstration des Python-tarfile-Symlink-Angriffs CVE-2007-4559 mit einem Skript, das zeigt, warum os.path.realpath() nicht verhindert,…
 jaloon/spring-webmvc5
Forken Sie spring-webmvc 5.3.39, um CVE-2024-38816 und CVE-2024-38819 zu beheben.
 opensourceictsolutions/xz_utils-cve-2024-3094
 trinadh465/openssl-1.1.1g_cve-2022-4304
OpenSSL-Toolkit, das TLS/SSL-Protokolle und eine allgemeine Kryptographie-Bibliothek mit Befehlszeilenwerkzeugen für Schlüsselerzeugung,…
 khayashi4337/lodash.template-fixed
Fork von lodash.template mit CVE-2021-23337-Fix (Befehlseinschleusung über die Variable-Option)
 izzyacademy/log4shell-mitigation
Minderung für die Log4Shell-Sicherheitsschwachstelle CVE-2021-44228








