 #1
Tools für Dependency-Scanning, SBOM-Generierung, Paketintegrität und Lieferkettenrisiko.
Kitploit empfohlen
 trufflesecurity/trufflehog
Durchgesickerte Anmeldedaten finden, verifizieren und analysieren
 gitleaks/gitleaks
Schnelles, quelloffenes Tool zur statischen Analyse zur Erkennung hartcodierter Geheimnisse wie Passwörter, API-Schlüssel und Token in…
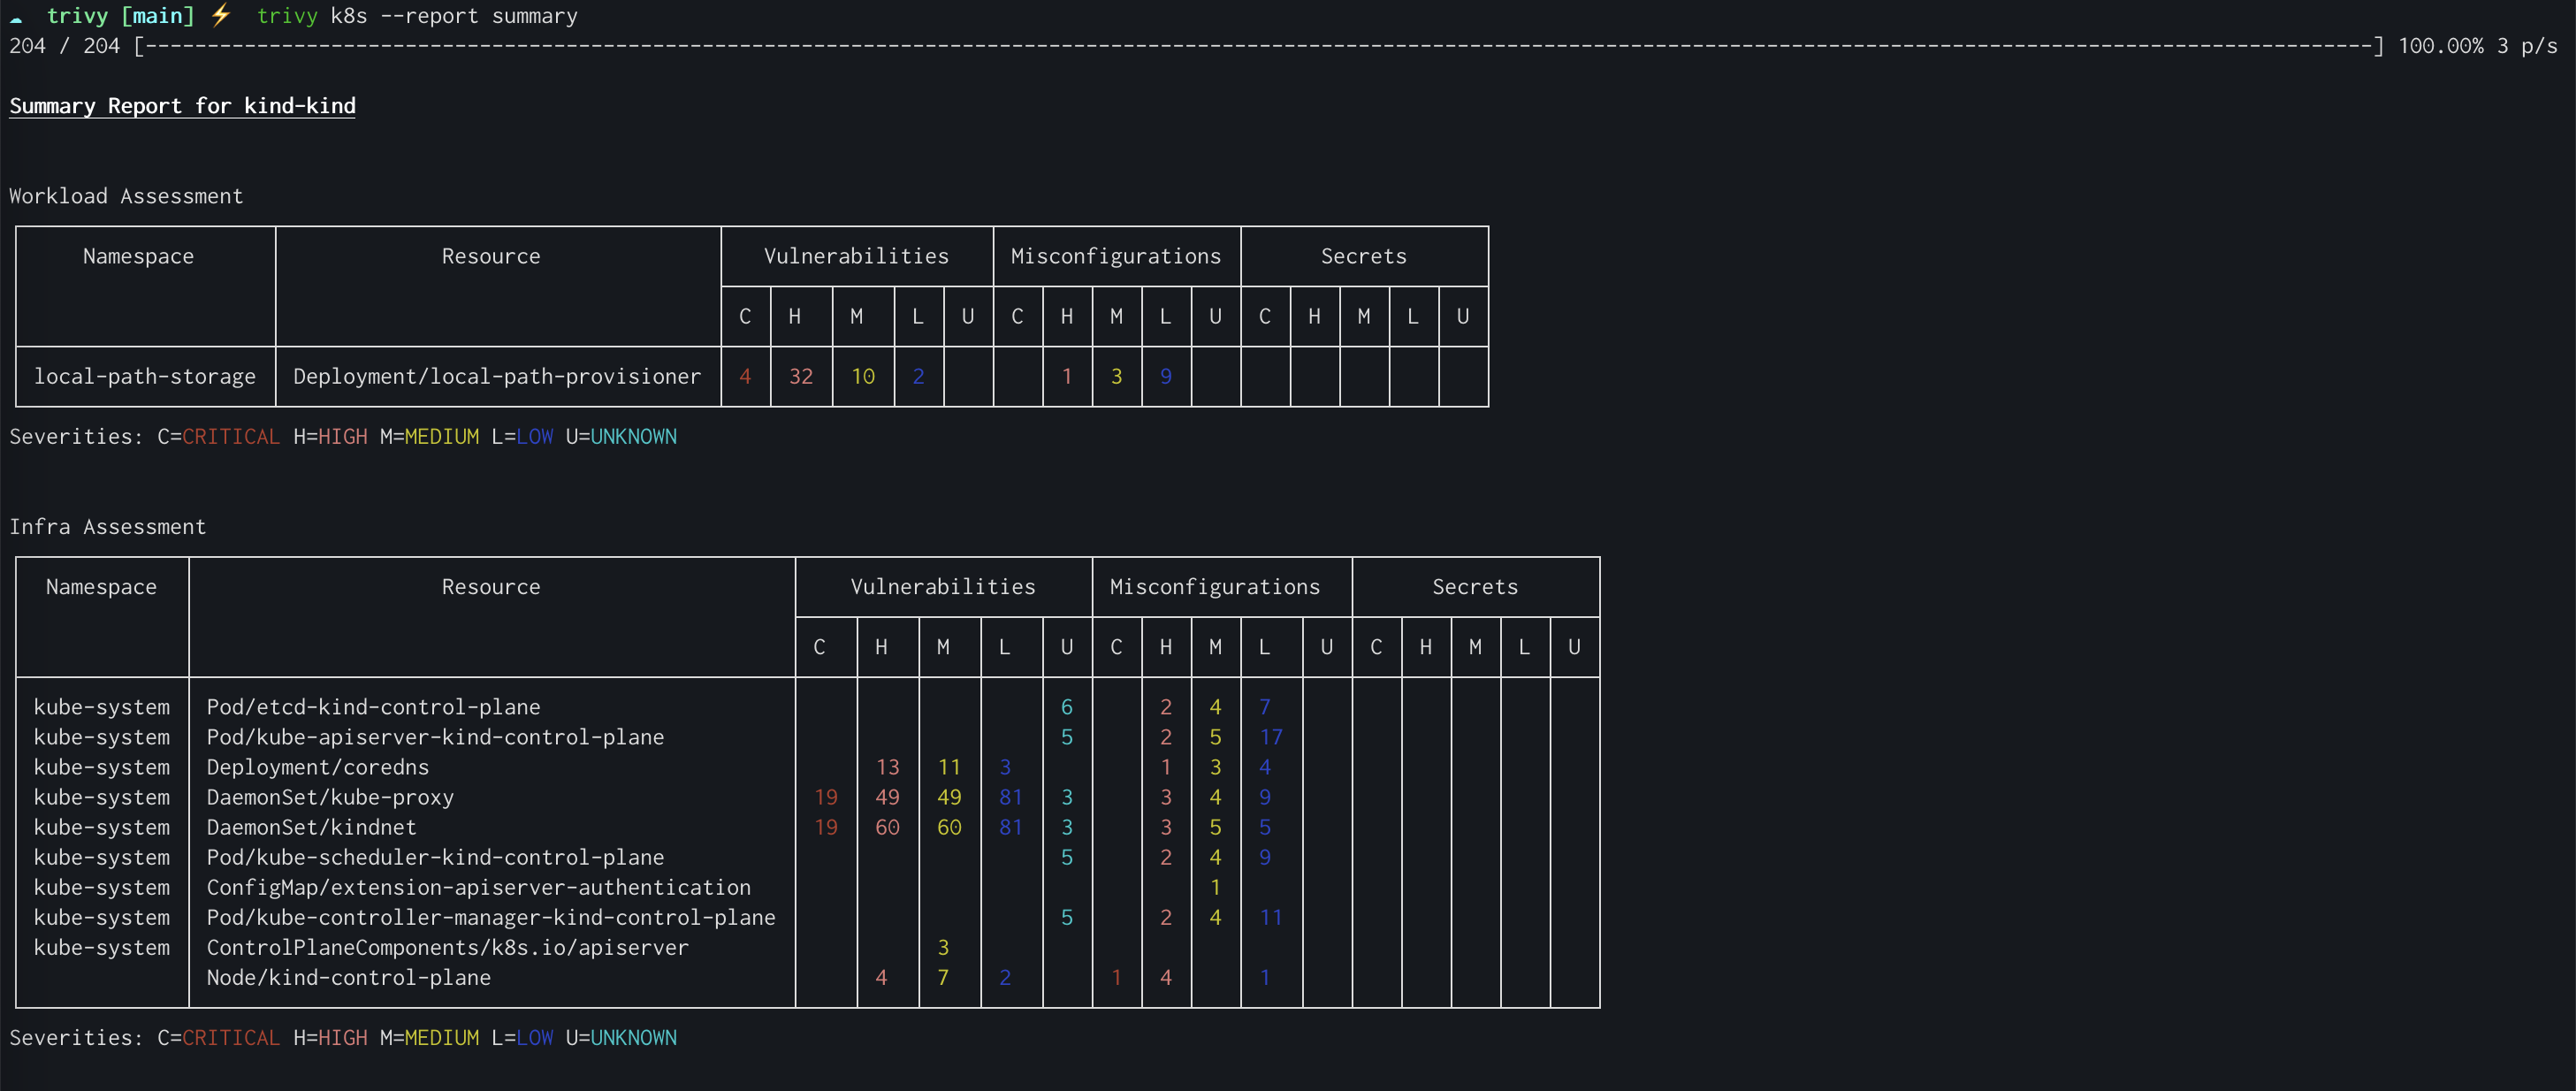 aquasecurity/trivy
Finden Sie Schwachstellen, Fehlkonfigurationen, Secrets, SBOM in Containern, Kubernetes, Code-Repositories, Clouds und mehr
 nvidia/skillspector
Security scanner for AI agent skills. Detect vulnerabilities, malicious patterns, security risks, prompt injection, data exfiltration, and…
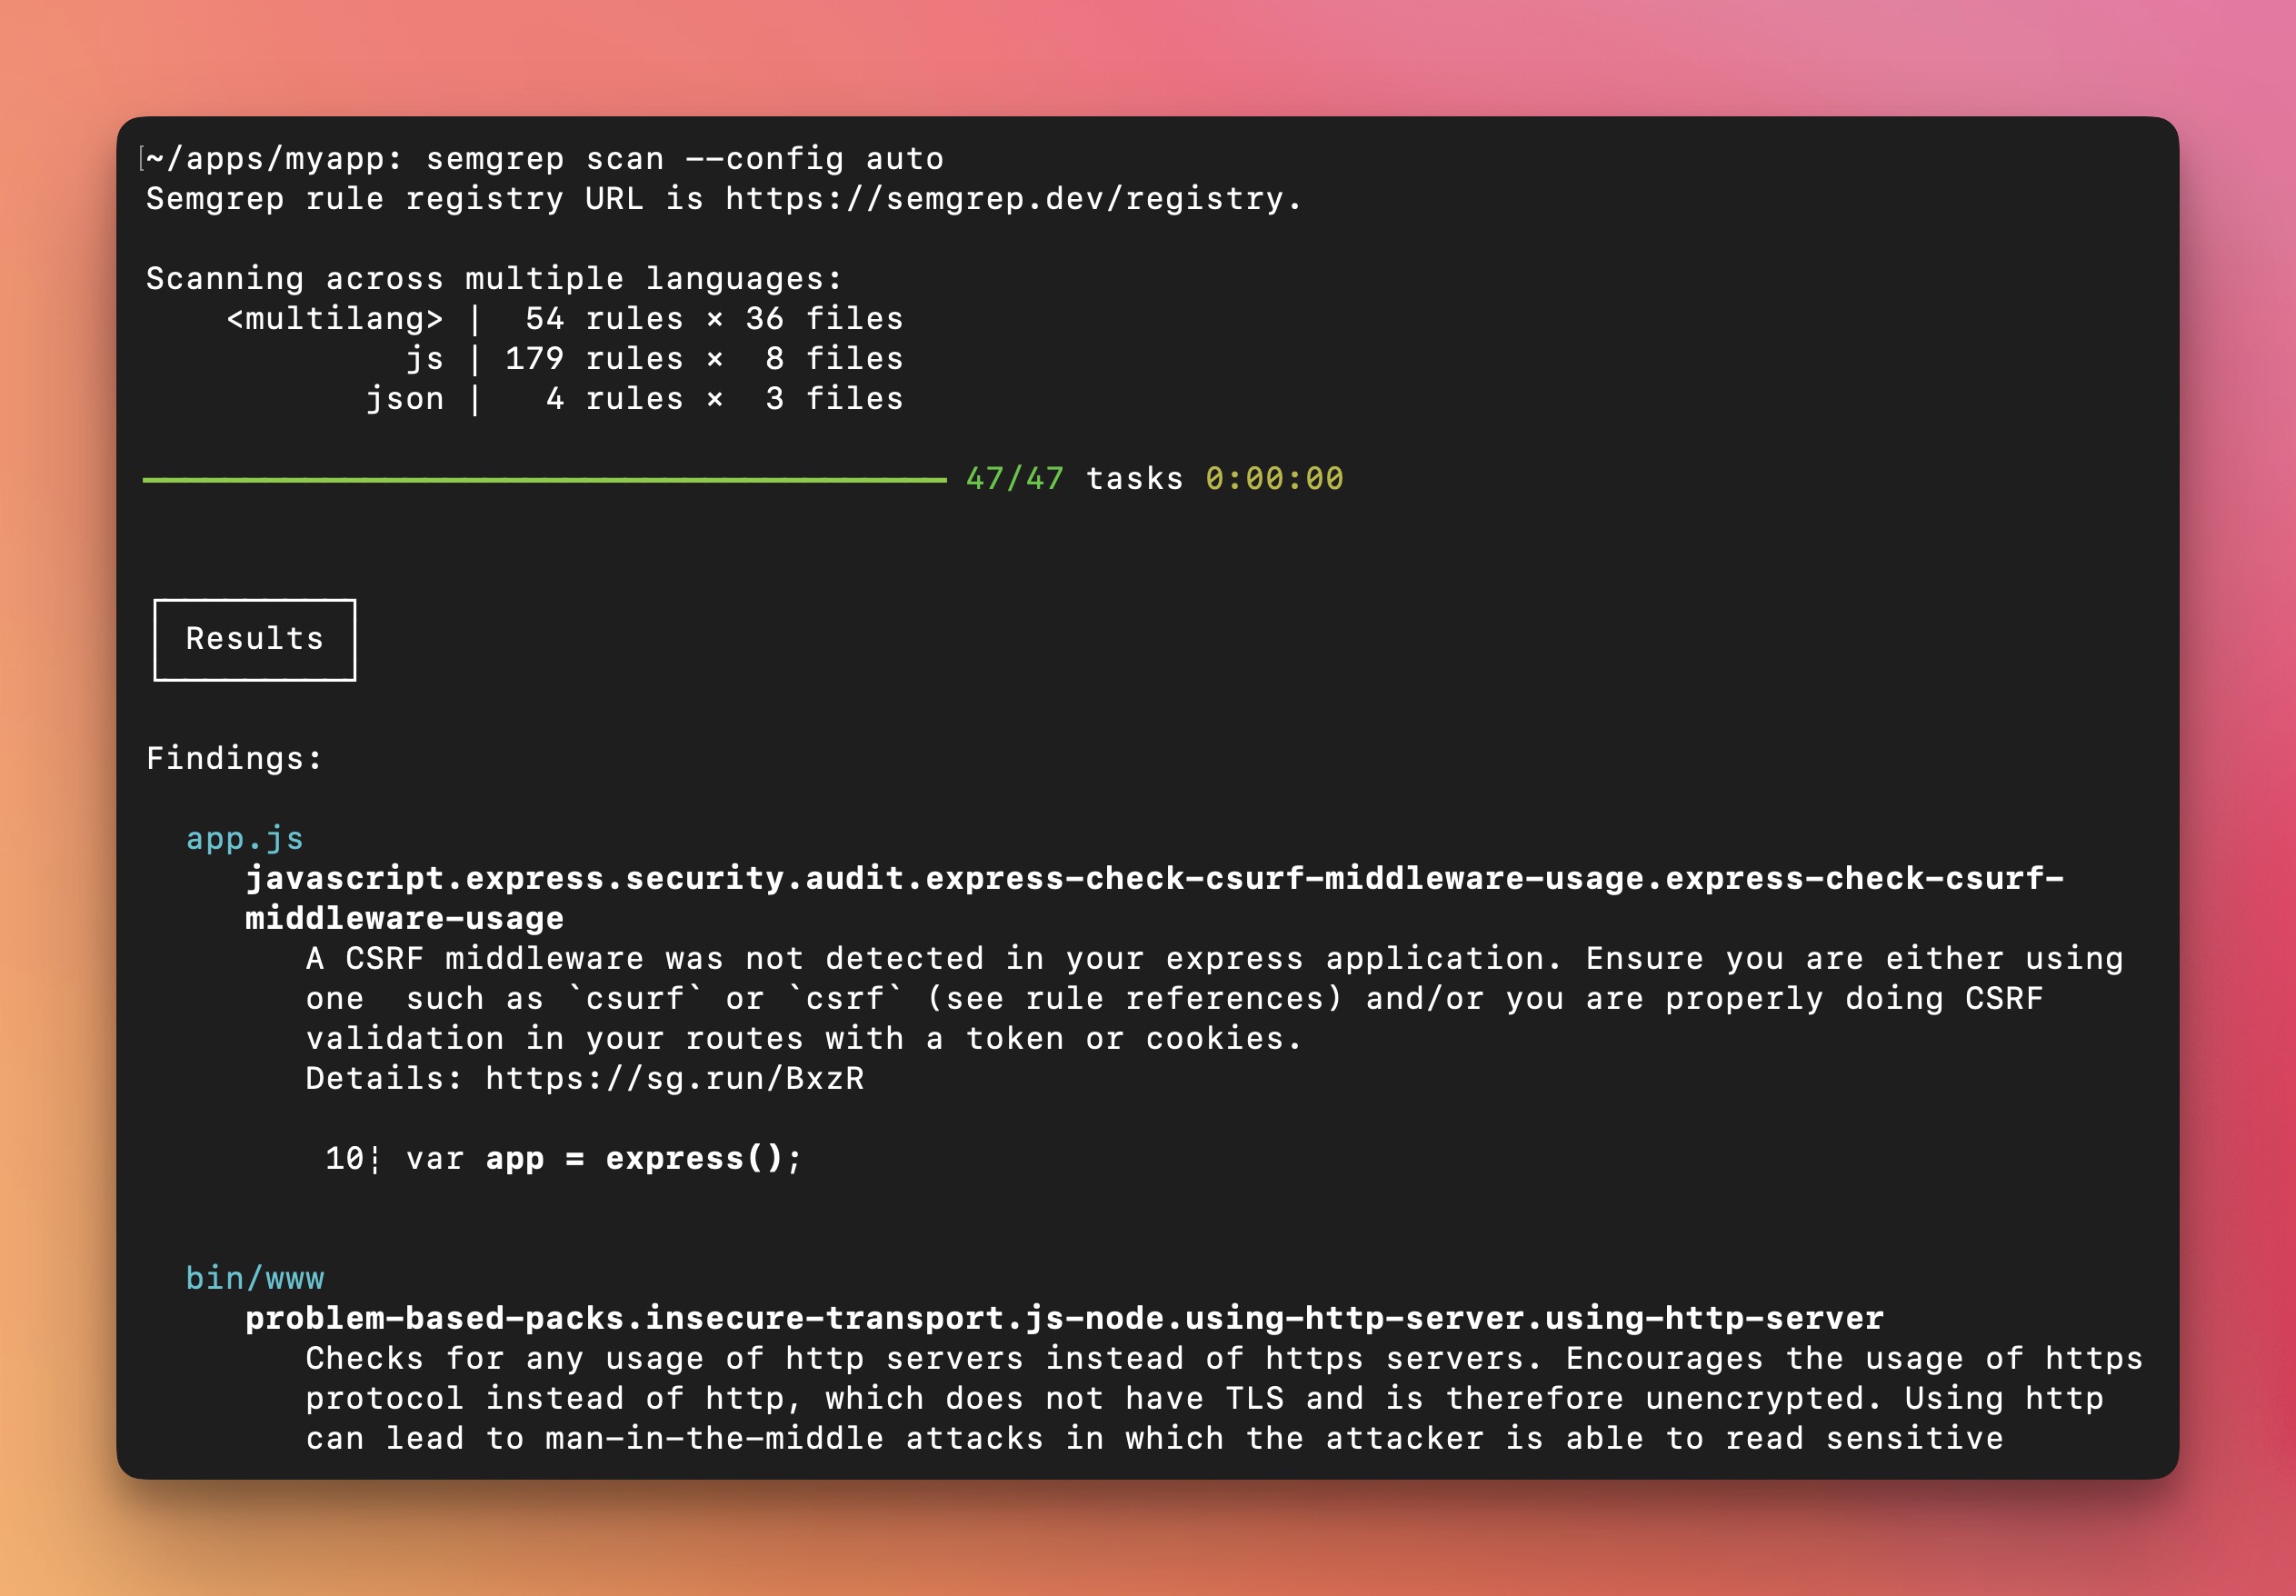 semgrep/semgrep
Lightweight static analysis for many languages. Find bug variants with patterns that look like source code.
 trailofbits/skills
Trail of Bits Claude Code-Fähigkeiten für Sicherheitsforschung, Schwachstellenerkennung und Audit-Workflows
 vercel-labs/deepsec
Agentengestützter Schwachstellenscanner für große Codebasen. Nutzt LLMs, um schwer erkennbare Sicherheitsprobleme mittels Regex-Matcher und…
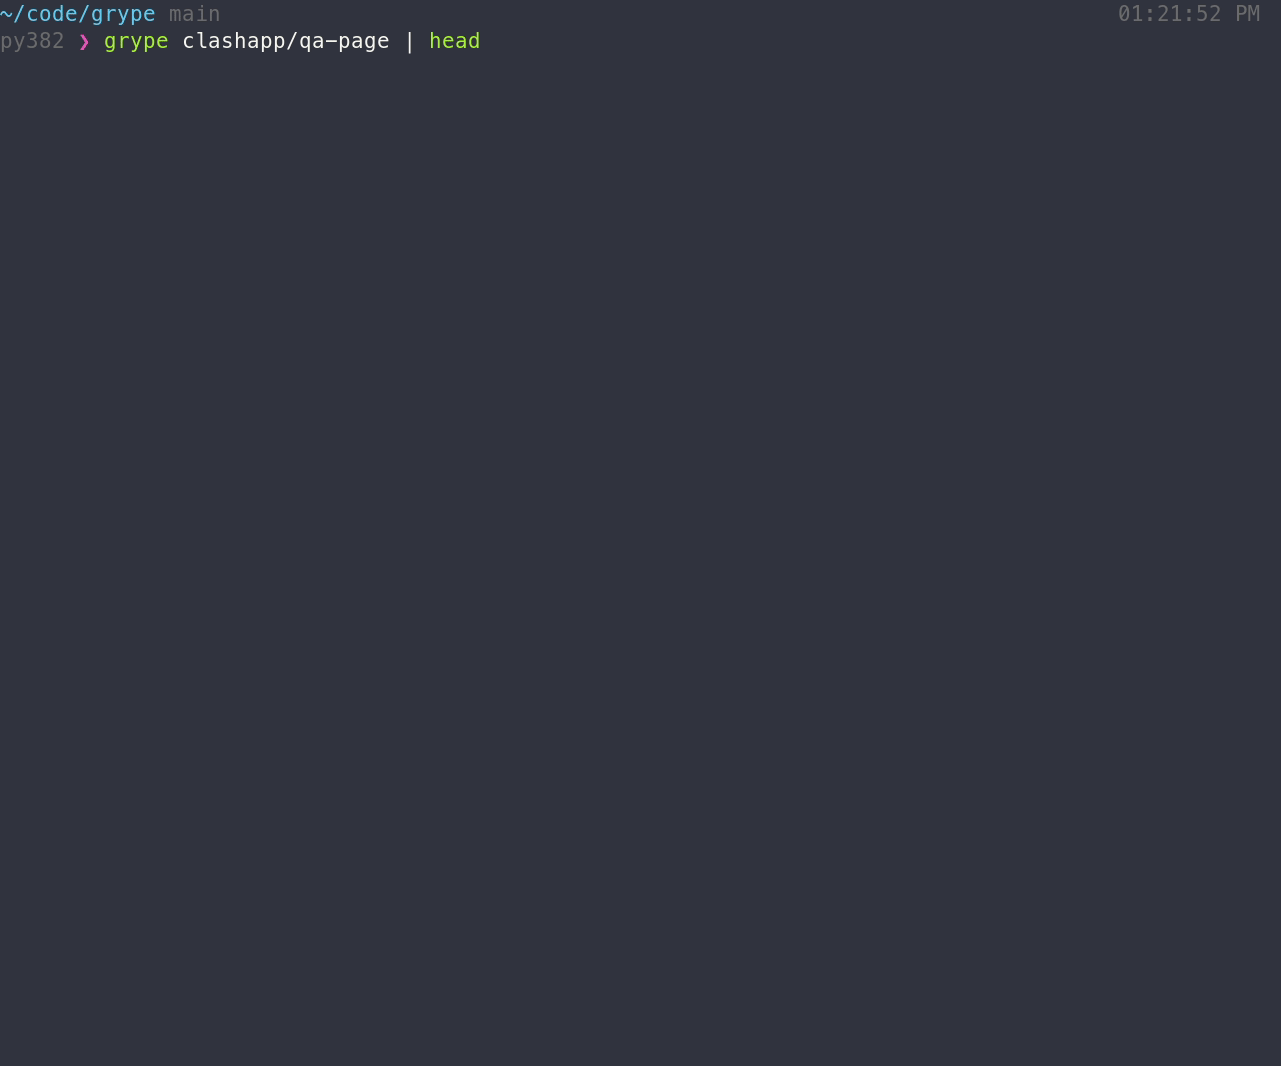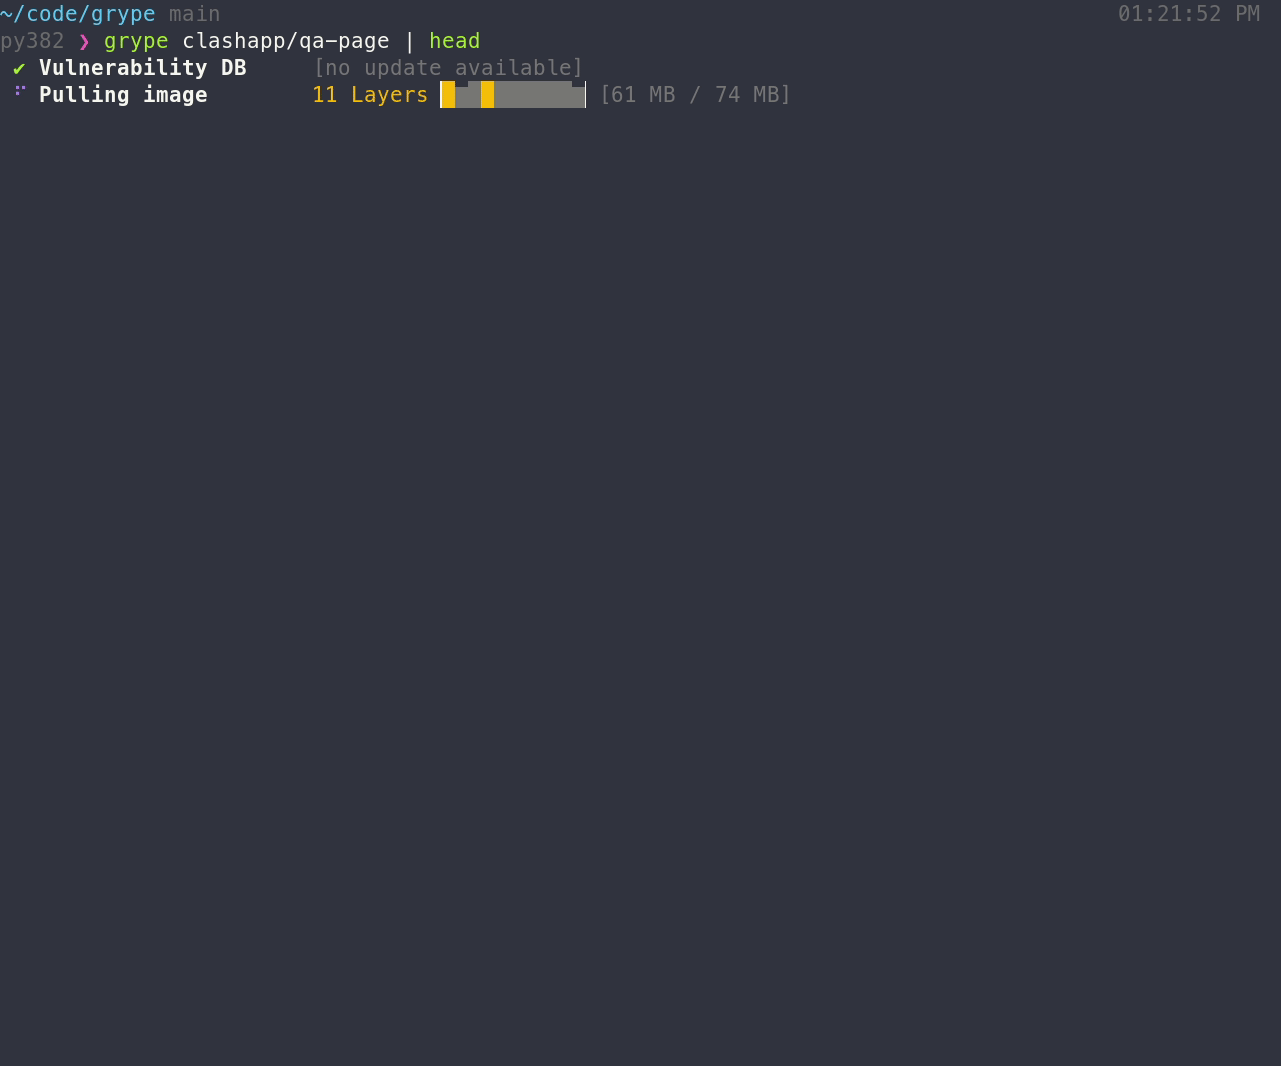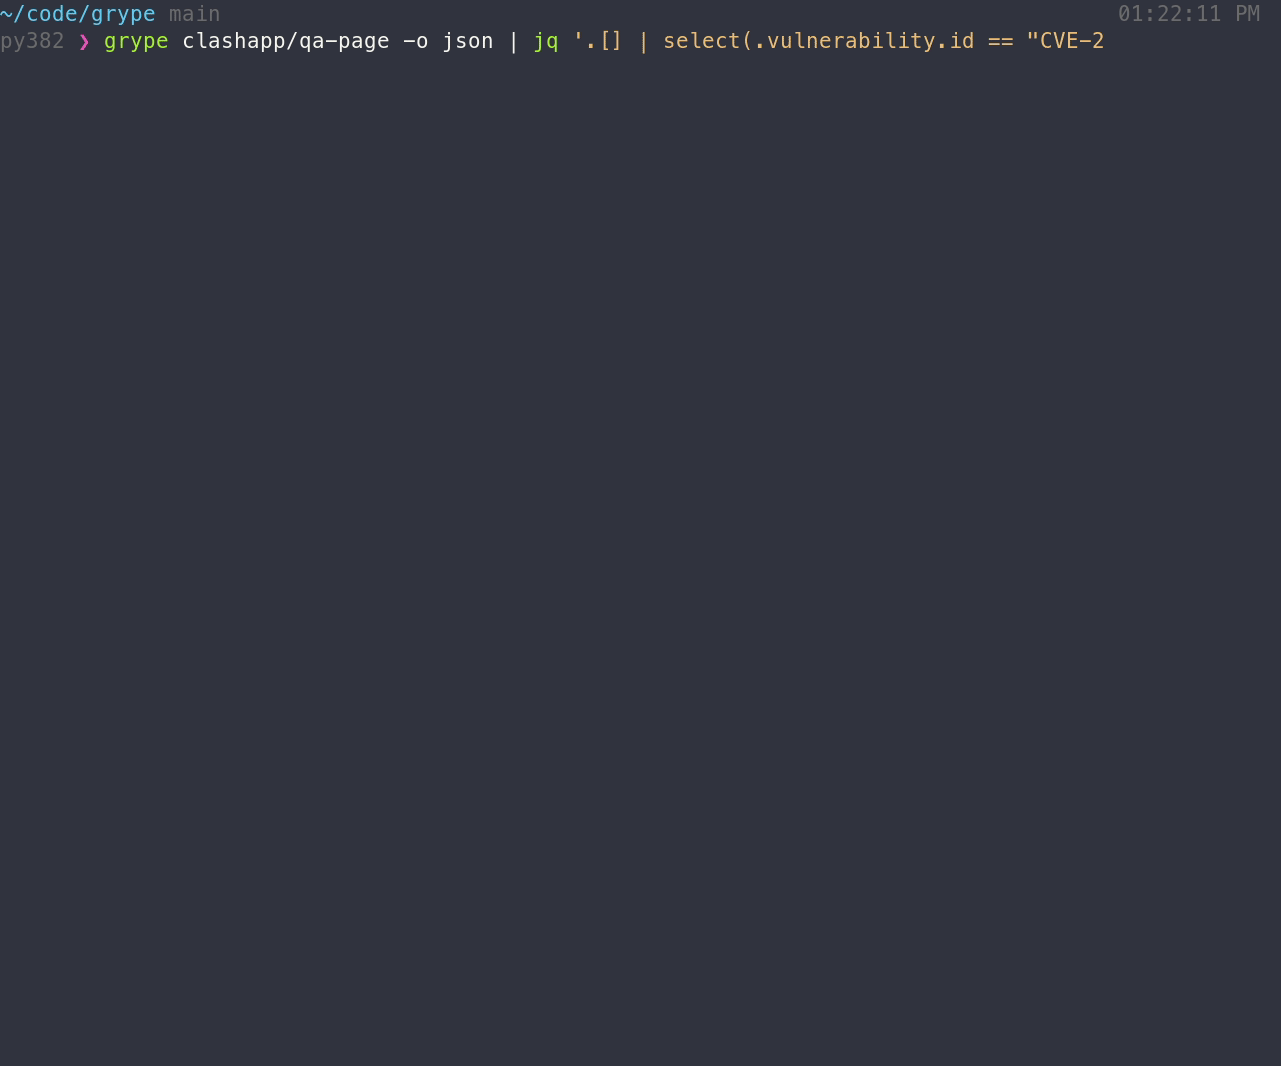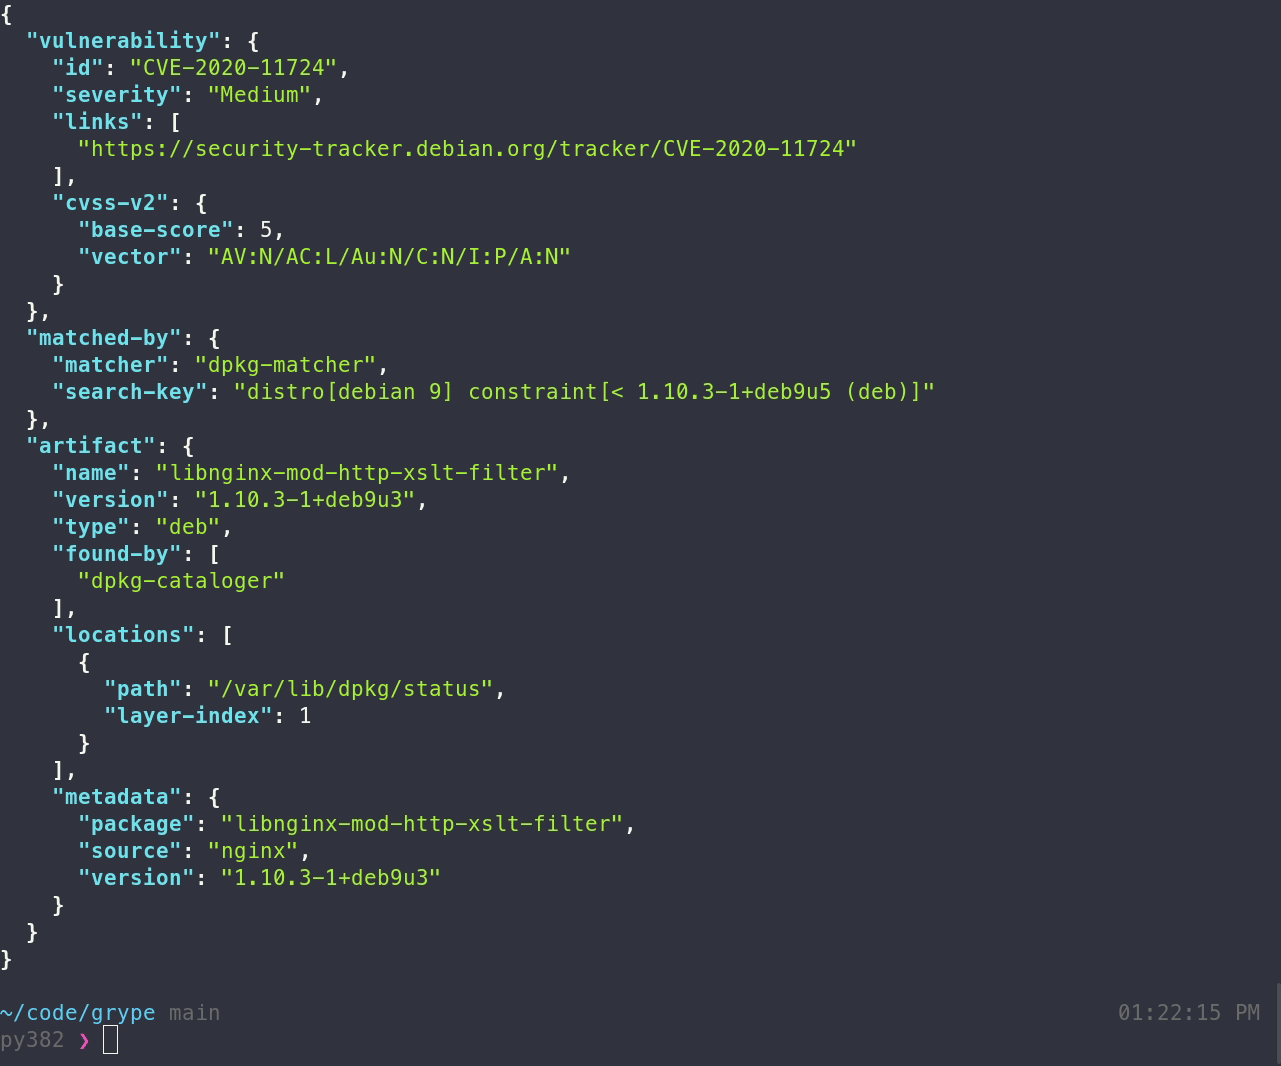 anchore/grype
Ein Schwachstellenscanner für Container-Images und Dateisysteme
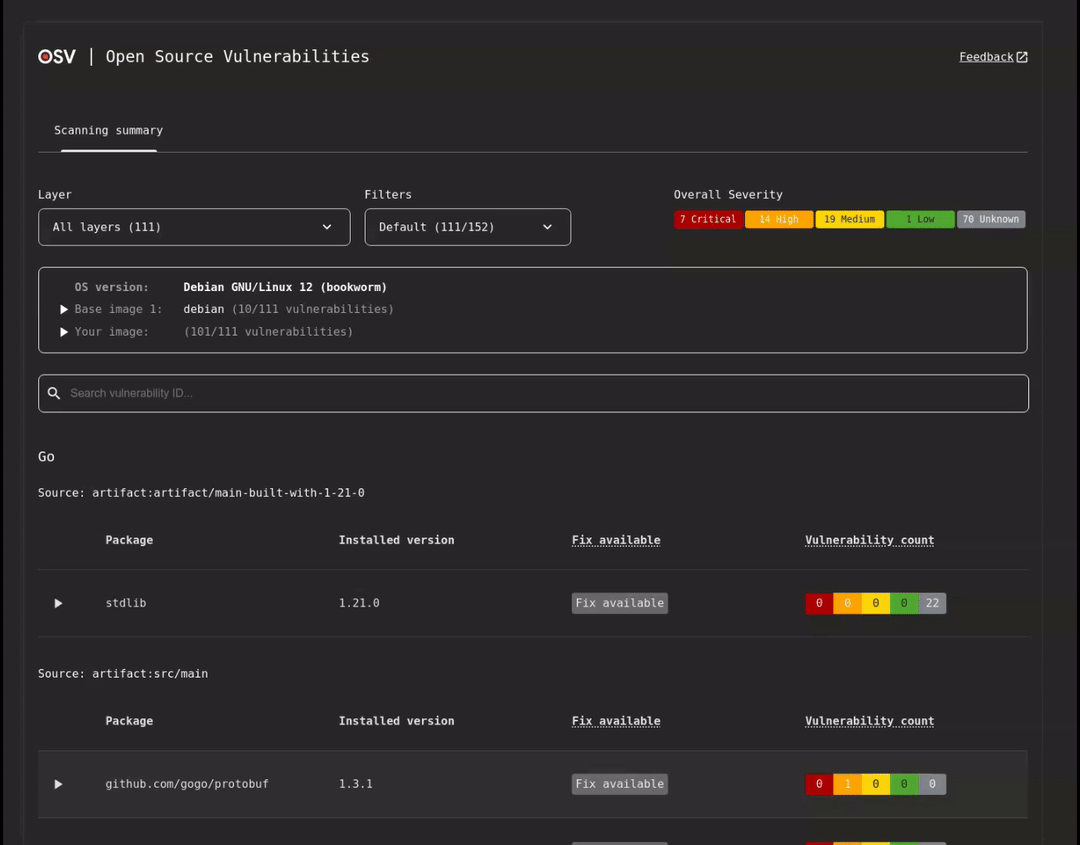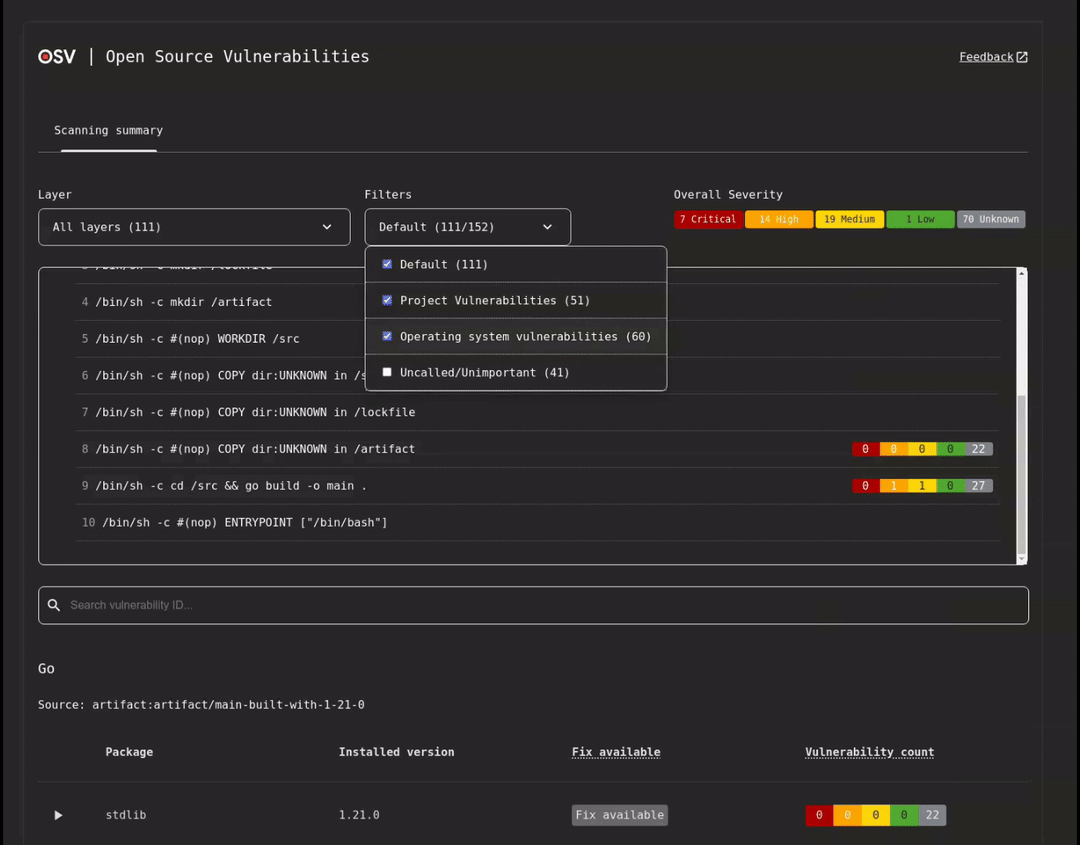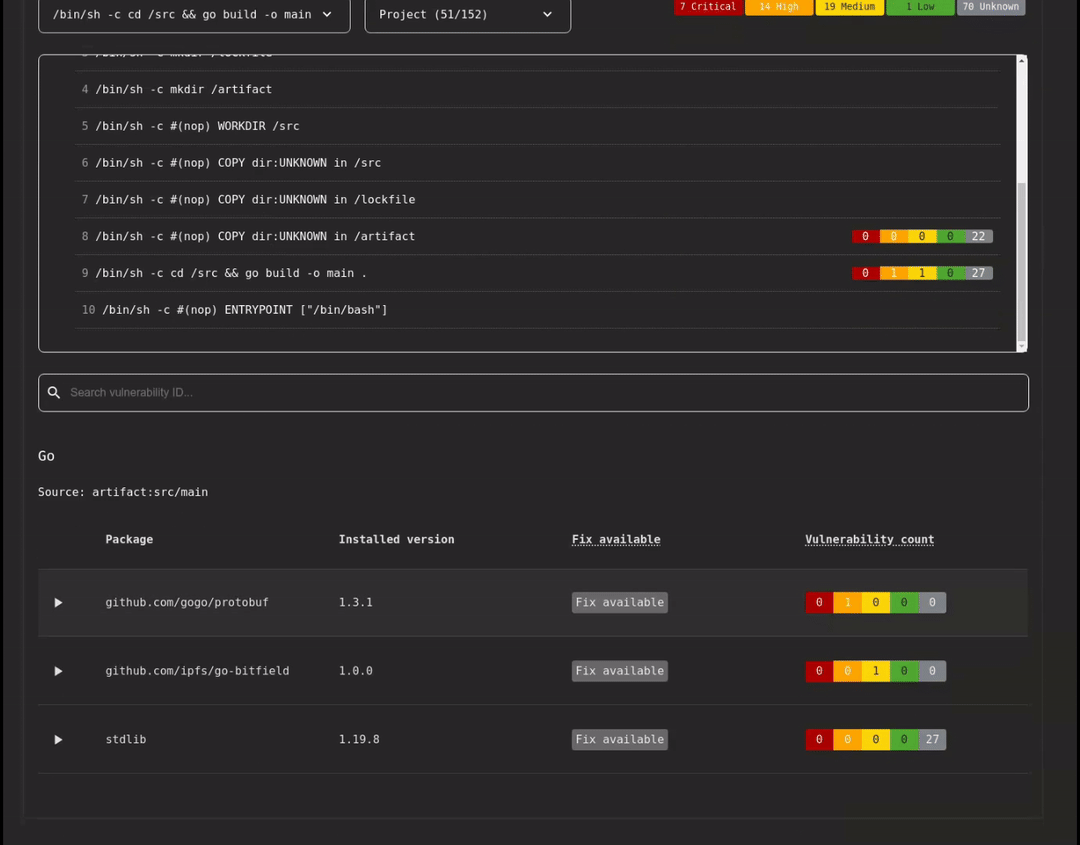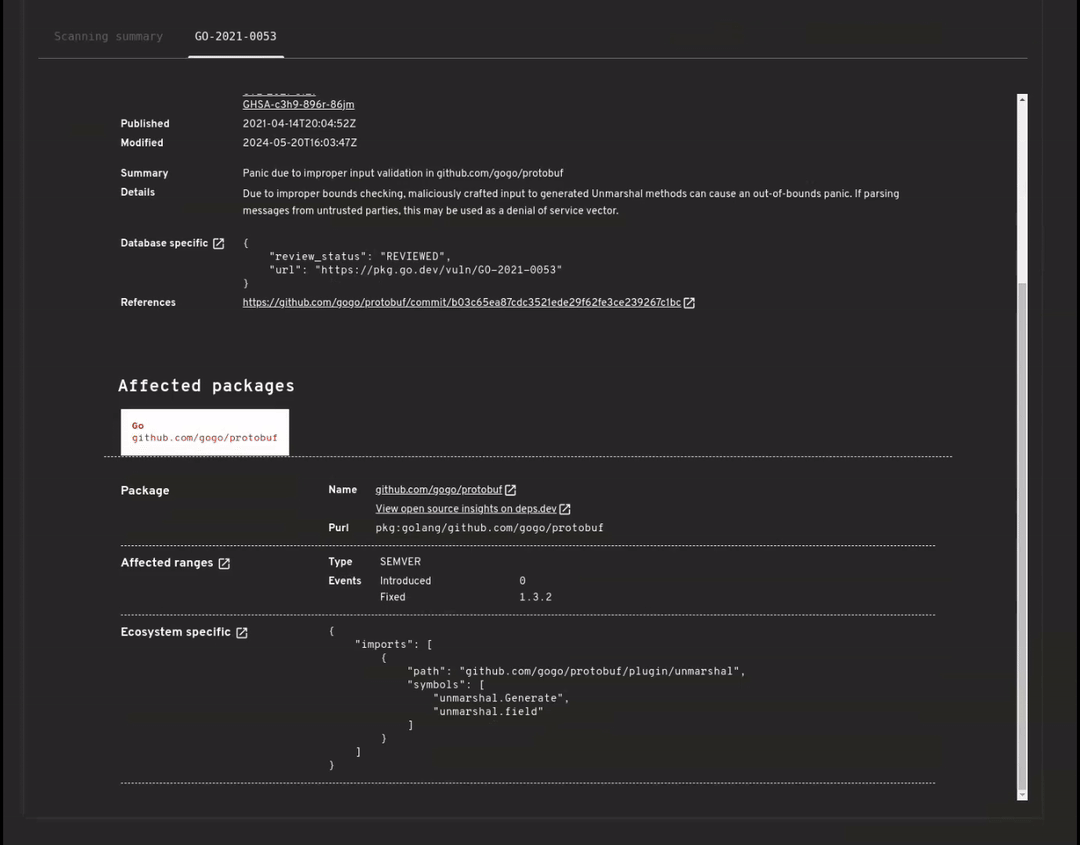
google/osv-scannerIn Go geschriebener Schwachstellen-Scanner, der die von https://osv.dev bereitgestellten Daten verwendet.
 anchore/syft
CLI-Tool und Bibliothek zur Generierung einer Software-Stückliste (SBOM) aus Container-Images und Dateisystemen
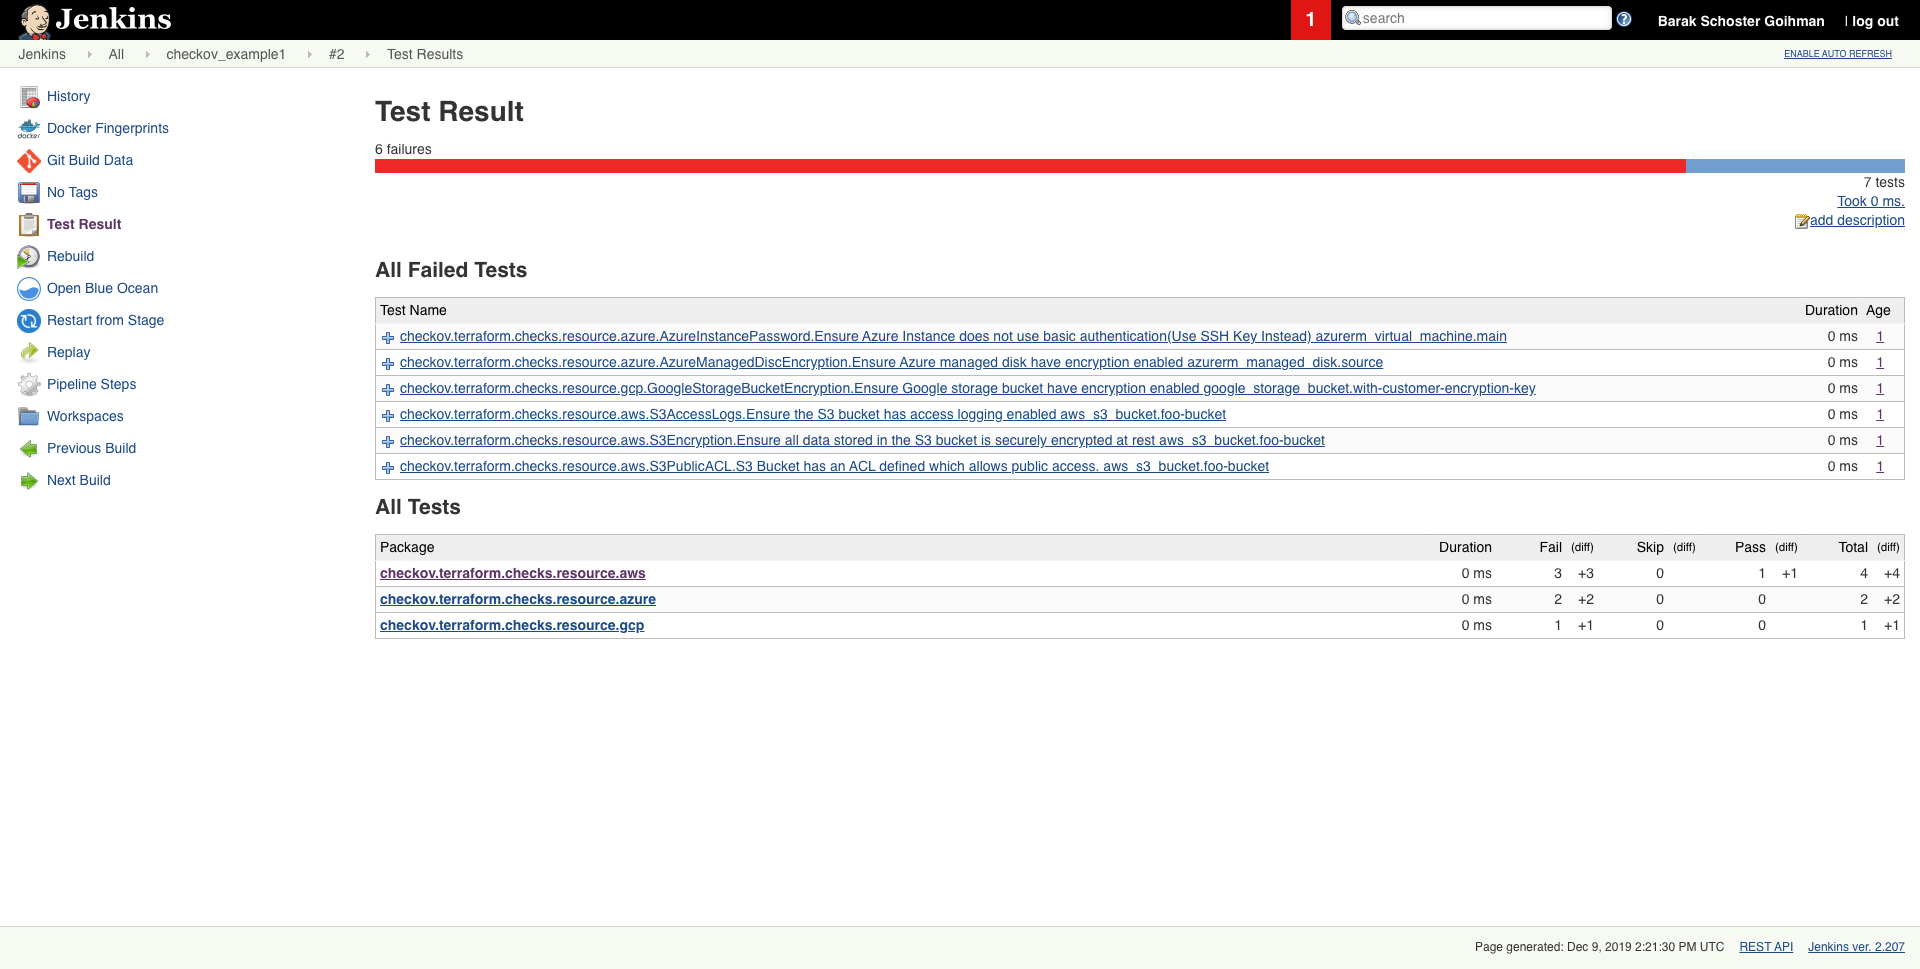 bridgecrewio/checkov
Statisches Analysetool für Infrastructure as Code, das Cloud-Fehlkonfigurationen, Schwachstellen und Geheimnisse in Terraform, Kubernetes,…
 dependency-check/dependencycheck
OWASP dependency-check ist ein Dienstprogramm zur Analyse der Softwarezusammensetzung, das öffentlich bekannt gemachte Schwachstellen in…
 kyverno/kyverno
Durchsetzen von Sicherheit und Compliance auf Kubernetes-Clustern mittels Admission Controls, Ressourcen-Mutation, Hintergrundscans und Verifizierung…
 github/advisory-database
Sicherheitslücken-Datenbank mit CVEs und aus der Open-Source-Welt stammenden Sicherheitshinweisen von GitHub.
 sigstore/cosign
Codesignierung und Transparenz für Container und Binärdateien
 snyk/cli
Snyk CLI scannt und überwacht Ihre Projekte auf Sicherheitsschwachstellen.
 ossf/scorecard
OpenSSF Scorecard - Sicherheits-Gesundheitsmetriken für Open Source
 microsoft/azurelinux
Hardened, Azure-optimized Linux distribution built from Fedora sources with RPM packaging, supply chain security, and declarative configuration for…