
 #1
Tools für Dependency-Scanning, SBOM-Generierung, Paketintegrität und Lieferkettenrisiko.
Kitploit empfohlen
 shoucheng3/jenkinsci__workflow-multibranch-plugin_cve-2022-25175_706-vd43c65dec013
Exploit für CVE-2022-25175, der auf das Jenkins Pipeline: Multibranch-Plugin abzielt und die automatisierte Ausnutzung einer spezifischen…
 shanika04/cp30_xxe_partial_fix
Version zwischen CVE-2018-20433 und CVE-2019-5427
 municipalparkingservices/cve-2021-44228-scanner
Einzelbinär-Scanner für CVE-2021-44228 (Log4Shell), der anfällige log4j-Versionen in JAR/WAR/EAR-Dateien erkennt und Patches zur Abschwächung…
 bkhablenko/cve-2017-8046
Demonstriert die Ausnutzung von CVE-2017-8046 in einer Spring-Boot-Anwendung, einschließlich eines SpEL-Injection-Payloads und…
 kavgan/vuln_test_repo_public_ruby_gemfile_cve-2016-6317
Erkennt bekannte Schwachstellen in Ruby-Gemfile-Abhängigkeiten durch Scannen nach spezifischen CVEs und ermöglicht automatisierte…
 frostsaberx/cve-2020-27955
Git-LFS RCE Test
 corelight/boa-detector
Ein Detektor für verwundbare Boa-Webserver.
 anupamojha-eng/sentinel-transitive-cve-demo
Sentinel-Demo: transitive snakeyaml CVE-2022-1471 via Spring Boot + ausnutzbares Code-Muster
 rubbxalc/cve-2023-1521
Proof-of-Concept-Exploit für CVE-2023-1521, der eine LD_PRELOAD-basierte Privilegieneskalation in sccache demonstriert und so beliebige…
 satheesh575555/external_expat_aosp10_r33_cve-2022-23852
C-Bibliothek zum Parsen von XML, gepatcht für CVE-2022-23852, bietet streamorientiertes XML-Parsing mit Handlern für effiziente Dokumentverarbeitung.
 morrisel/cve-2023-26136
Dieses Repository enthält eine Lösung für die Sicherheitslücke CVE-2023-26136.
 open-aims/log4j
Gepatchte Log4j 1.2.17-Bibliothek, bei der die anfällige JMSAppender-Klasse entfernt wurde, um CVE-2021-4104 zu entschärfen, gedacht als…
 dlitz/bash-cve-2014-6271-fixes
Kuratierte Sammlung verifizierter Patches für die Shellshock-Bash-Sicherheitslücke (CVE-2014-6271), mit Upstream-, Debian- und benutzerdefinierten…
 431m/rcetest
CVE-2024-32002 PoC-Test
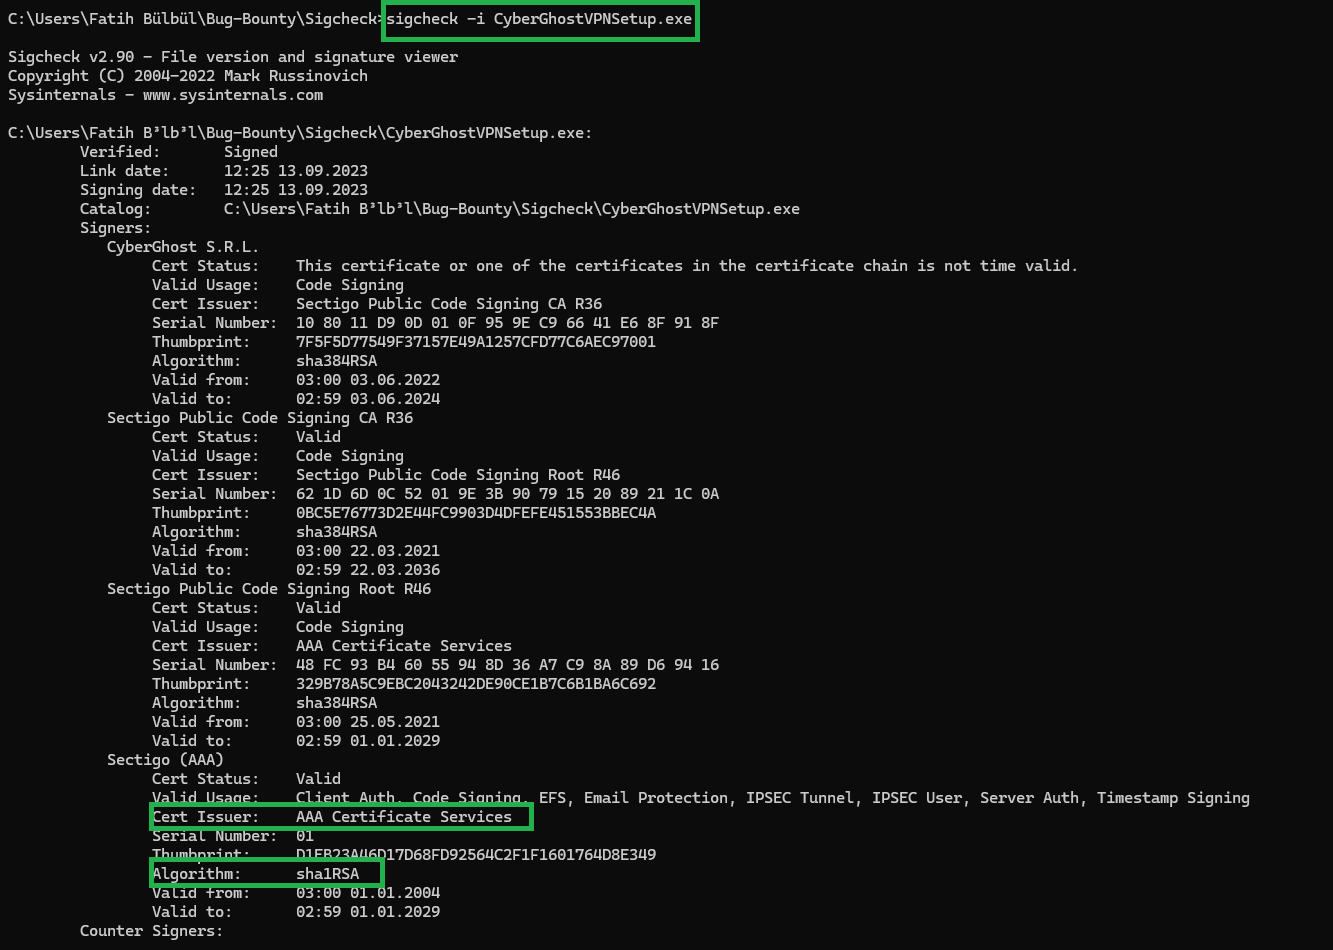 meisterlos/cve-2025-51726
PoC, das SHA-1-Codesignaturfälschung und fehlendes High-Entropy-ASLR im CyberGhostVPN-Installer demonstriert, was Trust-Bypass und ausnutzbare…
 centisgood/duo-agentflow-auditor
AI Code Security — vier Agenten, die erkennen, was SAST in KI-generiertem Code übersieht. Basiert auf der GitLab Duo Agent Platform.
 saptaktdk/go-get-rce
Dies ist der Exploit für CVE-2018-6574: go get RCE
 justinsteven/cve-2020-10759-poc
Proof of Concept für CVE-2020-10759 (Umgehung der Signaturvalidierung in fwupd)








