
 #1
Tools für Dependency-Scanning, SBOM-Generierung, Paketintegrität und Lieferkettenrisiko.
Kitploit empfohlen
 micrictor/parquet-avro-rce
PoC: CVE-2025-30065 Umgehung der unvollständigen Fehlerbehebung in Apache Parquet Java 1.15.1
 bashamega/react-cve-2025-55182-fixer
Patcht CVE-2025-55182 in Ihren Repositorys.
 hackura/xz-cve-2024-3094
Python-Demo, die CVE-2024-3094 simuliert: eine Supply-Chain-Backdoor in XZ Utils mit einer auslöserbasierten verdeckten Aktivierung.
 bjliyanliang/log4j-scanner
Log4j 2 (CVE-2021-44228) Schwachstellenscanner für Windows OS
 al1ex/npmanalysis
NPM Sec Analysis
 belazy167/next-picomatch-cve-repro
Minimales Reproduktionsbeispiel für Next.js 16.2.4, das picomatch 4.0.3 bündelt (CVE-2026-33671)
 ashleyt3/docker-socket-risk-demos
Begleitquelle zum YouTube-Video „Stop Mounting docker.sock — Run Trivy Without Giving Away Root Access — (inspired by CVE-2026-33634)“
 3pplus/loguccino
Scan- und Patch-Tool für CVE-2021-44228 und verwandte log4j-Probleme.
 goldenticketlabs/cve-2025-55349
repo für CVE-2025-55349
 shoucheng3/jeremylong__dependencycheck_cve-2018-12036_3-1-2
Software-Komposition-Analyse-Tool, das öffentlich bekannt gegebene Schwachstellen in Projektabhängigkeiten mithilfe von CPE-Abgleich erkennt und…
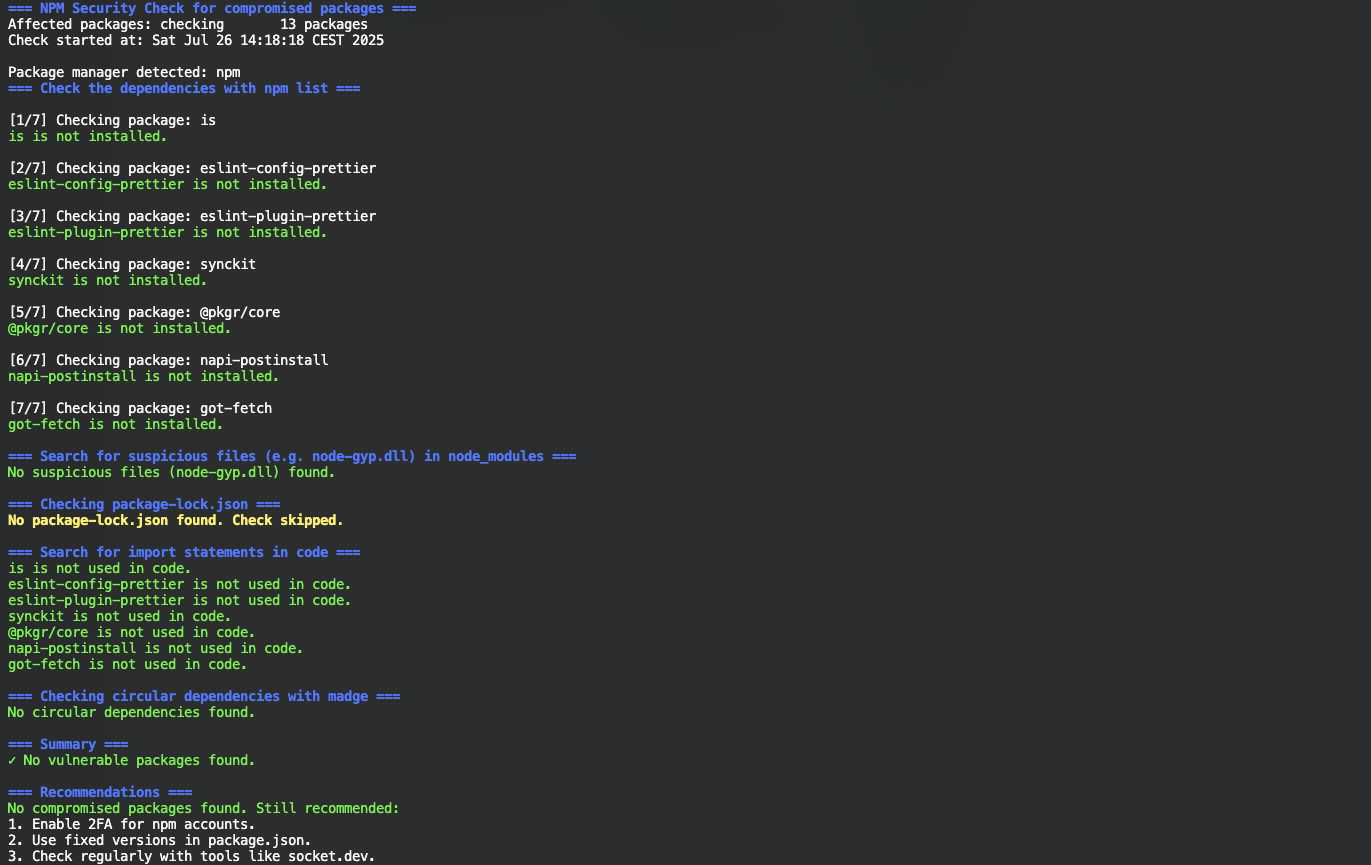 nihilor/cve-2025-54313
Überprüft Projekte auf kompromittierte Pakete, verdächtige Dateien und Import-Anweisungen.
 iris-sast/zip4j
CWE-Bench-Java CVE-2018-1002202 Versionen 1.3.2, 1.3.3
 pierdipi/unicode-control-characters-action
Eine GitHub Action zum Finden von Unicode-Steuerzeichen mit dem Red Hat Diagnose-Tool https://access.redhat.com/security/vulnerabilities/RHSB-2021-007…
 njawalkar/apache-commons-lang2
Apache's commons-lang2 v2.6 mit einem Backport-Fix für CVE-2025-48924
 lirantal/cve-2024-21533-poc-ggit
Proof-of-Concept-Exploit für CVE-2024-21533, eine Argumentinjektions-Schwachstelle im npm-Paket ggit, die eine beliebige Befehlsausführung über die…
 zhangyongbo100/-ruby-dl-handle.c-cve-2009-5147-
Von der Gemeinschaft gepflegte Datenbank von Ruby gem Sicherheitshinweisen mit strukturierten CVE-Daten, CVSS-Werten und erforderlichen…
 gmh5225/disclosure-check
Tool zur Identifizierung der besten Mechanismen für die private Offenlegung einer Sicherheitslücke für ein Paket/Projekt.
 r2c-cse/multer-sca-rule-test_cve-2025-7338
Test zur Validierung von CVE-2025-7338 https://semgrep.dev/orgs/-/advisories?f=CAAQGRoTCg1jdmUtMjAyNS03MzM4GgAiAA%3D%3D








