
 #1
Tools für Dependency-Scanning, SBOM-Generierung, Paketintegrität und Lieferkettenrisiko.
Kitploit empfohlen
 google/osv-scanner
In Go geschriebener Schwachstellen-Scanner, der die von https://osv.dev bereitgestellten Daten verwendet.
 dmdhrumilmistry/security-harness
Multi-Agenten-Harness für statische Anwendungssicherheits-Reviews für KI-Coding-Agenten: kartiert Codebasen, jagt Schwachstellenklassen, verkettet…
 kyverno/kyverno
Durchsetzen von Sicherheit und Compliance auf Kubernetes-Clustern mittels Admission Controls, Ressourcen-Mutation, Hintergrundscans und Verifizierung…
 nvidia/skillspector
Security scanner for AI agent skills. Detect vulnerabilities, malicious patterns, security risks, prompt injection, data exfiltration, and…
 anchore/grype
Ein Schwachstellenscanner für Container-Images und Dateisysteme
 trufflesecurity/trufflehog
Durchgesickerte Anmeldedaten finden, verifizieren und analysieren
 navikt/cplt
Sandbox for AI coding agents. Runs Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose or a plain shell inside a kernel-level…
 aquasecurity/trivy
Finden Sie Schwachstellen, Fehlkonfigurationen, Secrets, SBOM in Containern, Kubernetes, Code-Repositories, Clouds und mehr
 atomdrift-project/scan
0-Day-Malware-Erkennung für Binärdateien, Quellcode und Skripte (die nicht schlecht ist)
 snyk/cli
Snyk CLI scannt und überwacht Ihre Projekte auf Sicherheitsschwachstellen.
 sheeki03/tirith
Terminalsicherheit für Entwickler und KI-Agenten. Fängt homograph URLs, pipe-to-shell, ANSI injection, obfuscated payloads, data exfiltration und…
 9pings/fad-checker
Buildloses Dependency-Audit-Tool, das 10 Ökosysteme offline scannt und CVEs meldet, priorisiert nach CISA KEV und EPSS, EOL-Pakete, Lizenzen,…
 mmiszczyk/cve-2021-33879
GameLoop-Update-MITM
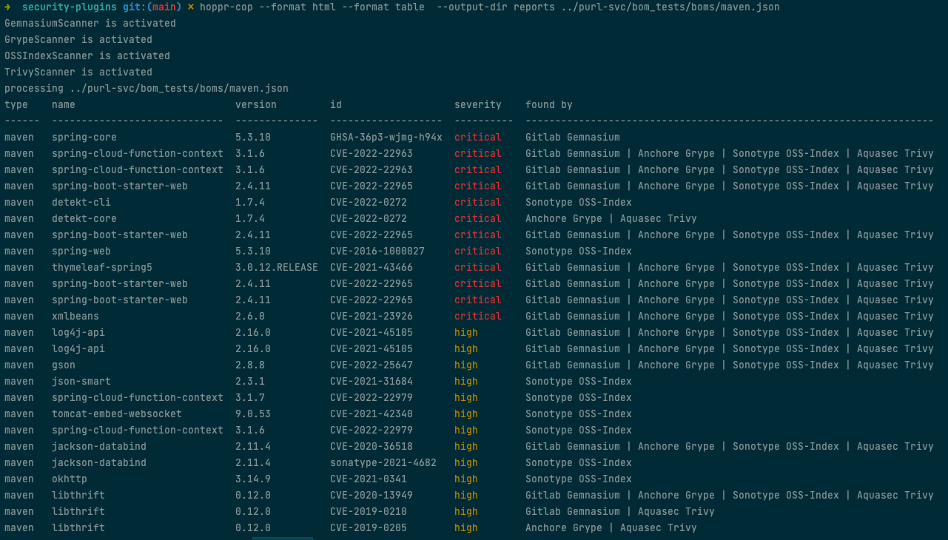
 hoppr/hoppr-cop
Aggregiert Schwachstellendaten aus mehreren Datenbanken in CycloneDX-SBOMs und generiert deduplizierte VEX-, HTML- und GitLab-kompatible Berichte für…
 semgrep/semgrep
Leichtgewichtige statische Analyse für viele Programmiersprachen. Finde Fehlervarianten mit Mustern, die wie Quellcode aussehen.
 vulncheck-oss/cli
VulnCheck's official command line tool
 mongodb/kingfisher
Erkennt Geheimnisse + Live-Validierung. Kartiert den Auswirkungsradius. Schnelles Widerrufen. Nutze die CLI oder bette sie in Rust und Python ein.
 mubix/ai-ctf
Lokale KI-Capture-the-Flag-Plattform mit geführten Lektionen zu Prompt-Injection, Tool-Call-Missbrauch und OSINT gegen sechs simulierte…






