
 #1
Tools für Dependency-Scanning, SBOM-Generierung, Paketintegrität und Lieferkettenrisiko.
Kitploit empfohlen

 theupdateframework/python-tuf
Python-Referenzimplementierung von The Update Framework (TUF)
 jedisct1/minisign
Ein denkbar einfaches Tool zum Signieren von Dateien und Prüfen digitaler Signaturen.
 rustsec/rustsec
RustSec API & Werkzeuge
 sheeki03/tirith
Terminalsicherheit für Entwickler und KI-Agenten. Fängt homograph URLs, pipe-to-shell, ANSI injection, obfuscated payloads, data exfiltration und…
 aquasecurity/trivy-action
Führt Trivy als GitHub-Action aus, um Ihr Docker-Container-Image auf Schwachstellen zu scannen.
 cr0hn/dockerscan
Der umfassendste Docker-Sicherheitsscanner
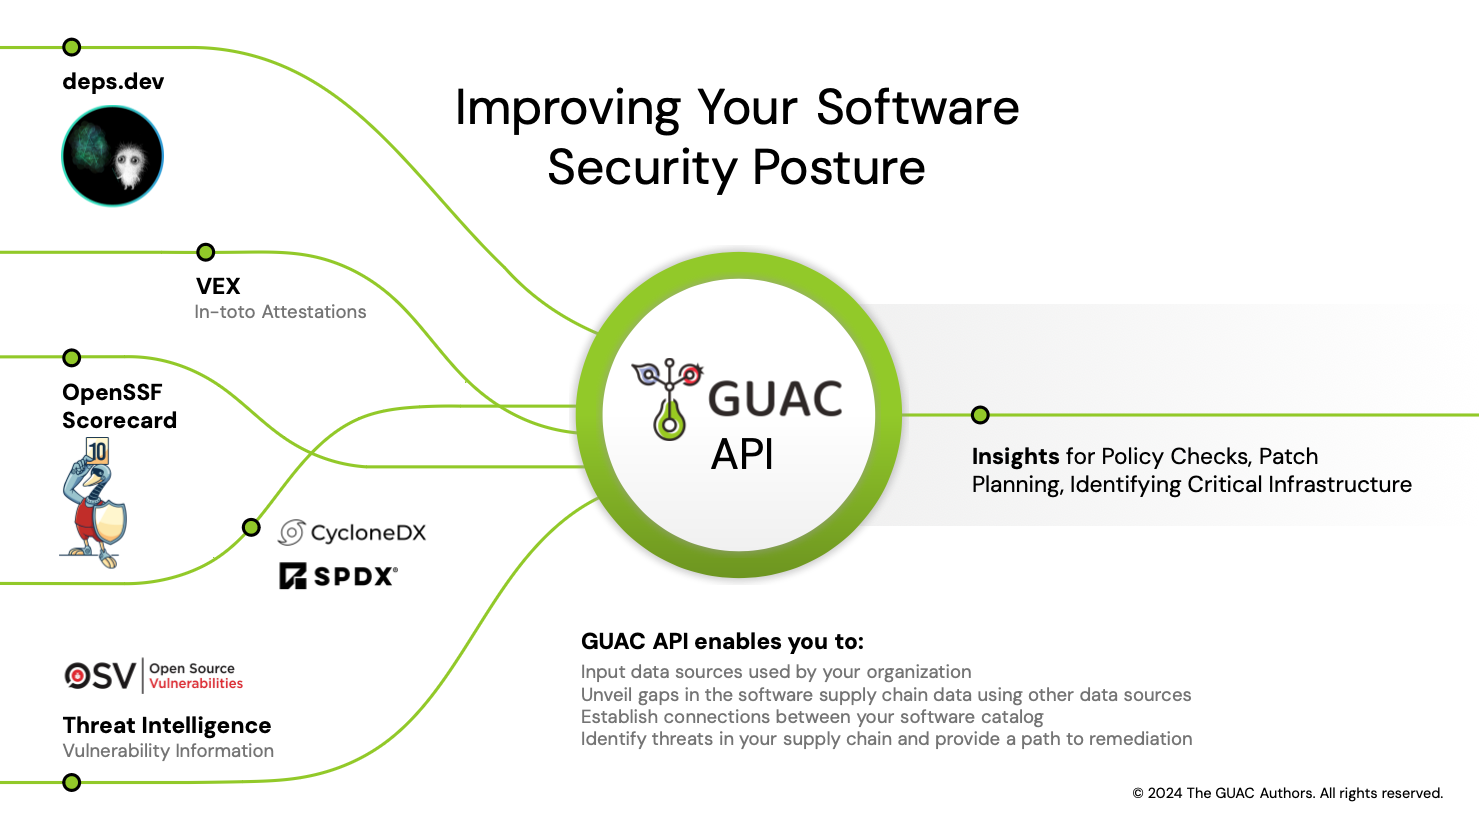 guacsec/guac
Aggregiert Metadaten zur Sicherheit von Software-Lieferketten (SBOMs, Bestätigungen, Schwachstellen) in eine abfragbare Graphdatenbank für Audit,…
 aikidosec/safe-chain
Protect against malicious code installed via npm, yarn, pnpm, npx, pnpx, pip, uv and poetry with Aikido Safe Chain. Free to use, no tokens required.
 getprobo/probo
Open-Source-Lösungen für SOC2, GDPR und ISO27001
 pyupio/safety
Safety überprüft Python-Abhängigkeiten auf bekannte Sicherheitslücken und schlägt geeignete Abhilfemaßnahmen für erkannte Schwachstellen vor.
 knostic/openant
OpenAnt von Knostic ist das führende Open-Source-Produkt zur LLM-basierten Schwachstellenerkennung. Es hilft Verteidigern, proaktiv verifizierte…
 pypa/pip-audit
Prüft Python-Umgebungen, Requirements-Dateien und Abhängigkeitsbäume auf bekannte Sicherheitsschwachstellen und kann diese automatisch beheben
 sigstore/rekor
Transparenzlog für Software-Lieferketten
 owasp-dep-scan/dep-scan
Next-generation dependency vulnerability scanner with reachability analysis, SBOM generation, license audit, and container image scanning for CI/CD…
 owasp/aisvs
The AI Security Verification Standard (AISVS) focuses on providing developers, architects, and security professionals with a structured checklist to…
 safedep/vet
Schutz vor bösartigen Open-Source-Paketen 🤖
 mongodb/kingfisher
Erkennt Geheimnisse + Live-Validierung. Kartiert den Auswirkungsradius. Schnelles Widerrufen. Nutze die CLI oder bette sie in Rust und Python ein.
 sigstore/fulcio
Zertifizierungsstelle, die kurzlebige Code-Signatur-Zertifikate ausstellt, die an OpenID-Connect-Identitäten gebunden sind und so überprüfbare…







