
 aikidosec/safe-chain
Schützen Sie sich mit Aikido Safe Chain vor Schadcode, der über npm, yarn, pnpm, npx, pnpx, pip, uv und poetry installiert wird. Kostenlos nutzbar, keine Tokens erforderlich.



Aikido Device Protection baut auf Safe Chain auf und erweitert die Paket- und Erweiterungssicherheit auf weitere Ökosysteme: npm, PyPI, VS Code, Open VSX – (Cursor, Windsurf, Kiro, Vs Codium, ...), Maven, NuGet, Chrome-Erweiterungen, Go, Skills.sh AI skills, Ruby, Rust und mehr.
Erhalte zentrale Richtlinienverwaltung, Anfrage- und Genehmigungs-Workflows sowie Transparenz über jede Entwickler-Workstation in deiner Organisation. Angetrieben vom selben Aikido Intel Feed. Stelle es manuell bereit oder verwalte es über dein MDM-Tool (Jamf, Fleet oder Iru).
Aikido Safe Chain unterstützt die folgenden Paketmanager:
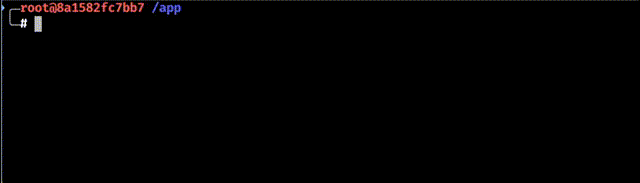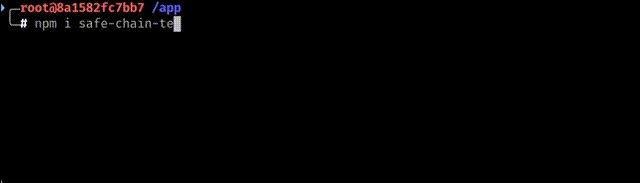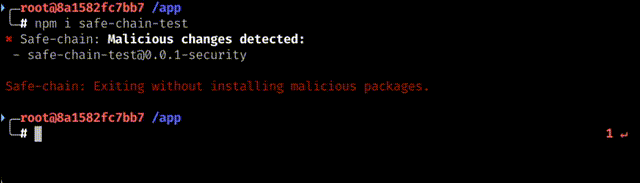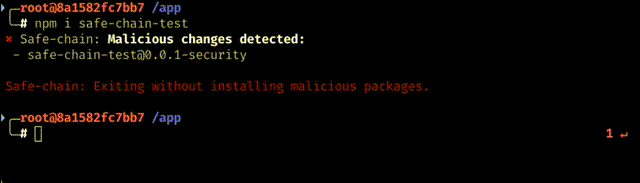
Die Installation von Aikido Safe Chain ist mit dem Installationsskript einfach.
curl -fsSL https://github.com/AikidoSec/safe-chain/releases/download/1.5.27/install-safe-chain.sh -o /tmp/install-safe-chain.sh \
  && echo "600ebddcb3aaf1fd53653a8d7985df44528722c0f5ee7eb9fff86f26a1a4e5a8  /tmp/install-safe-chain.sh" | sha256sum -c - \
  && sh /tmp/install-safe-chain.sh \
  && rm /tmp/install-safe-chain.sh
$installer = Join-Path $env:TEMP "install-safe-chain.ps1"
Invoke-WebRequest "https://github.com/AikidoSec/safe-chain/releases/download/1.5.27/install-safe-chain.ps1" -OutFile $installer -UseBasicParsing
$expectedHash = "9B9F329CB3E6EFC3B1BFB8B0B791F546FA52AC6CA791C8E9961C5830936D64F3"
if ((Get-FileHash $installer -Algorithm SHA256).Hash -ne $expectedHash) {
    Remove-Item $installer -ErrorAction SilentlyContinue
    throw "Checksum verification failed for install-safe-chain.ps1"
}
& $installer
Remove-Item $installer
Die obigen Installationsbefehle verweisen immer auf eine bestimmte Version. Um eine andere Version zu installieren, ersetzen Sie die Version durch Ihre gewünschte Versionsnummer. Alle verfügbaren Versionen finden Sie auf der Releases-Seite.
Die Installationsskripte werden von einer versionierten Release-URL bereitgestellt (releases/download/1.5.27/...). GitHub-Releases sind unveränderlich – sobald ein Artefakt unter einer versionierten URL veröffentlicht wurde, kann es nicht mehr geändert oder ersetzt werden. Die heruntergeladene Datei entspricht daher garantiert genau dem, was veröffentlicht wurde.
❗Starten Sie Ihr Terminal neu, um die Aikido Safe Chain zu verwenden.
Überprüfen Sie die Installation, indem Sie den Verifikationsbefehl ausführen:
npm safe-chain-verify
pnpm safe-chain-verify
pip safe-chain-verify
uv safe-chain-verify

# Any other supported package manager: {packagemanager} safe-chain-verify
(Optional) Malware-Blockierung testen durch den Versuch, ein Testpaket zu installieren:
Für JavaScript/Node.js:
npm install safe-chain-test
Für Python:
pip3 install safe-chain-pi-test
Wenn Sie die Befehle npm, npx, yarn, pnpm, pnpx, rush, rushx, bun, bunx, pip, pip3, uv, uvx, poetry, pipx und pdm ausführen, prüft die Aikido Safe Chain automatisch die Pakete, die Sie installieren möchten, auf Malware. Sie fängt außerdem Python-Modulaufrufe für pip ab, sofern verfügbar (z. B. python -m pip install ..., python3 -m pip download ...). Wird Malware erkannt, werden Sie aufgefordert, den Befehl zu beenden.
Sie können die installierte Version überprüfen, indem Sie Folgendes ausführen:
safe-chain --version
Die Aikido Safe Chain funktioniert, indem sie einen leichtgewichtigen Proxy-Server betreibt, der Paketdownloads aus der npm-Registry und von PyPI abfängt. Wenn Sie die Befehle npm, npx, yarn, pnpm, pnpx, rush, rushx, bun, bunx, pip, pip3, uv, uvx, poetry, pipx oder pdm ausführen, werden alle Paketdownloads über diesen lokalen Proxy geleitet, der die Pakete in Echtzeit gegen Aikido Intel - Open Sources Threat Intelligence prüft. Wenn in einem Paket Malware erkannt wird (einschließlich tiefer Abhängigkeiten), blockiert der Proxy den Download, bevor der schädliche Code Ihren Rechner erreicht.
Safe Chain wendet Prüfungen des Mindestalters von Paketen auf unterstützte Ökosysteme an.
Die aktuelle Durchsetzung unterscheidet sich je nach Ökosystem:
Standardmäßig beträgt das Mindestalter von Paketen 48 Stunden. Dies bietet eine zusätzliche Sicherheitsschicht während des kritischen Zeitraums, in dem neu veröffentlichte Pakete am anfälligsten dafür sind, unentdeckte Bedrohungen zu enthalten. Sie können diesen Schwellenwert konfigurieren oder diesen Schutz vollständig umgehen – siehe den Abschnitt Minimum Package Age Configuration unten.
Bei dringenden CVE-Fixes bestätigt Aikido, dass das Patch-Release frei von Malware ist, und Safe Chain befreit es von der Prüfung des Mindestalters, sodass Sie nicht der Schwachstelle ausgesetzt bleiben, die es behebt, während Sie das Zeitfenster abwarten.







