
 aquasecurity/trivy-action
Führt Trivy als GitHub-Action aus, um Ihr Docker-Container-Image auf Schwachstellen zu scannen.

GitHub Action für Trivy
[![GitHub Release][release-img]][release] [![GitHub Marketplace][marketplace-img]][marketplace] [![License][license-img]][license]
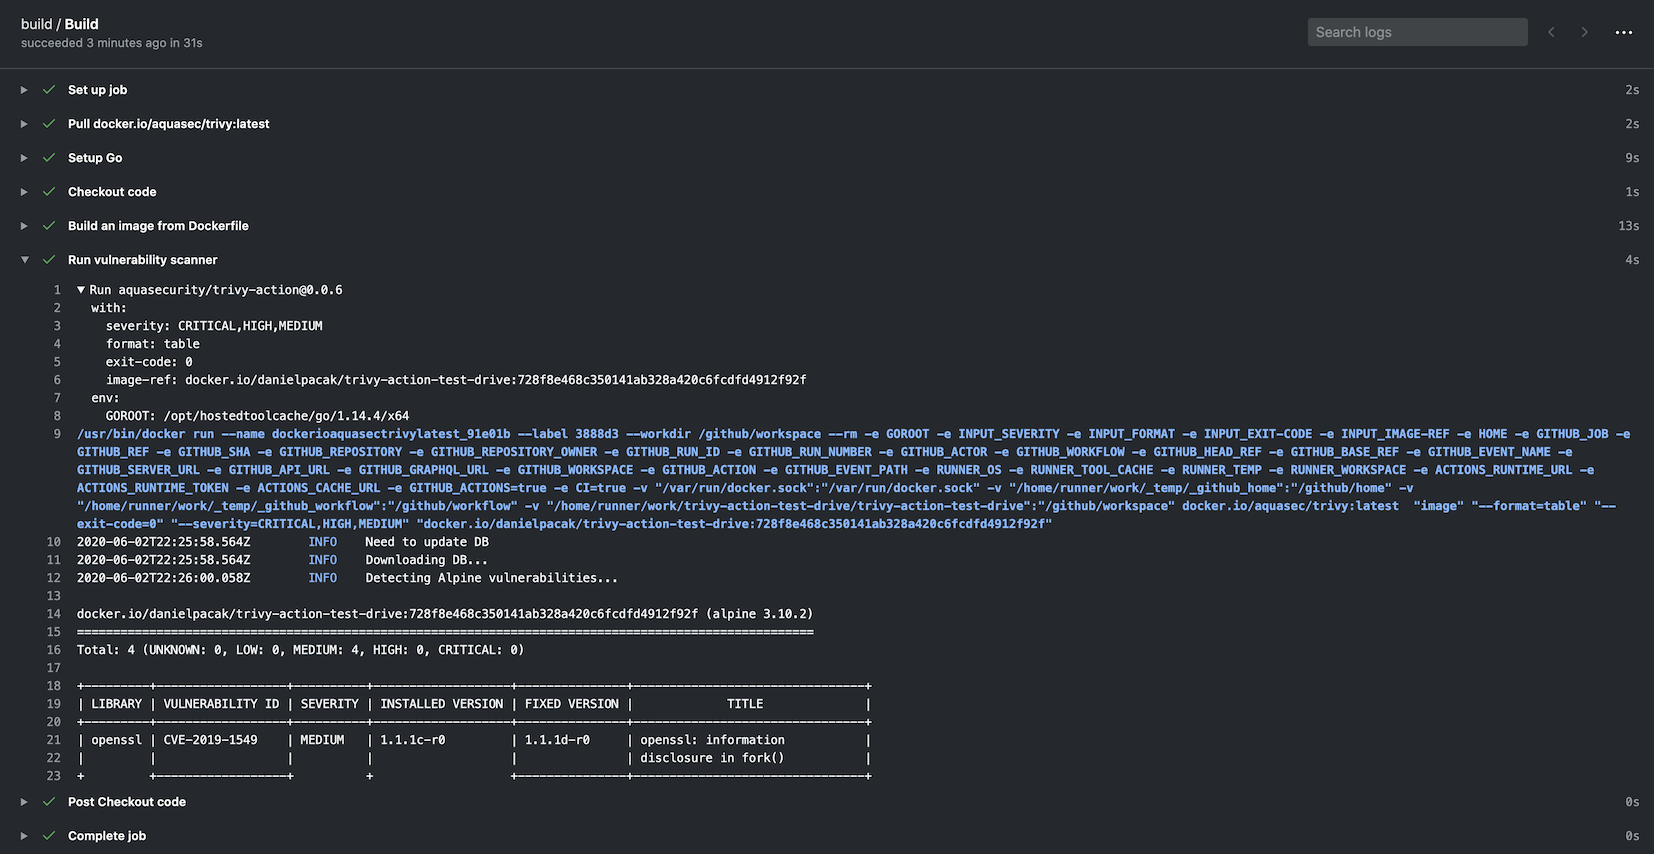
name: build
on:
  push:
    branches:
      - main
  pull_request:
jobs:
  build:
    name: Build
    runs-on: ubuntu-24.04
    steps:
      - name: Checkout code
        uses: actions/checkout@v4
      - name: Build an image from Dockerfile
        run: docker build -t docker.io/my-organization/my-app:${{ github.sha }} .
      - name: Run Trivy vulnerability scanner
        uses: aquasecurity/[email protected]
        with:
          image-ref: 'docker.io/my-organization/my-app:${{ github.sha }}'
          format: 'table'
          exit-code: '1'
          ignore-unfixed: true
          vuln-type: 'os,library'
          severity: 'CRITICAL,HIGH'
name: build
on:
  push:
    branches:
    - main
  pull_request:
jobs:
  build:
    name: Build
    runs-on: ubuntu-24.04
    steps:
    - name: Checkout code
      uses: actions/checkout@v4

    - name: Run Trivy vulnerability scanner in fs mode
      uses: aquasecurity/[email protected]
      with:
        scan-type: 'fs'
        scan-ref: '.'
        trivy-config: trivy.yaml
In diesem Fall ist trivy.yaml eine YAML-Konfiguration, die als Teil des Repos eingecheckt ist. Detaillierte Informationen sind auf der Trivy-Website verfügbar, aber ein Beispiel sieht wie folgt aus:
format: json
exit-code: 1
severity: CRITICAL
secret:
  config: config/trivy/secret.yaml
Es ist möglich, alle Optionen in der Datei trivy.yaml zu definieren. Die Angabe einzelner Optionen über die Action bleibt aus Gründen der Abwärtskompatibilität erhalten. Die folgenden Angaben sind erforderlich, da sie nicht über die Konfigurationsdatei definiert werden können:
scan-ref: Bei Verwendung von fs, repo-Scans.image-ref: Bei Verwendung des image-Scans.scan-type: Um den Scan-Typ zu definieren, z. B. image, fs, repo usw.Trivy verwendet Viper, das eine festgelegte Prioritätsreihenfolge für Optionen hat. Die Reihenfolge ist wie folgt:
Die Action verfügt über eine integrierte Funktionalität zum Zwischenspeichern und Wiederherstellen von der Vulnerability-DB, der Java-DB und dem Checks-Bundle, sofern diese während des Scans heruntergeladen werden.
Der Cache wird standardmäßig im Verzeichnis $GITHUB_WORKSPACE/.cache/trivy gespeichert.
Der Cache wird vor Beginn des Scans wiederhergestellt und nach Abschluss des Scans gespeichert.
Im Hintergrund wird actions/cache verwendet, es sind jedoch weniger Konfigurationseinstellungen erforderlich. Die Cache-Eingabe ist optional, und das Caching ist standardmäßig aktiviert.
Wenn Sie das Caching deaktivieren möchten, setzen Sie die Eingabe cache auf false. Wir empfehlen jedoch, es aktiviert zu lassen, um Probleme mit Ratenbegrenzungen zu vermeiden.
    - name: Run Trivy scanner without cache
      uses: aquasecurity/[email protected]
      with:
        scan-type: 'fs'
        scan-ref: '.'
        cache: 'false'
Bitte beachten Sie, dass es Einschränkungen beim Cache-Zugriff zwischen Branches in GitHub Actions gibt.
Standardmäßig kann ein Workflow auf einen Cache zugreifen und ihn wiederherstellen, der entweder im aktuellen Branch oder im Standard-Branch (üblicherweise main oder master) erstellt wurde.
Wenn Sie Caches branchübergreifend gemeinsam nutzen möchten, müssen Sie möglicherweise einen Cache im Standard-Branch erstellen und ihn im aktuellen Branch wiederherstellen.
Um Ihren Workflow zu optimieren, können Sie einen Cron-Job einrichten, der den Cache im Standard-Branch regelmäßig aktualisiert. Dadurch können nachfolgende Scans die zwischengespeicherte DB verwenden, ohne sie erneut herunterladen zu müssen.
# Note: This workflow only updates the cache. You should create a separate workflow for your actual Trivy scans.
# In your scan workflow, set TRIVY_SKIP_DB_UPDATE=true and TRIVY_SKIP_JAVA_DB_UPDATE=true.
name: Update Trivy Cache

on:
  schedule:
    - cron: '0 0 * * *'  # Run daily at midnight UTC
  workflow_dispatch:  # Allow manual triggering

jobs:
  update-trivy-db:
    runs-on: ubuntu-latest
    steps:
      - name: Setup oras
        uses: oras-project/setup-oras@v1

      - name: Get current date
        id: date
        run: echo "date=$(date +'%Y-%m-%d')" >> $GITHUB_OUTPUT

      - name: Download and extract the vulnerability DB
        run: |
          mkdir -p $GITHUB_WORKSPACE/.cache/trivy/db
          oras pull ghcr.io/aquasecurity/trivy-db:2
          tar -xzf db.tar.gz -C $GITHUB_WORKSPACE/.cache/trivy/db
          rm db.tar.gz

      - name: Download and extract the Java DB
        run: |
          mkdir -p $GITHUB_WORKSPACE/.cache/trivy/java-db
          oras pull ghcr.io/aquasecurity/trivy-java-db:1
          tar -xzf javadb.tar.gz -C $GITHUB_WORKSPACE/.cache/trivy/java-db
          rm javadb.tar.gz

      - name: Cache DBs
        uses: actions/cache/save@v4
        with:
          path: ${{ github.workspace }}/.cache/trivy
          key: cache-trivy-${{ steps.date.outputs.date }}
Beim Ausführen eines Scans setzen Sie die Umgebungsvariablen TRIVY_SKIP_DB_UPDATE und TRIVY_SKIP_JAVA_DB_UPDATE, um den Downloadvorgang zu überspringen.
    - name: Run Trivy scanner without downloading DBs
      uses: aquasecurity/[email protected]
      with:
        scan-type: 'image'
        scan-ref: 'myimage'
      env:
        TRIVY_SKIP_DB_UPDATE: true
        TRIVY_SKIP_JAVA_DB_UPDATE: true






