
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
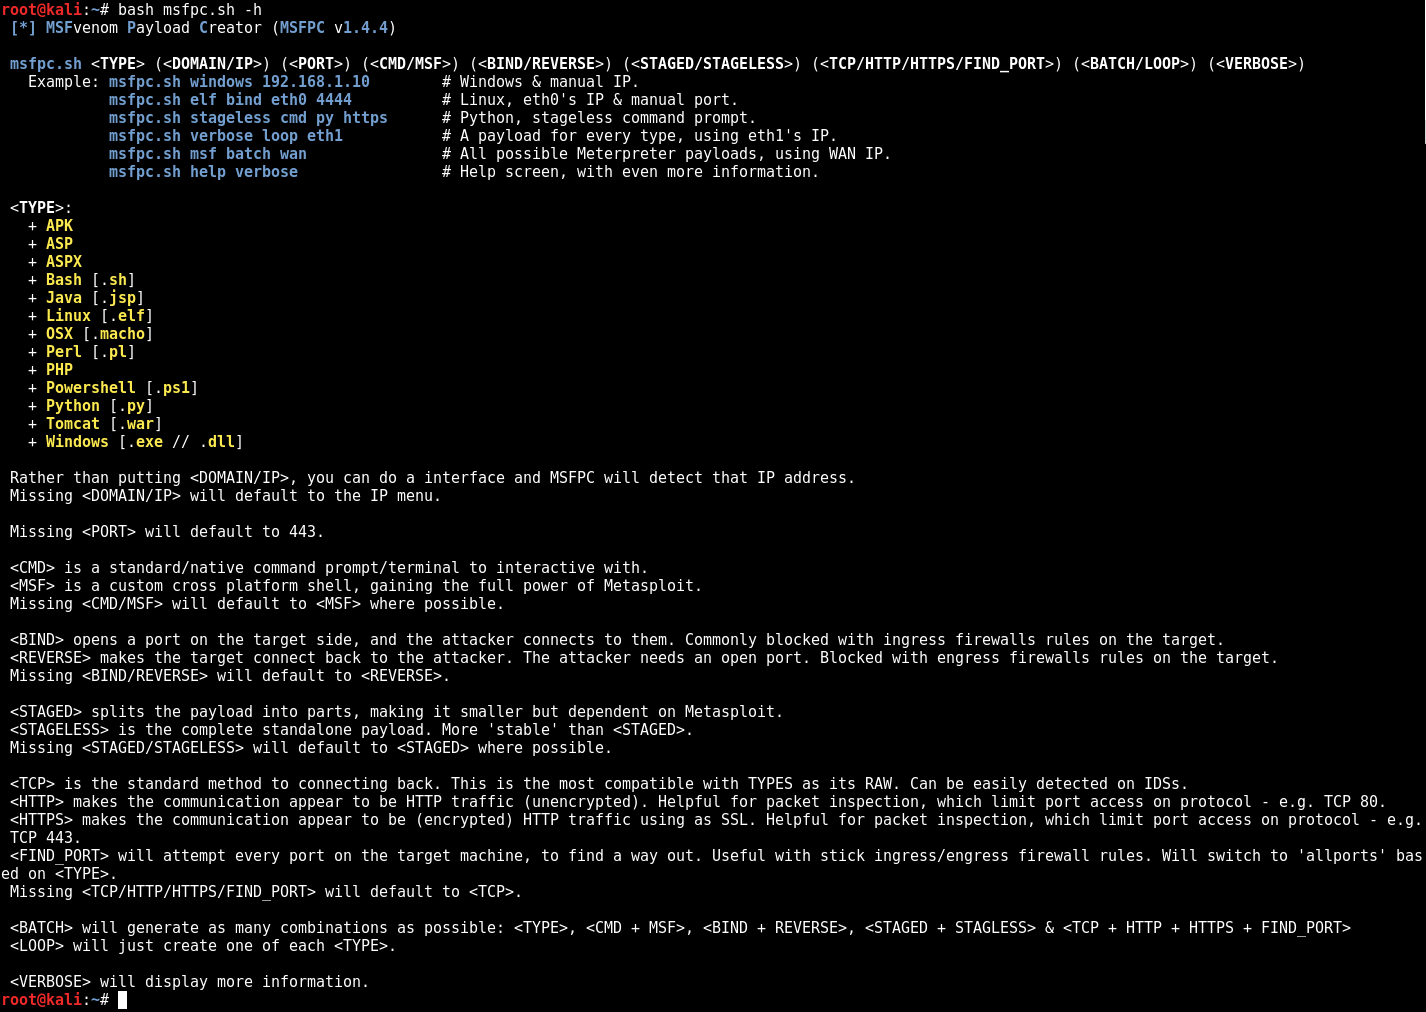
 rosesecurity/anti-virus-evading-payloads
Während der Exploit-Phase eines Penetrationstests oder ethischen Hacking-Auftrags müssen Sie letztendlich versuchen, Code auf den Zielcomputern zur…
 magicsword-io/lolrmm
Kuratierter Katalog von Remote-Monitoring- und Management-Tools, die von Bedrohungsakteuren missbraucht werden, mit YAML-Profilen,…
 infobyte/evilgrade
Evilgrade ist ein modulares Framework, das es dem Benutzer ermöglicht, schlechte Upgrade-Implementierungen auszunutzen, indem er gefälschte Updates…
 arno0x/dnsexfiltrator
Datenexfiltration über verdeckten DNS-Request-Kanal
 chokepoint/azazel
Azazel ist ein Userland-Rootkit, das auf der ursprünglichen LD_PRELOAD-Technik des Jynx-Rootkits basiert. Es ist robuster und hat zusätzliche…
 ahmedkhlief/ninja
Open-Source-C2-Server für Stealth-Red-Team-Operationen
 entropy1337/infernal-twin
Drahtloses Hacking - Dies ist ein automatisiertes Tool für drahtloses Hacking.
 rasta-mouse/crystal-kit
Evasion-Kit für Cobalt Strike
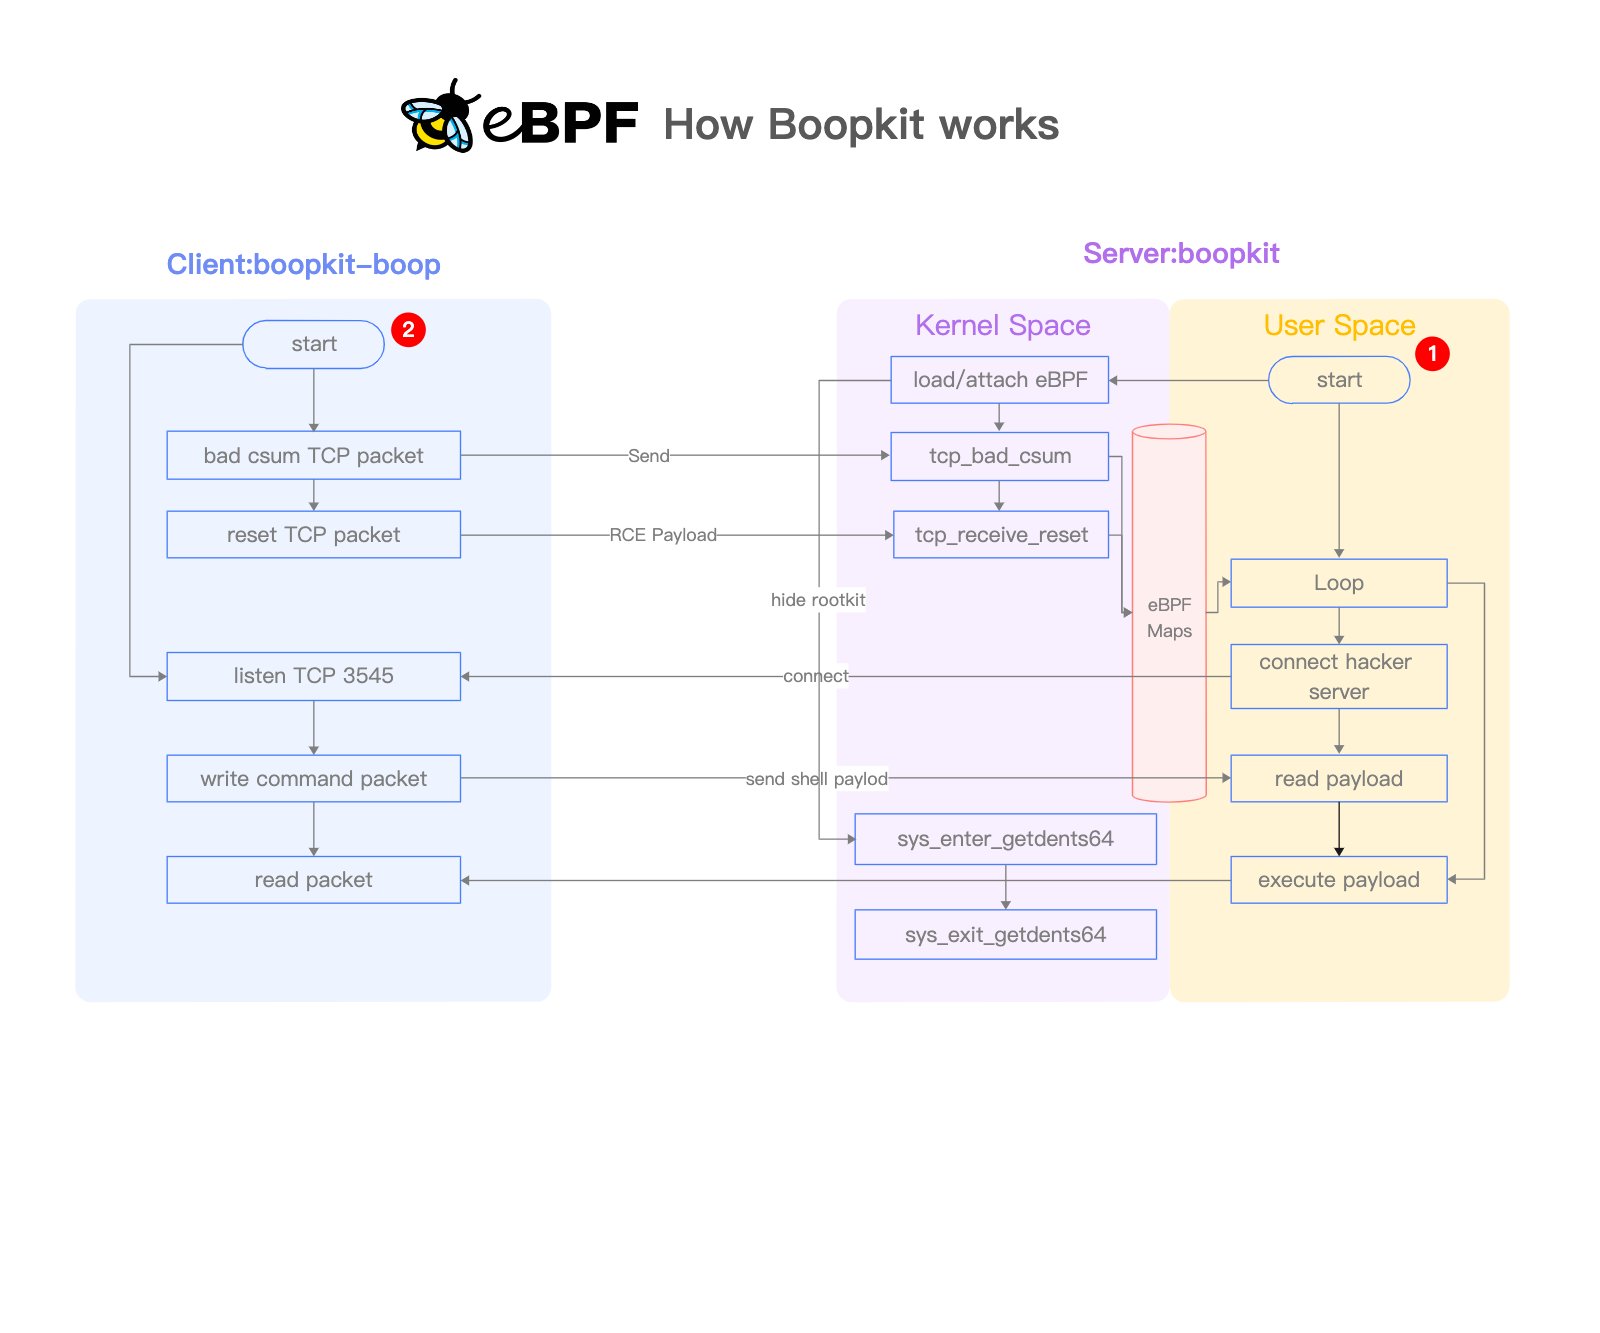 krisnova/boopkit
Linux eBPF Backdoor über TCP. Erzeuge Reverse Shells, RCE, bei vorherigem privilegiertem Zugriff. Less Honkin, More Tonkin.
 daem0nc0re/tangledwinexec
PoCs und Tools zur Untersuchung von Windows-Prozessausführungstechniken
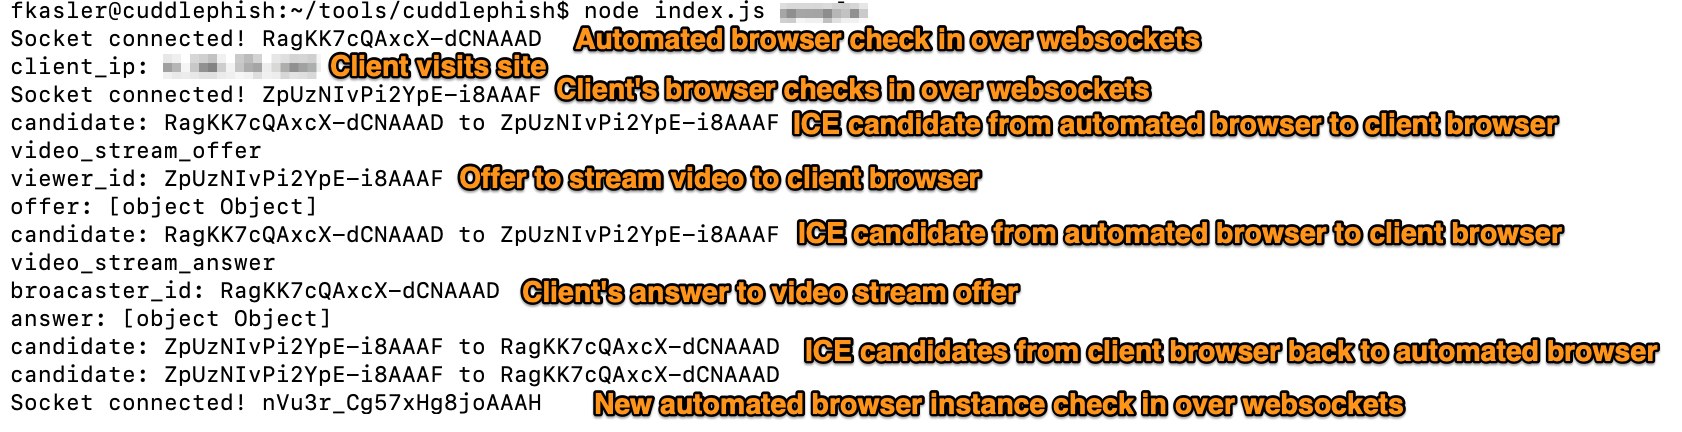 fkasler/cuddlephish
Bewaffneter Browser-in-the-Middle (BitM) für Penetrationstester
 ghostpack/sharpdpapi
SharpDPAPI ist ein C#-Port von einigen Mimikatz DPAPI-Funktionen.
 redcode-labs/neurax
Ein Framework zur Erstellung selbstverbreitender Binärdateien
 trustedsec/coffloader
Beacon Object Files (BOFs) außerhalb von Cobalt Strike ausführen, indem 64-Bit-COFF-Objektdateien geparst werden, mit Beacon-kompatibler…
 ptoomey3/evilarc
Erstelle tar/zip-Archive, die Directory-Traversal-Schwachstellen ausnutzen können.
 securing/gattacker
Ein Node.js-Paket für die Sicherheitsbewertung von BLE (Bluetooth Low Energy) mittels Man-in-the-Middle und anderen Angriffen
 capture0x/adstrike
KI-gestütztes modulares Active-Directory-Red-Team-Framework für autorisierte Penetrationstests, AD-Enumeration, Angriffspfadanalyse,…








