
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 p0dalirius/mssql-analysis-coerce
Eine Technik, um einen Windows-SQL-Server dazu zu bringen, sich auf einer beliebigen Maschine zu authentifizieren.
 bytecode77/slui-file-handler-hijack-privilege-escalation
# Slui Dateihandler-UAC-Bypass zur lokalen Rechteausweitung
 thiagopeixoto/winsos-poc
Ein PoC, der Codeausführung mittels DLL-Side-Loading in WinSxS-Binärdateien demonstriert.
 vnhacker1337/cve-2022-27925-poc
Zimbra RCE einfacher PoC
 0xsch1zo/nullgate
Bibliothek, die die Verwendung indirekter Syscalls erleichtert. Ziemlich interessanter AV/EDR-Bypass als PoC.
 tam-k592/cve-2024-53677-s2-067
Eine kritische Schwachstelle, CVE-2024-53677, wurde im populären Apache-Struts-Framework identifiziert, die Angreifern möglicherweise die Ausführung…
 hyd3sec/azur3alph4
PowerShell-Modul für post-breach Azure Red Teaming, das die Token-Extraktion, Ressourcen-Enumeration und laterale Bewegung innerhalb von verwalteten…
 carmaa/nacker
Nacker ist ein Tool, um die 802.1x-Netzwerkzugriffskontrolle (NAC) in einem kabelgebundenen LAN zu umgehen. Nacker hilft dir, nicht-802.1x-fähige…
 3nailsinfosec/dcvc2
Discord-Sprachkanal-C2-Framework für verdeckte Befehls- und Kontrolloperationen. Überträgt alle Daten über RTP-Pakete in Sprachkanälen, ohne Spuren…
 1n3/powerexfil
Eine Sammlung von Data-Exfiltration-Skripten für Red-Team-Bewertungen.
 ahhh/reverse_https_bot
Ein Python-basierter HTTPS-Remote-Access-Trojaner für Penetrationstests
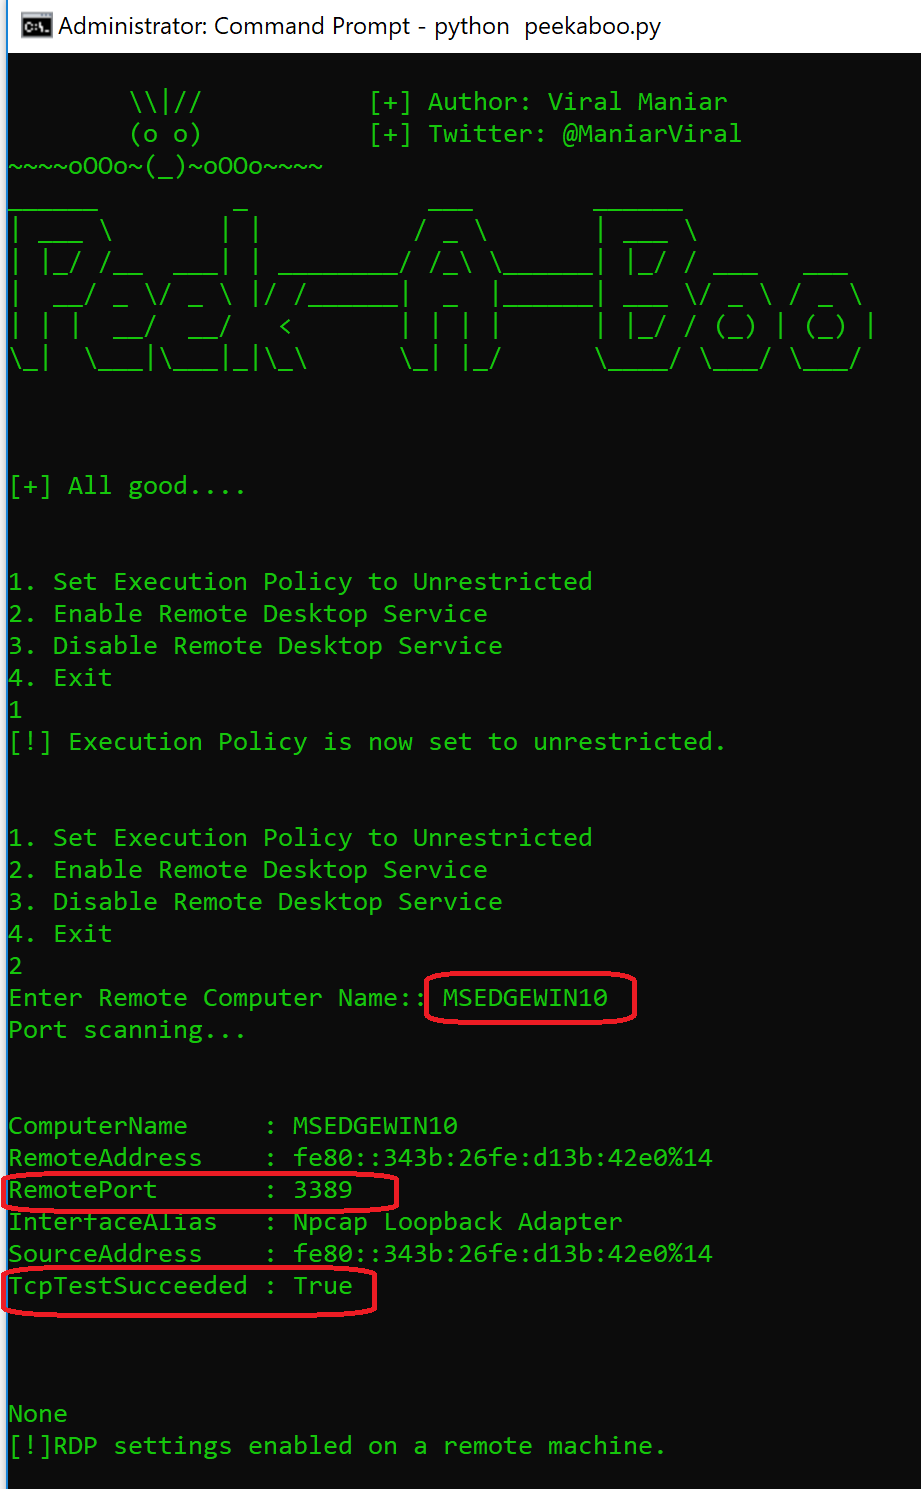 viralmaniar/peekaboo
Das PeekABoo-Tool kann während interner Penetrationstests verwendet werden, wenn ein Benutzer den Remotedesktop auf dem Zielcomputer aktivieren muss.…
 mister-iks/pcybox-attackgraph
Open-Source-Browser-Labor, um eine simulierte Infrastruktur aufzubauen, einen Angriff durch sie hindurch zu verfolgen und zu prüfen, ob deine…
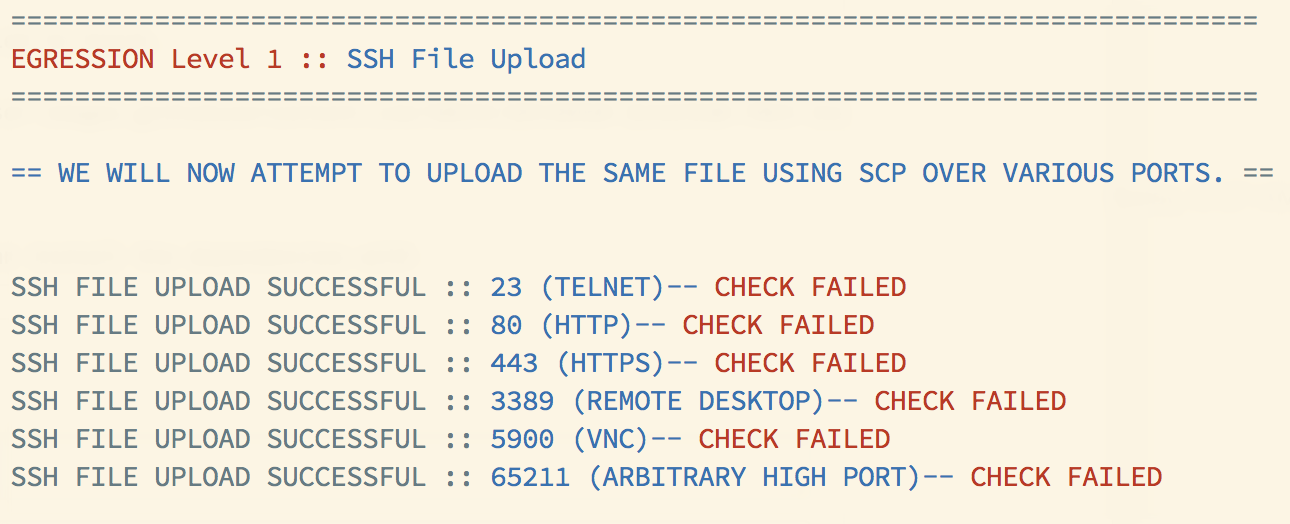 danielmiessler/egression
Die Egress-Kontrollen eines Netzwerks mit verschiedenen Erfolgs- und Misserfolgsstufen testen.
 trevohack/dynastypersist
Linux-Persistenz-Toolkit mit 11 Modulen für SSH-Key-Backdoors, Cronjobs, systemd-Dienste, LKM-Rootkits und LD_PRELOAD-Privilegieneskalation.…
 nmht3t/onedrive-udc2
OneDrive als verdeckter C2-Transport für Cobalt Strike
 ustayready/wnfexec
WNF-Codeausführungsbibliothek mit C#
 duhirsch/moveedr
EDRs dauerhaft als lokaler Administrator deaktivieren








