
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 trustedsec/cs-remote-ops-bof
Remote-Operations-Befehle, implementiert mithilfe von Beacon Object Files
 insecurityofthings/jackit
Exploit-Tool für die MouseJack-Sicherheitslücke, das Tastatureingabe-Injektion und Maus-Hijacking über nRF24L01-Funk-Dongles ermöglicht. Unterstützt…
 carmaa/inception
Inception ist ein Tool zur Manipulation von physischem Speicher und zum Hacken, das PCI-basiertes DMA ausnutzt. Das Tool kann über FireWire,…
 luemmelsec/pentest-tools-collection
Kuratierte Sammlung von offensiven Sicherheitstools und -befehlen für Active-Directory-Angriffe, C2, Privilege Escalation, Verschleierung und…
 garrettfoster13/sccmhunter
Post-Exploitation-Tool für die Identifizierung, Profilierung und den Angriff auf Microsoft SCCM-Assets in Active Directory-Domänen, das die Gewinnung…
 mgeeky/protectmytooling
Multi-Packer Wrapper, der es ermöglicht, verschiedene Packer, Obfuskatoren und andere Red Team-orientierte Waffen aneinanderzureihen. Ausgestattet…
 ccob/sharpblock
Eine Methode zur Umgehung der aktiven Projektions-DLLs von EDRs durch Verhinderung der Ausführung des Einstiegspunkts
 yuanyuanxiang/simpleremoter
Ein Fernsteuerungsprogramm basierend auf Gh0st: Implementiert Terminalverwaltung, Prozessverwaltung, Fensterverwaltung, Remotedesktop,…
 9emin1/charlotte
c++ vollständig unerkannter Shellcode-Launcher ;)
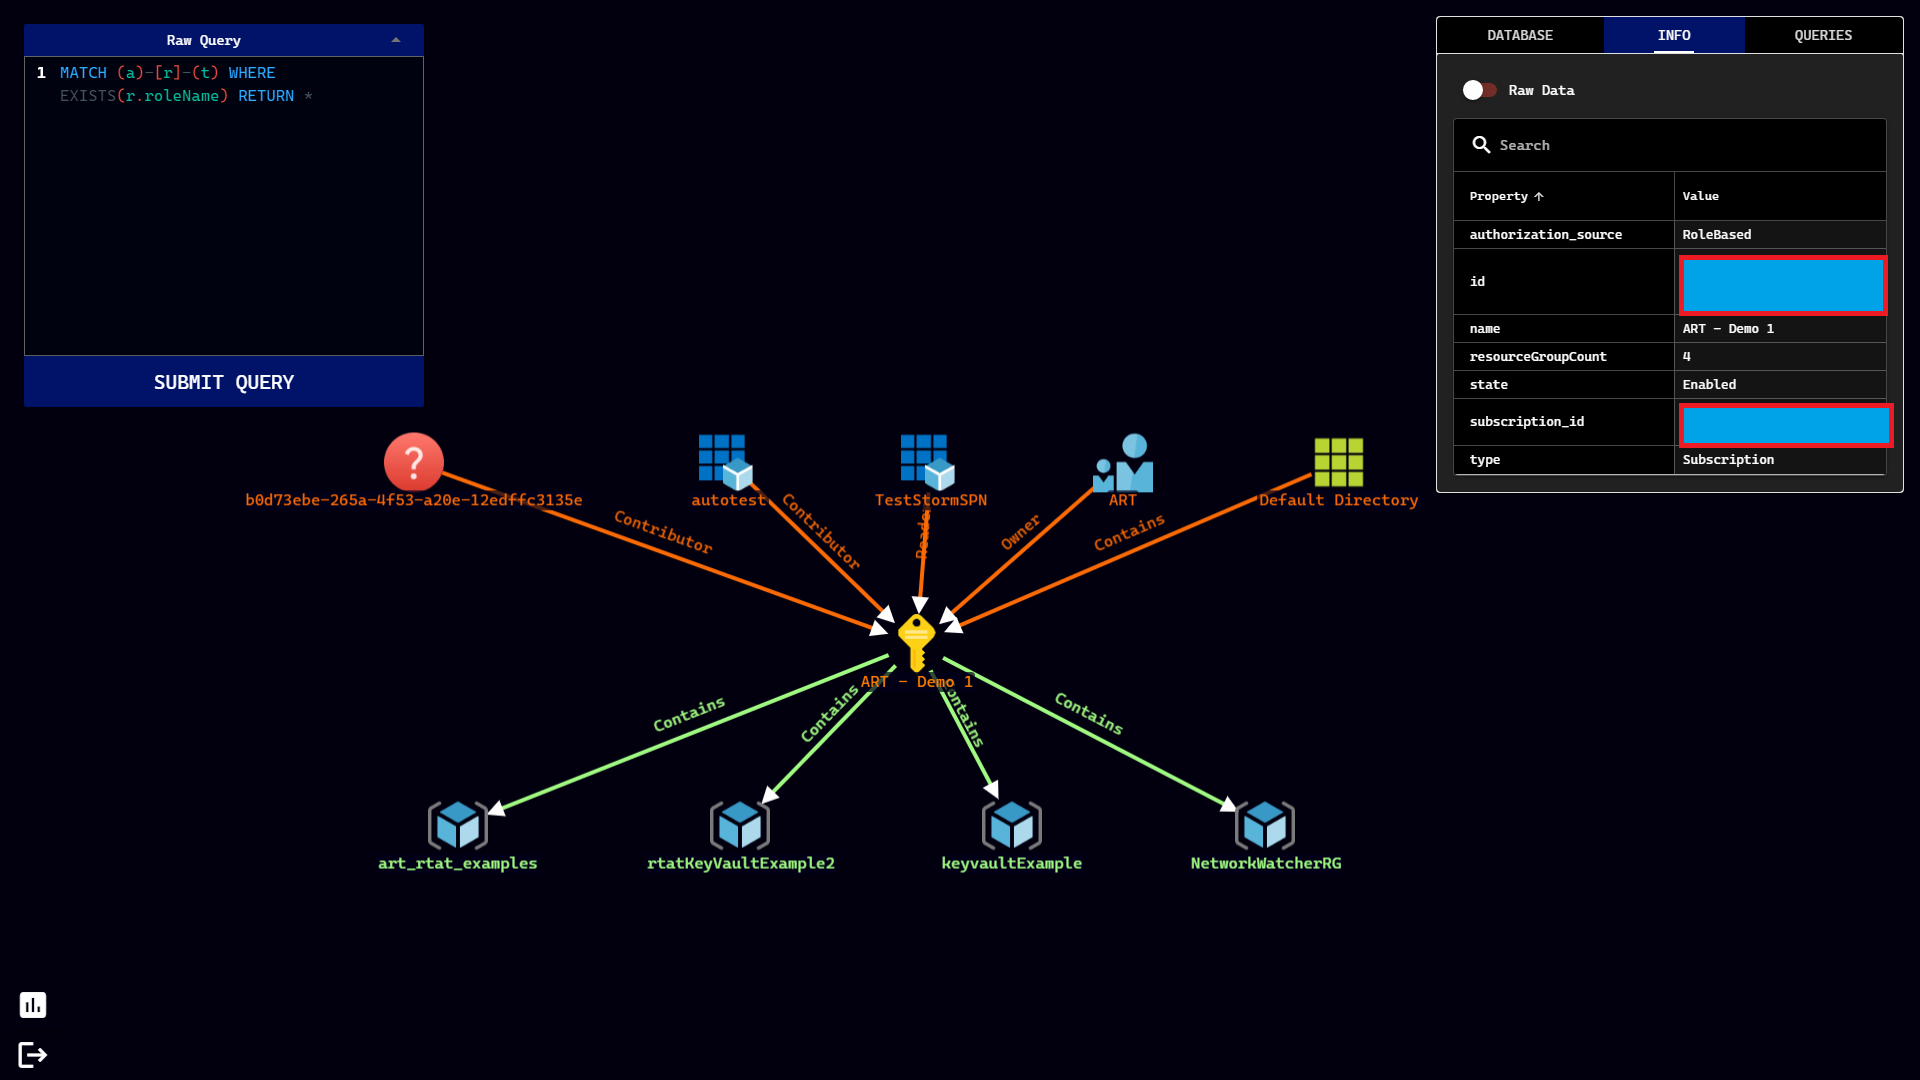 azure/stormspotter
Azure Red Team Tool zum Darstellen von Azure- und Azure Active Directory-Objekten
 securityriskadvisors/vectr
Verfolgen Sie Testaktivitäten von Red und Blue Teams, um Erkennungs- und Präventionsfähigkeiten über Angriffsszenarien hinweg zu messen, mit…
 zishanadthandar/pentest
Jekyll-basierte Pentesting-Wissensdatenbank mit Methodik-Leitfäden, Cheatsheets, Tool-Indizes, Zertifizierungs-Roadmaps und kuratierten Übungslaboren…
 netero1010/edrsilencer
Ein Tool nutzt die Windows Filtering Platform (WFP), um Endpoint Detection and Response (EDR)-Agenten daran zu hindern, Sicherheitsereignisse an den…
 asamassekou10/ship-safe
Der unabhängige Sicherheitsagent für KI-geschriebene Software. Findet Probleme, untersucht, ob sie echt sind, und zeigt Ihnen die Beweise.…
 cr4sh/s6_pcie_microblaze
PCI Express DIY-Hacking-Toolkit für Xilinx SP605. Dieses Repository beherbergt außerdem Hyper-V Backdoor und Boot Backdoor; siehe Readme für Links…
 octoberfest7/teamsphisher
Phishing-Nachrichten und -Anhänge an Microsoft Teams-Benutzer senden
 requie/ai-red-teaming-guide
Ein umfassender Leitfaden für adversariales Testen und die Sicherheitsbewertung von KI-Systemen, der Organisationen dabei hilft, Schwachstellen zu…
 frostbits-security/mitm-cheatsheet
Spickzettel-Katalog für Man-in-the-Middle-Angriffe über L2-L4- und drahtlose Schichten, mit Angriffswerkzeugen, Erkennungsmethoden und Gegenmaßnahmen…








