
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 0xblackash/cve-2026-50656
CVE-2026-50656
 chenaotian/cve-2021-3156
CVE-2021-3156 POC, Docker und Analyse-Bericht
 safebreach-labs/forgottenbutnotgone
Proof-of-Concept-Skripte für 2 nicht authentifizierte RCEs in Samba (CVE-2026-4408 & CVE-2026-4480) und lokale Rechteausweitung in TelnetD…
 teycir/skillsguard
Statischer Sicherheits-Scanner für KI-Agenten-Skill-Pakete. Erkennt bösartige SKILL.md-Dateien und gebündelte Skripte, bevor sie ausgeführt werden.
 z3apa3a/spydir
Spydir ist ein kleines Dienstprogramm zur Überwachung von Dateiänderungen in Windows-Verzeichnissen, unabhängig von Unterverzeichnis- und…
 overgrowncarrot1/cve-2026-49179-active-directory-writespnscript-command-injection
Proof-of-Concept- und Exploit-Skripte für CVE-2026-49179, eine Command Injection in der WriteSPNScript-Funktion von Active Directory, die SYSTEM-RCE…
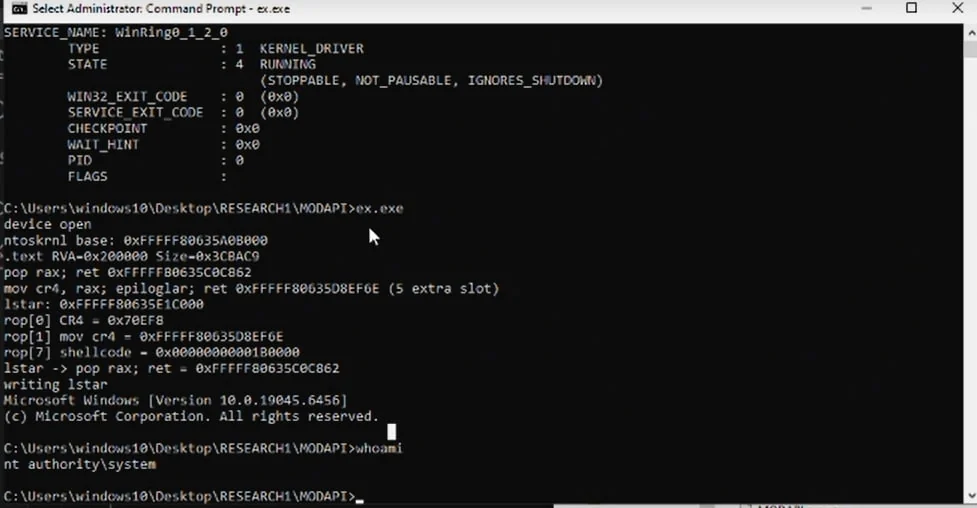 mein-0/lolmodapi
Lokaler Privilegieneskalations-Exploit für den MODAPI.sys-Treiber von MSI Dragon Center, der unauthentifizierte MSR-Schreibvorgänge ausnutzt, um SMEP…
 im-hanzou/mass-cve-2023-28121
CVE-2023-28121 - WooCommerce Payments < 5.6.2 - Nicht authentifizierte Privilegienausweitung [ Massenweise Admin-Benutzer hinzufügen ]
 kn32/parallels-file-move-privesc
Parallels Desktop Privilegieneskalation - CVE-2023-50226 / ZDI-CAN-21227
 voidsec/cve-2020-1337
CVE-2020-1337 ein Bypass des (PrintDemon) Patches von CVE-2020-1048
 h3xdum/xiaomi-c200-firmware-analysis
Von UART zu Root: Einbruch in die Xiaomi C200 über U-Boot
 teamtopkarl/cve-2021-3156
Proof-of-Concept-Exploit für CVE-2021-3156, ein heap-basierter Pufferüberlauf in sudo, der lokale Privilegienausweitung auf Root unter Ubuntu 20.04…
 dollarboysushil/cve-2024-32019-netdata-ndsudo-path-vulnerability-privilege-escalation
CVE-2024-32019 ist eine lokale Privilegienausweitungsschwachstelle mit hohem Schweregrad in Netdata (Versionen >= 1.44.0-60 < 1.45.3), verursacht…
 trya9ain/nopac
CVE-2021-42287/CVE-2021-42278 Exploiter
 obamalaolu/cve-2025-27591
CVE-2025-27591
 0xeb-bp/cve-2020-0796
CVE-2020-0796 (SMBGhost) LPE
 mbadanoiu/cve-2024-37081
CVE-2024-37081: Mehrere lokale Rechteausweitungen in VMware vCenter Server
 victoni/byovd-cve-2023-52271-poc
Exploit für CVE-2023-52271 in C++. Der Code nutzt den anfälligen Treiber wsftprm.sys Kernel-Treiber 2.0.0.0 aus, der Zugriff auf Kernel-Ebene…








