
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 muyuanlove/cve-2025-6018-cve-2025-6019-privilege-escalation-exploit
CVE-2025-6018 + CVE-2025-6019 Privilege-Escalation-Exploit
 0xblackash/cve-2026-43499
CVE-2026-43499
 b5null/cve-2026-31431-c
Lokaler Privilege-Escalation-Exploit für den Linux-Kernel CVE-2026-31431, der AF_ALG und splice missbraucht, um /usr/bin/su zu patchen und…
 hackyangwen-lgtm/rmg-s9180-fzg1
# Root für mein Galaxy SM-S9180 (dm3q) S9180ZHS8FZG1 Payload-Port – CVE-2026-43499 + KernelSU LKM
 oxdbxkxo/ez-pwnkit
Go-Implementierung des PwnKit Linux Local Privilege Escalation Exploits (CVE-2021-4034)
 xboxoneresearch/cve-2023-21768-dotnet
C# / .NET-Version von CVE-2023-21768
 alaatk/cve-2024-27460
HP Plantronics Hub 3.2.1 Updater Privilegieneskalation
 cyberbalsa/ghostlock-nvidia-shield-9.2.4
Validierter GhostLock-CVE-2026-43499-Port für NVIDIA Shield TV Pro mdarcy 9.2.4
 lsw29475/cve-2018-8611
C-basierter Exploit für CVE-2018-8611, eine Windows-Kernel-Privilegieneskalations-Schwachstelle, die auf die win32k.sys-Komponente abzielt.
 rmdycz/k80pro-miro-cve-2026-98260
Device-bound CVE-2026-98260 adaptation for RedMi K80pro miro OS 3.0.305.0/4.0.3.0
 newazbenalam/root-my-galaxy-payloads
Gerätespezifische CVE-2026-43499-Root-Payloads und KernelSU-Artefakte für Samsung-Galaxy-Modelle, mit Firmware-Profilen, Exploit-Quellcode und einem…
 mistyfir/cve-2024-21338-exploit
Proof-of-concept-Exploit für CVE-2024-21338, eine Windows-AppLocker-Treiber-Schwachstelle (appid.sys) zur Privilegienerweiterung, die von der…
 ally-petitt/cve-2024-48990-exploit
Mein Exploit für CVE-2024-48990. Die vollständigen Details dazu, wie ich das erstellt habe, stehen in meinem Blog.
 fortra/cve-2024-7479
Python-Proof-of-Concept-Exploit für CVE-2024-7479, der Privilegienausweitung über BYOVDKit-Treibermissbrauch gegen TeamViewer auf Windows…
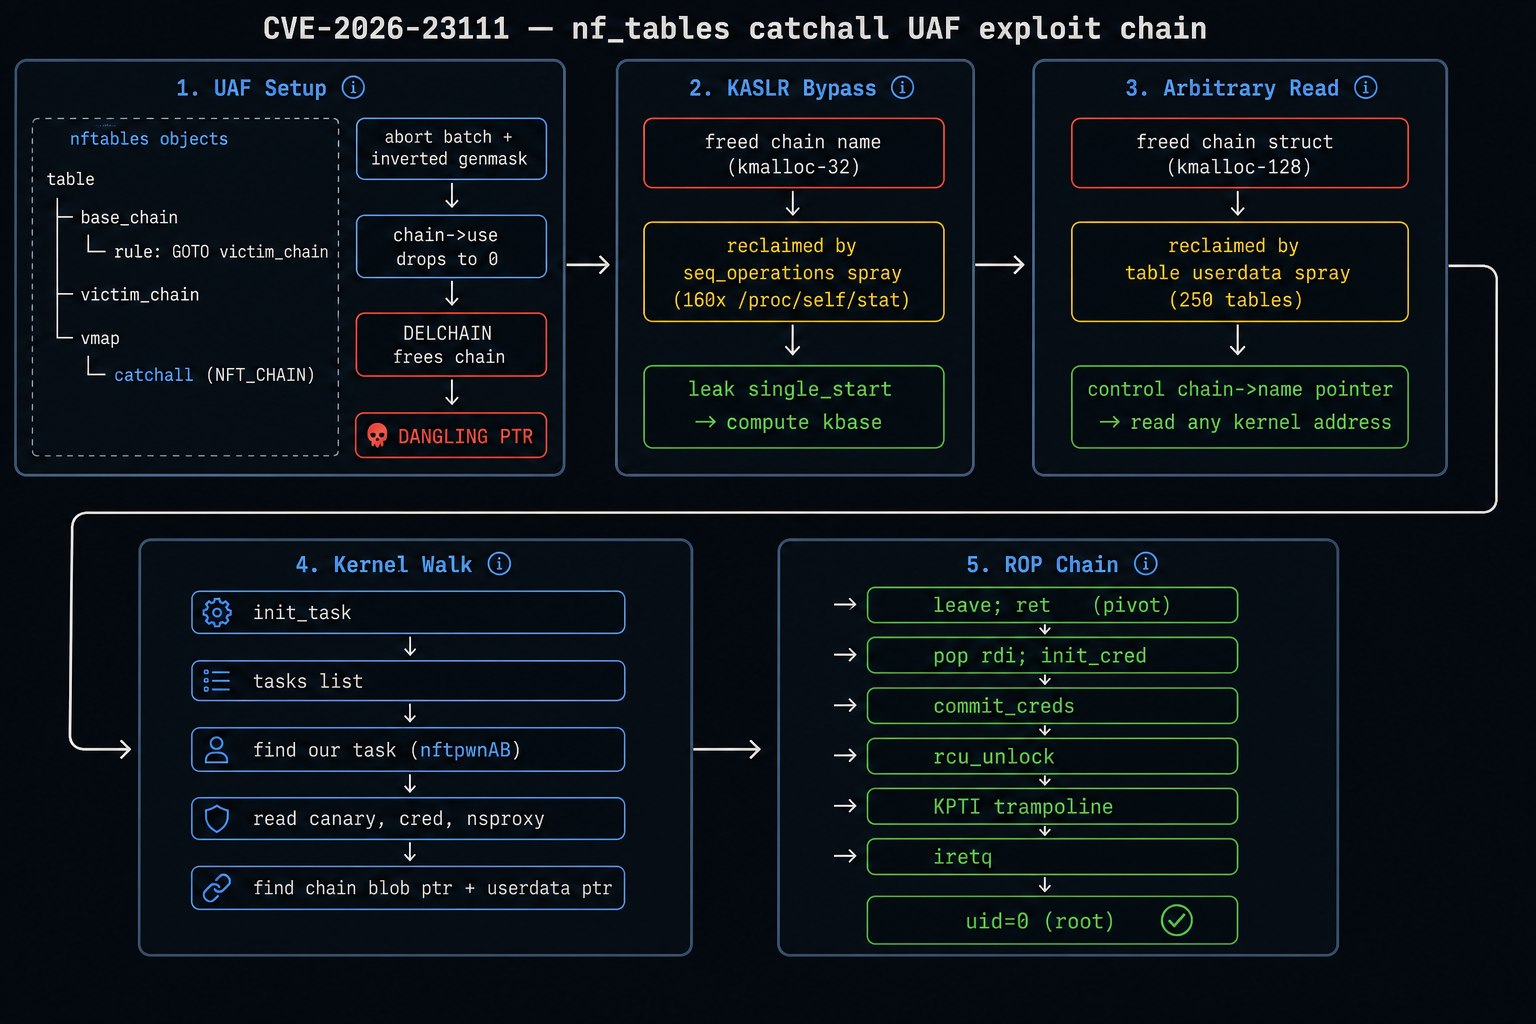 knz-source/cve-2026-23111-poc-noddlenpottato
CVE-2026-23111 nf_tables catchall UAF — nicht privilegierte LPE für Linux 5.10-6.18. Auto-adaptiver Exploit mit KASLR-Bypass, beliebigem Kernel-Read…
 mandiant/vcsa-hardening-tool
Automatisiertes Zero Trust Härten und forensische Prüfung für VMware vCenter Server Appliance (VCSA)
 ylh440104/infinitycore-android-cve-2026-80775
ARM64-Android-Port des offiziellen PoC für CVE-2026-80775, eine lokale Rechteausweitung durch Race-Condition im Futex-Subsystem des Kernels, die auf…
 tracyliving606/regpwn
Nutzen Sie Windows lokale Privilegienausweitung auf Clients und Servern mit getestetem Code für CVE-2026-24291 über mehrere Windows-Versionen hinweg…








