
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 mein-0/knockgiga
Proof-of-Concept zur lokalen Rechteausweitung, das die IOCTLs von Gigabyte gdrv3.sys ausnutzt, um das SYSTEM-Token über einen ungeprüften physischen…
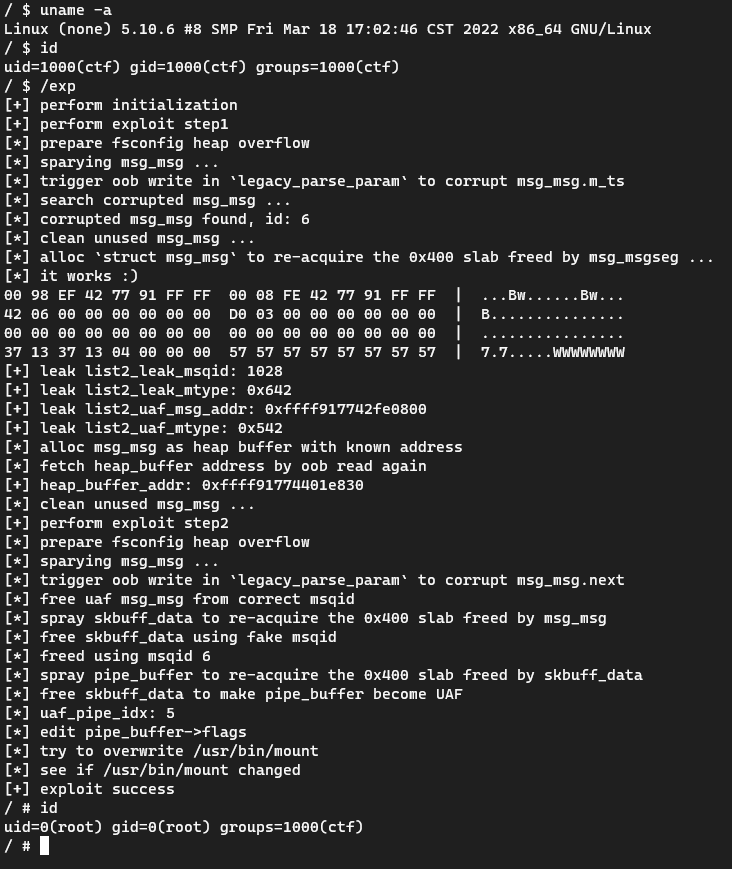 veritas501/cve-2022-0185-pipeversion
CVE-2022-0185-Exploit mit Pipe-Primitive neu geschrieben
 mirchr/cve-2025-32463-sudo-chwoot
PoC für CVE-2025-32463 - Sudo chroot Schwachstelle zur Erhöhung von Privilegien
 spaceplant/upnphostfileread
Exploit zum Lesen beliebiger Dateien für den Windows UPnP Device Host-Dienst.
 a7vinx/cve-2015-3636
Exploit für Android (goldfish-Kernel v3.10.0+) auf arm64 mit umgangenem PXN & SELinux. Basiert auf dem Code von fi01.
 phuketisland/cve-2021-3156-centos7
sudo-Privilegieneskalation, nur für CentOS 7
 alfarom256/cve-2022-45451
PoC für Acronis Arbitrary File Read - CVE-2022-45451
 0x742/cve-2020-0082-externalvibration
Dieses Repository enthält einen Proof-of-Concept für 📱🚀👑⚡, eine Deserialisierungsschwachstelle zur lokalen Rechteausweitung auf system_server in…
 0xcyberstan/cve-2026-31694-poc
Out-of-Bounds-Schreibzugriff im Linux-Kernel-FUSE-readdir-Cache (CVE-2026-31694): ein bösartiger FUSE-Server überschreibt eine Page-Cache-Seite um 24…
 k1tt3h/cve-2025-32463-poc
CVE-2025-32463 Proof of Concept
 adpunisher/ownershipstealer
Kommandozeilen-Dienstprogramm für Windows, das das SeTakeOwnershipPrivilege aktiviert und den Besitz von Dateien auf den aktuellen Benutzer…
 bao7uo/bmc_bladelogic
BMC Bladelogic RSCD-Exploits einschließlich Remote-Code-Ausführung - CVE-2016-1542, CVE-2016-1543, CVE-2016-5063
 godylockz/cve-2024-42327
POC für CVE-2024-42327: Zabbix Privilegienerweiterung -> RCE
 pokerfacesad/cve-2021-1056
PoC für CVE-2021-1056 im Zusammenhang mit GPU-Containersicherheit.
 a0yami/cve-2025-50505
Exploit für CVE-2025-50505 in Clash Verge Rev, der lokale Privilegienausweitung und Remote-Codeausführung über eine nicht authentifizierte API…
 bridgeralderson/cve-2025-27591-poc
CVE-2025-27591 ist eine Privilegienausweitungsschwachstelle, die den Below-Dienst vor Version 0.9.0 betraf.
 al1ex/pentest-command
Pentest-Command
 zenyxx-xd/rootmyvivo-exploit
GhostLock (CVE-2026-43499) Exploit-Fork für RootMyVivo Neo — iQOO Neo 11 (PD2520, SM8750, 6.6.89). Nur für autorisierte Forschung an eigenen Geräten.








