#1

 masriyan/fufufafa
Framework für einheitliche Schwachstellen- und Fehlerprüfung Das ultimative AWS Cloud Security Audit Framework, das Sicherheitsaudits so einfach…
 diego-tella/cve-2023-1326-poc
Ein Proof-of-Concept für CVE-2023–1326 in apport-cli 2.26.0
 r3dxpl0it/secrep
SecRep ist ein Repository, das ein nützliches Archiv für Intrusion, Penetration und Hacking enthält, einschließlich Werkzeuglisten, Spickzettel und…
 gmh5225/cve-2022-44721-csfalconuninstaller
Exploit für CVE-2022-44721, der die CrowdStrike Falcon Deinstallations-Schutz-Token-Prüfung unter Windows umgeht und es Angreifern mit…
 gergelykalman/cve-2023-32364-macos-app-sandbox-escape
Proof-of-Concept-Exploit für CVE-2023-32364, der einen Sandbox-Escape unter macOS durch manipulierte Anwendungsberechtigungen ermöglicht.
 alucard0x1/cve-2024-28000
LiteSpeed Cache Privilegieneskalation PoC
 khoinp1012/kprotect
Sicherheits-Engine auf Kernel-Ebene, die mithilfe von eBPF-LSM Dateizugriffsrichtlinien basierend auf der Prozessherkunft durchsetzt und sensible…
 ivancabrera02/whfb-pincapture
Erfasst Windows Hello PINs bei der Eingabe durch Injektion einer DLL in LogonUI.exe, die einen CPU-Hardware-Breakpoint auf…
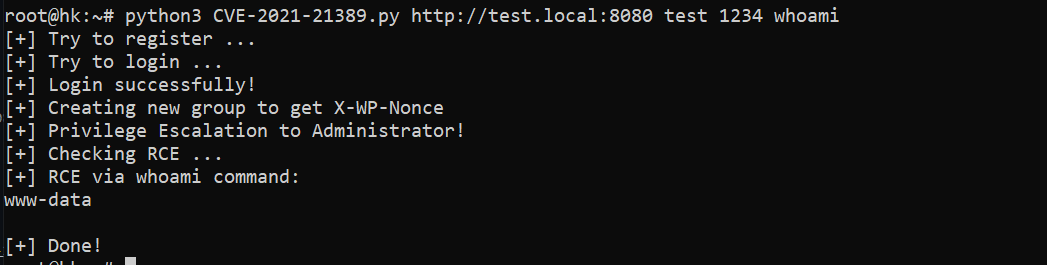 hoangkien1020/cve-2021-21389
BuddyPress ist ein Open-Source-WordPress-Plugin zum Aufbau einer Community-Website. In BuddyPress-Versionen von 5.0.0 bis vor 7.2.1 ist es einem…
 sgkdev/ptrace_may_dream
CVE-2026-31431-killed page-cache exploit — Code-Ausführung in Container, die dieselbe Image-Ebene teilen
 f1tz/cve-2020-0796-lpe-exp
Kompilierter Windows-SMBv3-Local-Privilege-Escalation-Exploit, der auf CVE-2020-0796 (SMBGhost) abzielt. Getestet auf x64 Win10 1909.
 nanabingies/cve-2021-21551
Dell-Treiber-EoP (CVE-2021-21551)
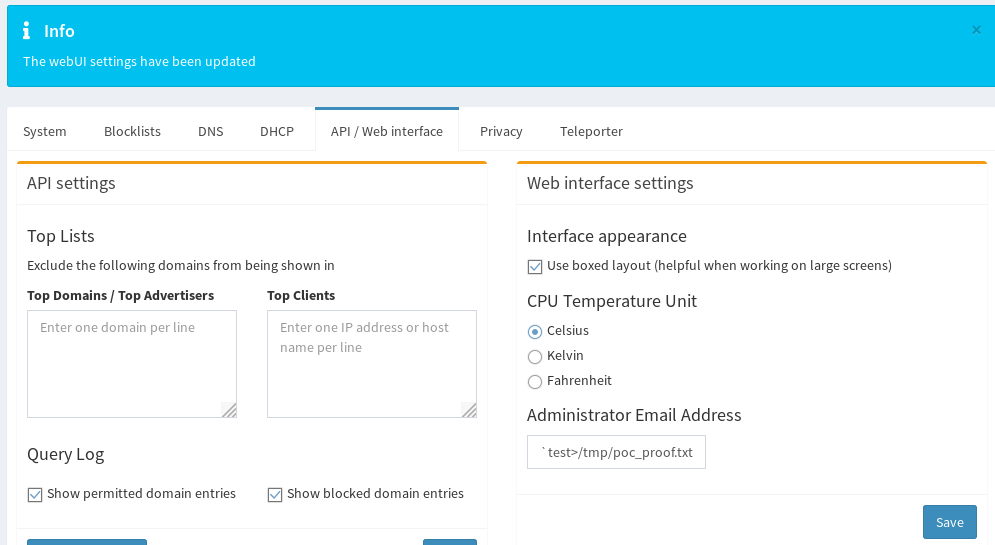 pr0tean/cve-2019-13051
Proof-of-Concept-Exploit für die Pi-Hole AdminLTE Befehlseinschleusung (CVE-2019-13051), die über E-Mail-Feld-Injection und cron-basierte Ausführung…
 zjns/cve-2026-98260
Android-Kernel-POSIX-CPU-Timer-Use-after-Free-Exploit für CVE-2026-98260, das auf SM8650-Geräten eine uid=0-Shell oder ein KernelSU-Late-Load über…
 tiepologian/cve-2023-23397
Proof-of-Concept für CVE-2023-23397 in Python
 gergelykalman/cve-2023-32428-a-macos-lpe-via-mallocstacklogging
Proof-of-Concept-Exploit für CVE-2023-32428, eine lokale Privilegieneskalation unter macOS über MallocStackLogging, die…
 xtuc/airgap
Sicherheit für das moderne Zeitalter der KI: Verteidigung gegen böswillige KI-Agenten und schädliche npm-Pakete