
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 mbadanoiu/cve-2024-22274
CVE-2024-22274: Authentifizierte Remote-Code-Ausführung in VMware vCenter Server
 slyd0g/dylibhijacktest
Entdecken Sie DYLD_INSERT_LIBRARIES-Hijacks auf macOS
 bridgeralderson/cve-2025-9074-poc
Eine Schwachstelle wurde in Docker Desktop identifiziert. Ein entfernter Angreifer könnte diese Schwachstelle ausnutzen, um eine Umgehung von…
 android-rooting-tools/libfutex_exploit
CVE-2014-3153-Exploit
 chayewuu/xring-cve-2026-98260-os4.0
CVE-2026-98260 一键 root | 玄戒 O1 家族:Xiaomi Pad 7S Pro 12.5 (violin) / Pad 7 Ultra (jinghu) / 15S Pro (dijun),内核 6.18.21 | 可选加载 KernelSU / SukiSU /…
 the-snek-initiative/snek_equinox
Repository, das einen hypothetischen EDR Spoofer hostet, wie ursprünglich von Nightmare-Eclipse entdeckt.
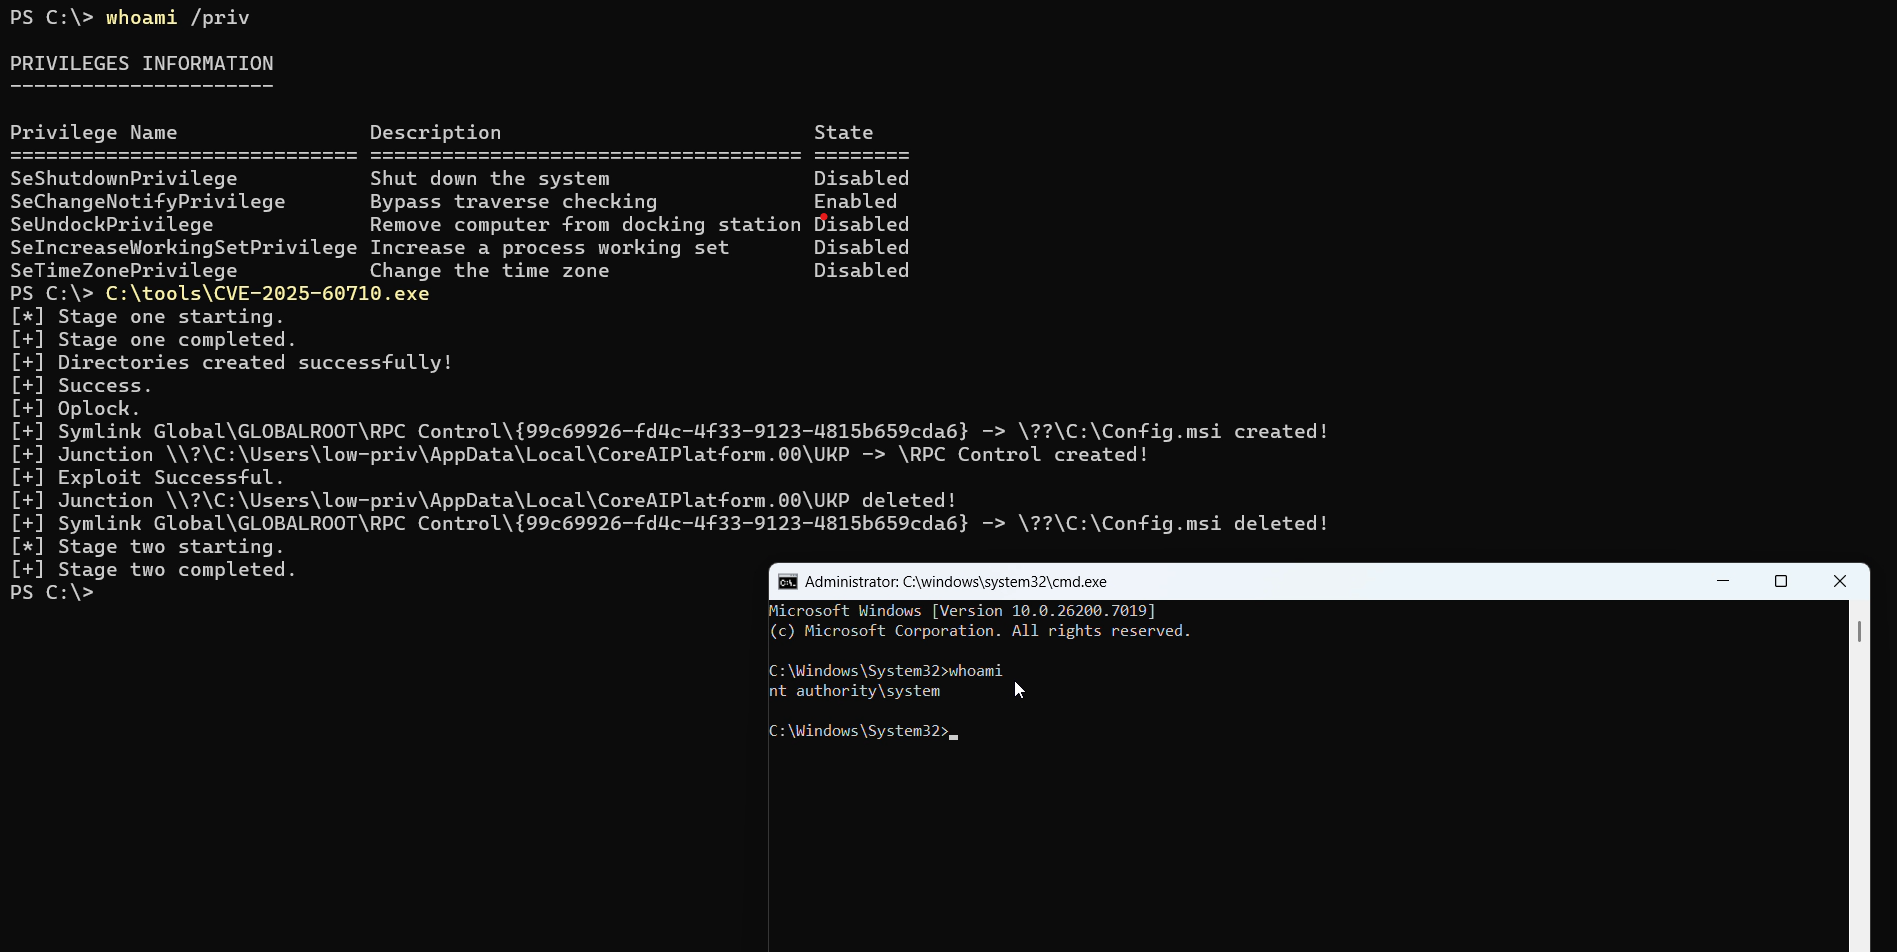 redpack-kr/cve-2025-60710
Proof-of-Concept-Exploit für CVE-2025-60710, eine lokale Rechteausweitungsschwachstelle in der Windows Recall geplanten Aufgabe, die das Löschen…
 msm8916-mainline/cve-2022-22063
Sicherheitslücke in der Hypervisor-Firmware einiger älterer Qualcomm-Chipsätze
 u53rw4r3/remotekeystrokes
Ein Skript zur Automatisierung von Tastatureingaben über ein grafisches Desktop-Programm.
 ihack4falafel/dell-driver-eop-cve-2021-21551
Dell-Treiber EoP (CVE-2021-21551)
 mhdgning131/teletunnel
Umgehung von EDRs mit einem unauffälligen c++ Telegram-Bot und Telegram selbst als C2-Schnittstelle!
 blasty/wake-and-break
PSP-Exploit für AMD-navi31-GPUs (RX 7900), der die Firmware-Signaturprüfungen deaktiviert, sodass die Karte unsignierte SMU-, SDMA-, MEC-, IMU- und…
 tobiaskocur/aegis
Kernel-Mode-Prozessschutz-Treiber mit Benutzer-GUI
 tandasat/cve-2022-25949
Ein jahrealter Exploit einer lokalen EoP-Sicherheitslücke im Kingsoft Antivirus KWatch Driver Version 2009.3.17.77.
 chenaotian/cve-2022-0185
CVE-2022-0185 POC und Docker und Analyse Write-up
 raesene/cve-2022-23648-poc
POC für CVE-2022-23648
 nccgroup/whowasi
Angemeldete Konten imitieren & Befehle ausführen
 juanbindez/cve-2026-31431
Copy Fail - CVE-2026-31431








