
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-9074-PoC — Eine Schwachstelle wurde in Docker Desktop identifiziert. Ein entfernter Angreifer könnte diese Schwachstelle ausnutzen, um eine Umgehung von Sicherheitsbeschränkungen auf dem Zielsystem auszulösen. | Kitploit
Tools/GitHubGitHub/bridgeralderson/cve-2025-9074-poc
Privilege EscalationSchwachstellenanalyseExploitationPenetrationstestsRed TeamingContainer-Ausbruch
GitHubbridgeralderson/cve-2025-9074-poc

CVE-2025-9074-PoC

Eine Schwachstelle wurde in Docker Desktop identifiziert. Ein entfernter Angreifer könnte diese Schwachstelle ausnutzen, um eine Umgehung von Sicherheitsbeschränkungen auf dem Zielsystem auszulösen.

Teilen
Repository anzeigen
50539vor 11 MonatenVon Kitploit geprüft

Docker API – Nicht authentifizierte RCE (CVE-2025-9074)

Eine kritische Sicherheitslücke CVE-2025-9074 in Docker Desktop ermöglicht lokal laufenden Linux-Containern, eine Verbindung zur Docker Engine API über das Standard-Subnetz (192.168.65.7:2375) herzustellen. Das Problem besteht unabhängig von Enhanced Container Isolation (ECI) oder TCP-Expositionseinstellungen. Proof-of-Concept-Exploit-Code für CVE-2025-9074 ist öffentlich verfügbar. Die Sicherheitslücke kann unbefugten Zugriff auf Benutzerdateien des Hostsystems ermöglichen. Daher wird das Risiko als hoch eingestuft.

Ein eigenständiges Bash-Skript, um exponierte Docker-APIs (typischerweise Port 2375) ohne Authentifizierung auszunutzen. Dieses Tool automatisiert den Containerausbruch durch Volume-Mounting und ermöglicht die Ausführung beliebiger Befehle auf dem Hostsystem mit Root-/Administratorrechten.

Funktionen

  • Universelle OS-Unterstützung: Erkennt automatisch das Zielbetriebssystem (Linux vs. Windows/Docker Desktop) und passt den Mountpunkt entsprechend an (/:/host_root oder /mnt/host/c:/host_root).
  • Air-Gap-tauglich: Ermittelt und verwendet vorhandene Images auf dem Zielsystem. Erfordert keinen Internetzugriff auf dem Ziel, um neue Images zu ziehen.
  • Automatische Bereinigung: Entfernt den Container nach der Befehlsausführung zwangsweise, um die Spur zu minimieren.
  • Null Abhängigkeiten: Geschrieben in reinem Bash mit Standard-curl, grep und sed. Keine jq oder externen Binärdateien erforderlich.

Verwendung

chmod +x exploit.sh
./exploit.sh <TARGET_IP> <COMMAND> [PORT]
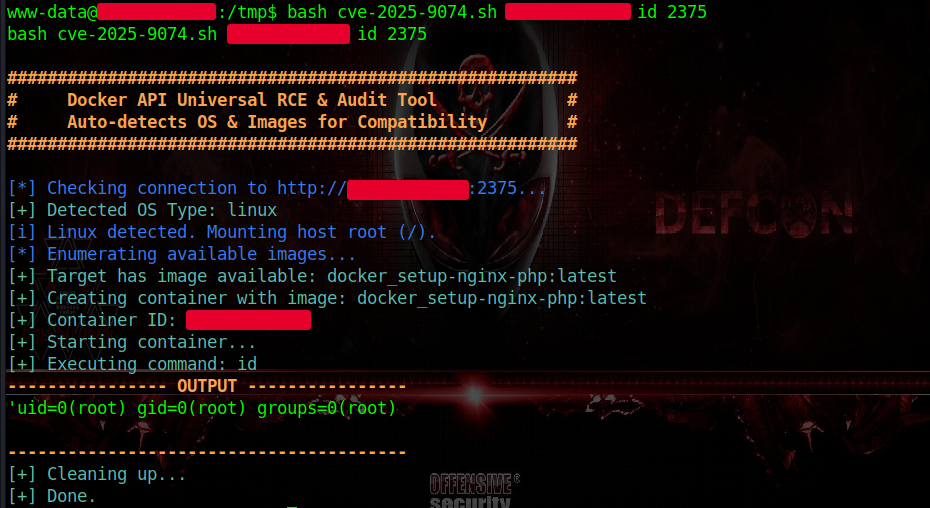
Proof-of-Concept

image
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    251

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






