
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 cl4ym0re/cve-2023-21768-compiled
# Kompilierter Exploit für CVE-2023-21768, eine Windows-Schwachstelle zur lokalen Rechteausweitung, die den AFD.sys-Treiber angreift. Getestet auf…
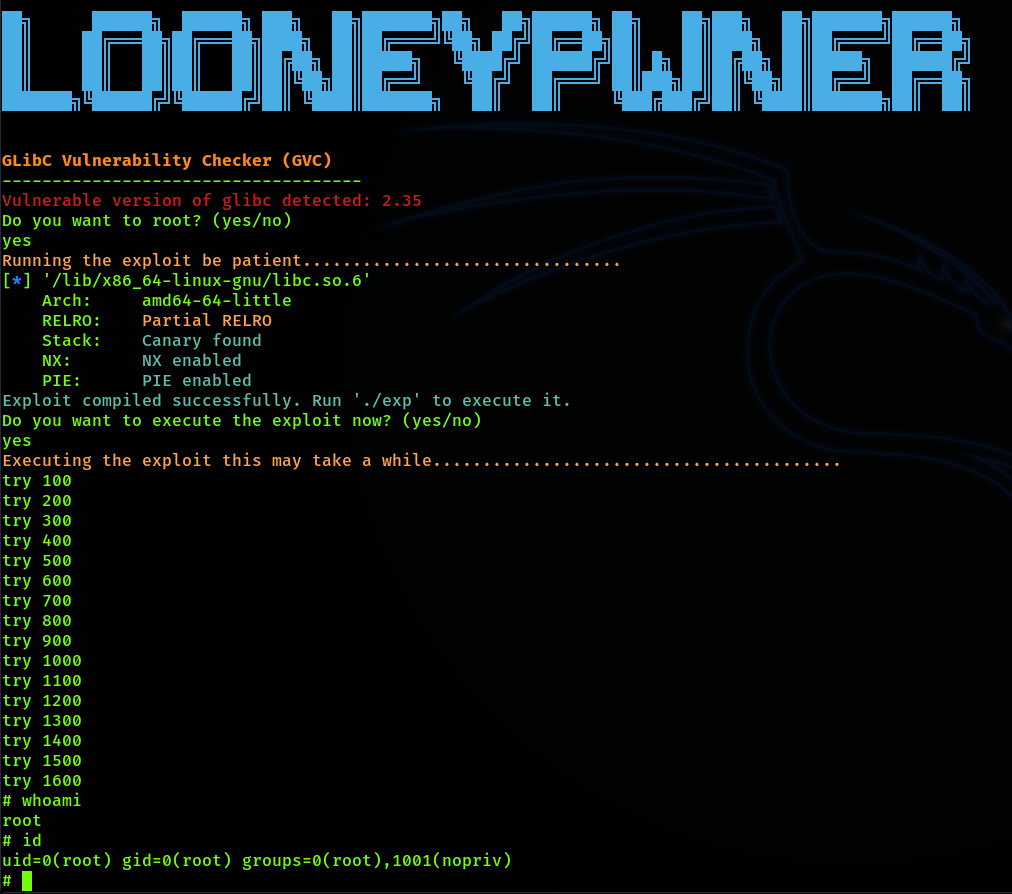 chaudharyarjun/looneypwner
Exploit-Tool für CVE-2023-4911, das auf die 'Looney Tunables' glibc-Sicherheitslücke in verschiedenen Linux-Distributionen abzielt.
 aiex-3/confluence-hack
Exploit für CVE-2023-22515 in Atlassian Confluence, der einen neuen Admin-Benutzer erstellt und ein webbasiertes Shell-Plugin zur Befehlsausführung…
 cisc0-gif/kitt
Python-basiertes Pentesting-Framework
 0xdea/raptor_infiltrate20
#INFILTRATE20 Raptors Party-Paket.
 rat5ak/cve-2026-66804-crossdevice-service-eop
CVE-2026-66804 Windows Cross Device virtuelle Kamera EoP - Vom Standardbenutzer zu SYSTEM
 slaptat/copyfail30
copyFail für Python vor 3.10, ohne os.splice()
 ch3rn0byl/cve-2021-21551
Proof-of-Concept-Exploit für CVE-2021-21551, der den Dell-Treiber dbutil_2_3 angreift, um Codeausführung auf Systemen mit deaktiviertem HVCI zu…
 roddux/germy
GERMY ist ein Linux-Kernel-n-day in der N_GSM-Leitungsdisziplin
 karazajac/dirtyfail
Detector + PoC für Linux-Page-Cache-Write-Sicherheitslücken: Copy Fail (CVE-2026-31431) und Dirty Frag (CVE-2026-43284/43500). Nur für autorisierte…
 rhzv0/bat
Vollspektrum-Linux-Angreifersimulationsplattform mit Kernel-Level-Tarnung, C2-Beaconing, Privilegienerweiterung, Anmeldeinformationsernte, lateraler…
 g4bri-3l3/idwolf
Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…
 bluefrostsecurity/cve-2023-2008
Proof-of-Concept-Code für CVE-2023-2008
 sxlmnwb/cve-2023-0386
Ausnutzung von Schwachstellen unter Ubuntu 22.04
 zephrfish/copyfail-cve-2026-31431
Linux-Kernel-LPE-Exploit (CVE-2026-31431), der AF_ALG + splice nutzt, um den Page Cache einer setuid-Binary zu überschreiben und Root-Rechte zu…
 padovah4ck/cve-2019-0986
Sicherheitsforschung
 hd3s5aa/cve-2023-21674
Proof-of-Concept-Exploit für CVE-2023-21674, eine Windows-ALPC-Schwachstelle, die eine Browser-Sandbox-Escape und eine SYSTEM-Rechteausweitung durch…
 hoangkien1020/cve-2020-14321
Kurseinschreibungen ermöglichten Privilegieneskalation von der Lehrerrolle zur Managerrolle bis hin zu RCE.








