
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 ahrixia/cve_2022_0847
CVE-2022-0847: Schwachstelle im Linux-Kernel zur Privilegienerweiterung
 alirezac0/cve-2022-27502
Exploit für RealVNC VNC Server
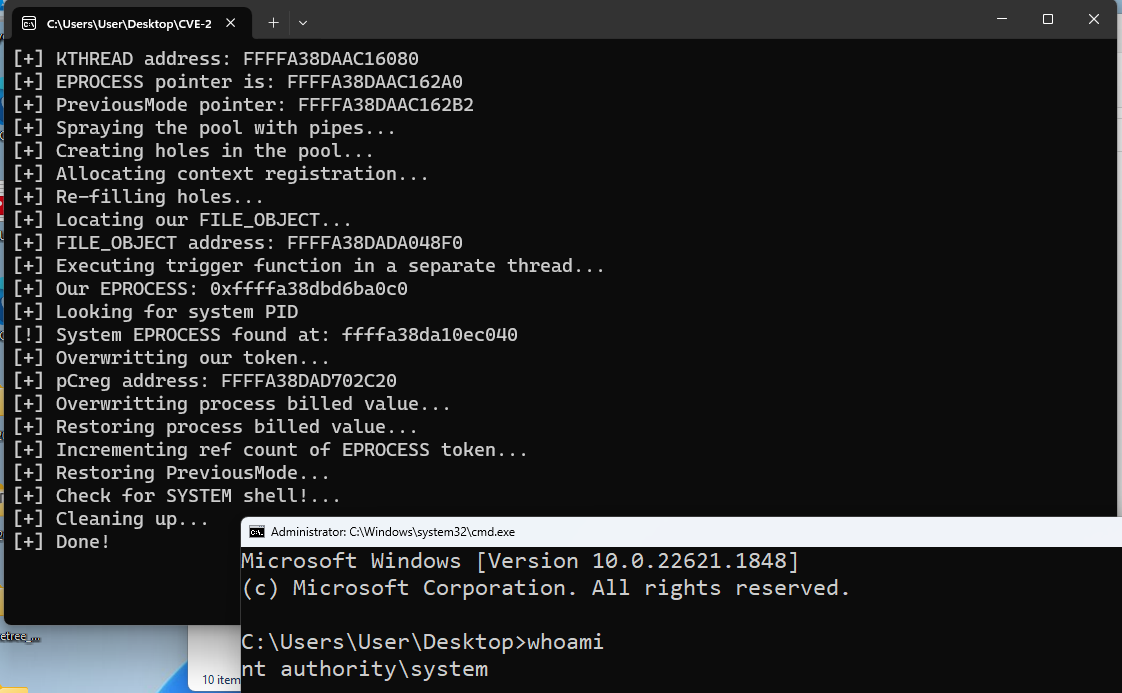 x0rb3l/cve-2023-36802-mskssrv-lpe
PoC für CVE-2023-36802 Microsoft Kernel Streaming Service Proxy
 nardholio/cve-2016-0728
C-Exploit für CVE-2016-0728, eine lokale Privilegienausweitungsschwachstelle im Linux-Kernel im Keyring-Subsystem. Enthält einen Prüfer, um die…
 hiikezoe/libperf_event_exploit
C-basierter Exploit für CVE-2013-2094, der auf die Android-Kernel-Privilegieneskalation über die perf_event_open-Syscall-Schwachstelle abzielt.
 manizada/ovswrap
Proof-of-Concept zur lokalen Rechteausweitung für CVE-2026-64531, das den OVS-Kernel-Datenpfad missbraucht, um Anmeldeinformationen zu korrumpieren…
 a23bc/op13-cve-2026-64560
Gerätespezifischer Android-Kernel-Exploit für CVE-2026-64560 auf OnePlus 13 Builds, der temporären Root-Zugriff über die ADB-Shell mit verifizierten…
 wa1nut4/cve-2024-26230
LPE von CVE-2024-26230
 xiaolichan/invoke-samspoofing
CVE-2021-42287/CVE-2021-42278 Exploits in PowerShell
 geosn0w/cve-2025-24203-ios-exploit-with-error-logging
Leicht verbesserter Exploit der CVE-2025-24203 iOS-Sicherheitslücke von Ian Beer von Google Project Zero
 blacksnufkin/axhunter
PoCs für die Anti-Cheat-Treiberfamilie xhunter von Wellbia XIGNCODE3 – xhunter1.sys v2023.12.7.78 und xhunter2.sys v2026.6.1.192 (CVE-2026-15430,…
 d0n601/pentest-cheat-sheet
Es gibt da draußen viele Cheat-Sheets, aber das hier ist meins.
 askyeye/cve-2018-19320
Ausnutzen einer ring0-memcpy-ähnlichen Funktionalität zur Deaktivierung von Driver Signing Enforcement (DSE)
 seemoo-lab/dtrace-memaccess_cve-2020-27949
Proof-of-Concept-Exploit für CVE-2020-27949, das beliebiges Lesen/Schreiben von Speicher in macOS-Prozessen über den DTrace-fasttrap-ioctl ohne…
 0xreadingsteiner/silent-call
Silent;Call — Pre-Authentifizierungs-Remote-Root auf Cisco CUCM 15.x (CVSS 10.0)
 xct/cve-2024-27460
Plantronics Desktop Hub LPE
 grisuno/blacksandbeacon
Linux-C2-Beacon mit nativem In-Memory-ELF-BOF-Loader, AES-256-CFB-verschlüsseltem Polling und einem Python-C2-Server für dateilose…
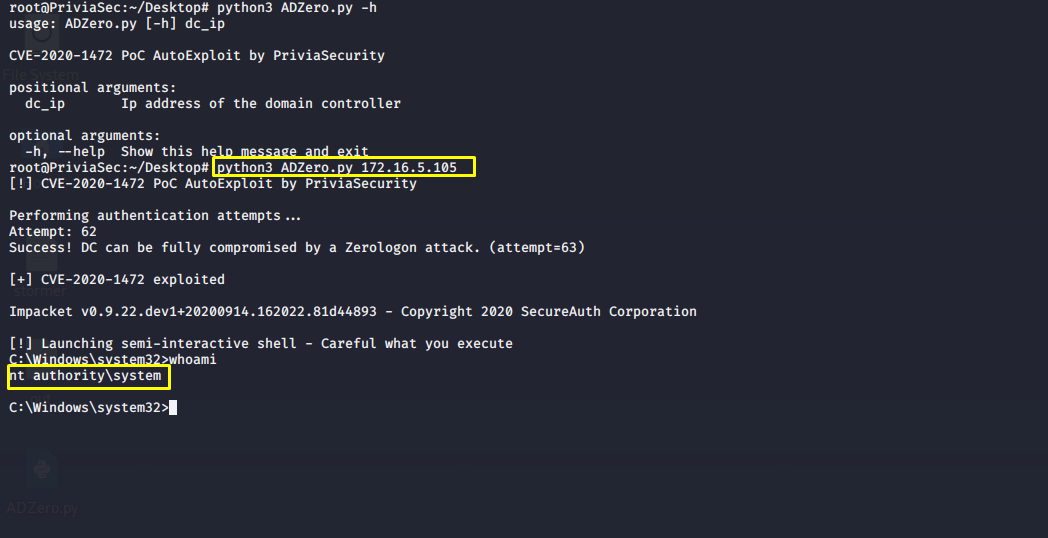 privia-security/adzero
Zerologon AutoExploit Tool | CVE-2020-1472








