

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
PPLwindow — Proof-of-Concept-PPL-Bypass, der den NtUserGetWindowProcessHandle-Syscall missbraucht, um ohne Administratorrechte ein Handle auf geschützte Windows-Prozesse zu erhalten. | Kitploit
Tools/GitHubGitHub/r41n3rzuf477/pplwindow
Privilege EscalationSchwachstellenanalyseExploitationPost-ExploitationPenetrationstestsRed TeamingBinary-Exploitation
GitHubr41n3rzuf477/pplwindow

PPLwindow

Proof-of-Concept-PPL-Bypass, der den NtUserGetWindowProcessHandle-Syscall missbraucht, um ohne Administratorrechte ein Handle auf geschützte Windows-Prozesse zu erhalten.

Repository anzeigen
57390vor 10 MonatenVon Kitploit geprüft
Teilen

PPLwindow

PPLwindow ist ein Proof-of-Concept für einen PPL-Bypass, der Windows 10 1809 bis Windows 11 23H2 betrifft. Der NtUserGetWindowProcessHandle-Syscall aus dem win32kfull.sys-Treiber prüft auf den genannten Windows-Versionen nicht ordnungsgemäß, ob ein Prozess ein geschützter Prozess ist. Dies kann ausgenutzt werden, um von einem ungeschützten Prozess aus ein Prozess-Handle mit PROCESS_QUERY_LIMITED_INFORMATION | PROCESS_VM_OPERATION | PROCESS_VM_READ | PROCESS_VM_WRITE | PROCESS_DUP_HANDLE auf einen geschützten Prozess zu erhalten.

Der Zielprozess muss über ein Fenster verfügen, damit dieser Bypass funktioniert. Der PoC nutzt WerFaultSecure.exe aus und erreicht PP-WinTcb. Für diesen Bypass sind keine Administratorrechte erforderlich. Er wurde in Windows 11 24H2 behoben.

Ich habe diesen Beitrag von James Forshaw gesehen: https://infosec.exchange/@tiraniddo/115539156769921108 Meine erste Reaktion war: Moment mal. Das kenne ich. Ich habe das bereits 2023 zusammen mit CVE-2023-41772 entdeckt, konnte aber keinen geschützten Prozess als gültiges Ziel finden. Also danke an James Forshaw für das Finden eines guten Ziels (WerFaultSecure.exe). Ich habe Microsoft darüber informiert, als ich CVE-2023-41772 gemeldet habe. Das könnte der Grund sein, warum dies in Windows 11 24H2 behoben wurde.

Für Windows 10 1809 / Windows Server 2019 können Sie die WerFaultSecure.exe- und wer.dll-Binärdateien aus Windows 10 21H2 / Windows Server 2022 verwenden. Legen Sie beide Binärdateien in einen Ordner und übergeben Sie den Pfad zu WerFaultSecure.exe als erstes Kommandozeilenargument an PPLwindow.
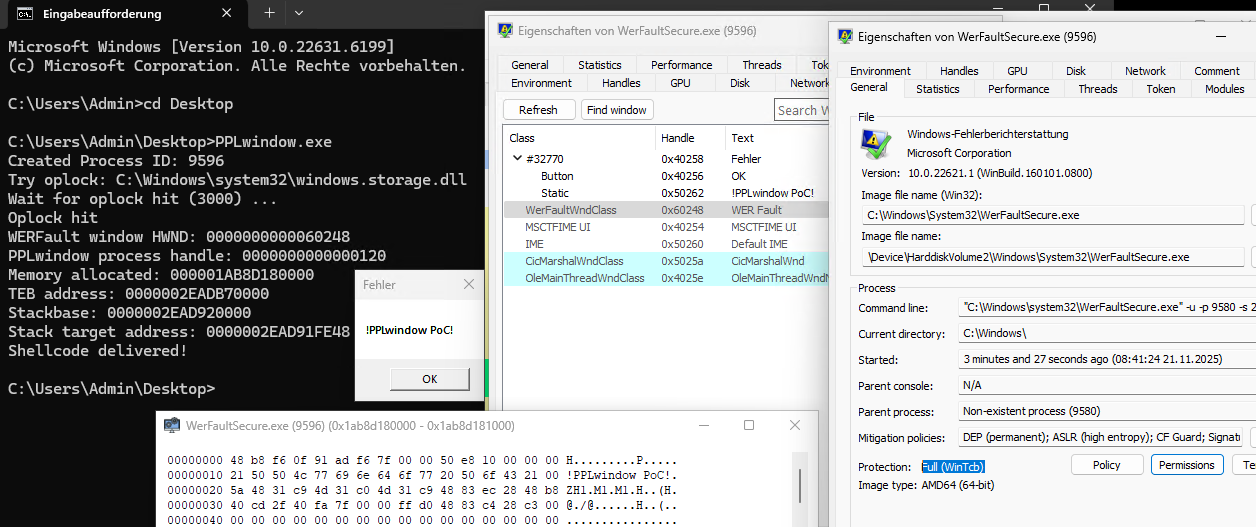

PPLwindow PPL Bypass

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    255
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    247

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





