
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 quyicheng03-boop/cve-2026-98260-popsicle-android
Zielgerichteter Android-CVE-2026-98260-Forschungsport für Xiaomi popsicle
 blacksnufkin/pt-toolkit
Exploits, Skripte und andere Tools, die bei Penetrationstests oder Red-Team-Einsätzen nützlich sind
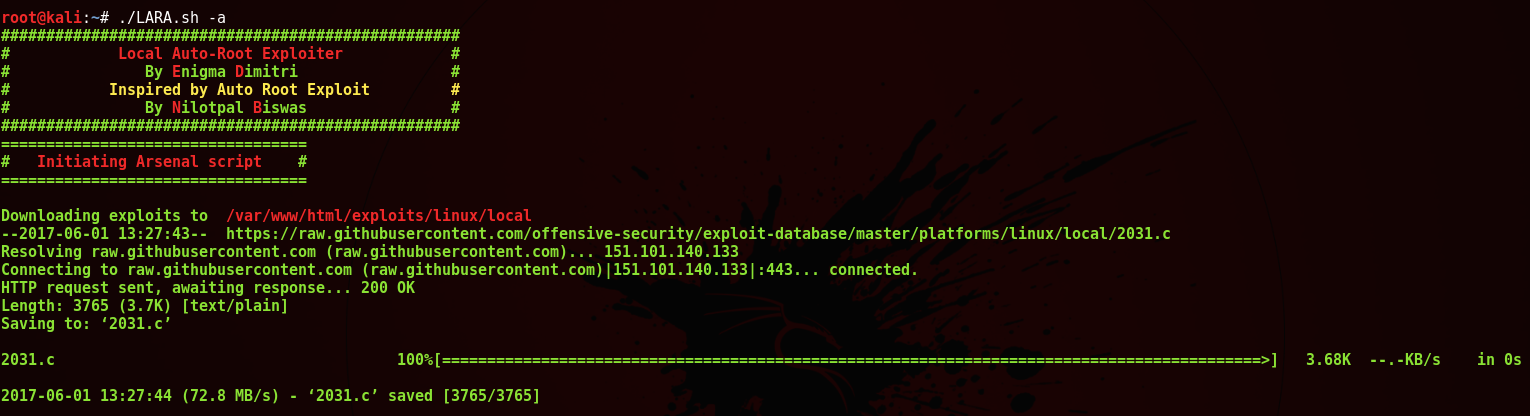 m4lv0id/lare
[L]ocal [A]uto [R]oot [E]xploiter ist ein einfaches Bash-Skript, das Ihnen hilft, lokale Root-Exploits von Ihrem Angriffsrechner aus bereitzustellen,…
 basharkey/cve-2022-0847-dirty-pipe-checker
Bash-Skript zur Prüfung auf CVE-2022-0847 „Dirty Pipe“
 mtjailed/unjailme
Eine Sandbox-Escape basierend auf dem Proof-of-Concept (CVE-2018-4087) von Rani Idan (Zimperium)
 laginimaineb/cve-2016-2431
Qualcomm TrustZone Kernel-Privilegieneskalation
 nickguitar/yaps
Yet Another PHP Shell - Das umfassendste PHP Reverse Shell
 veritas501/pipe-primitive
Eine Exploit-Primitive im Linux-Kernel, inspiriert von DirtyPipe
 rsmudge/cve-2020-0796-bof
Cobalt Strike Beacon Object File, das CVE-2020-0796 SMBGhost lokale Privilegieneskalation mit zwei Weaponisierungs-Pfaden für Token-Diebstahl und…
 rvn0xsy/cve_2020_0796_cna
Cobalt Strike AggressorScripts CVE-2020-0796
 beardhammer/cve-2026-85884
PowerShell-Proof-of-Concept zur Demonstration von CVE-2026-85884, einer Windows-whesvc/WinDiag-Lua-ETW-Rechteausweitung von niedrig privilegiertem…
 j-0-t/staekka
Stækka Metasploit - Erweiterung von Metasploit
 ifpdz/cve-2024-44258
CVE-2024-44258
 j4nn/cve-2020-0041
Lokaler Privilege-Escalation-Exploit für die Android-Kernel-Schwachstelle CVE-2020-0041, mit Portabilität über Geräte und Kernel-Versionen hinweg.
 mazx0p/mssqlbof
Eine Beacon Object File Suite für Microsoft SQL Server, die selbst TDS 7.4 auf der Leitung spricht
 fuhei/cve-2024-31317
CVE-2024-31317
 5alt/zerorat
ZeroRAT ist ein Einzeiler-Fernsteuerungstool für Windows.
 davidcarliez/cve-2026-49176_lpe_poc
Lokaler Privilege-Escalation Proof-of-Concept für die Windows WalletService-Schwachstelle, die im Juli 2026 behoben wurde.








